
Сигнал, который доходит до сделки
Мультиагентные торговые системы на базе больших языковых моделей перестали быть лабораторной забавой. Схема, в которой один агент читает новостной поток, второй проверяет гипотезу, третий выставляет ордер, а четвёртый его притормаживает, всё чаще встречается не в песочнице, а в контурах, где на кону стоят реальные активы. И чем аккуратнее выстроена передача сообщений между звеньями, тем выше и ставка: тот же канал, который делает систему быстрой и согласованной, одновременно превращается в маршрут доставки для чужого влияния.
Именно этому посвящён свежий препринт arXiv:2608.24069 — «Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems». Работа вышла 25 августа 2026 года (v1, около 3,5 МБ), а её центральный тезис звучит неожиданно жёстко: устойчивой «из коробки» архитектуры не существует. Ни одной.
Что именно проверили авторы
Над статьёй работал коллектив из десяти исследователей: первый автор CheolWon Na, вместе с ним Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee и Jee-Hyong Lee. Тематика на стыке четырёх областей — искусственного интеллекта, вычислительной финансовой инженерии, криптографии с безопасностью и мультиагентных систем. Такой набор дисциплин сам по себе намекает: разговор идёт не о чистой эффективности моделей, а о том, что происходит, когда эффективность встречается с противником.
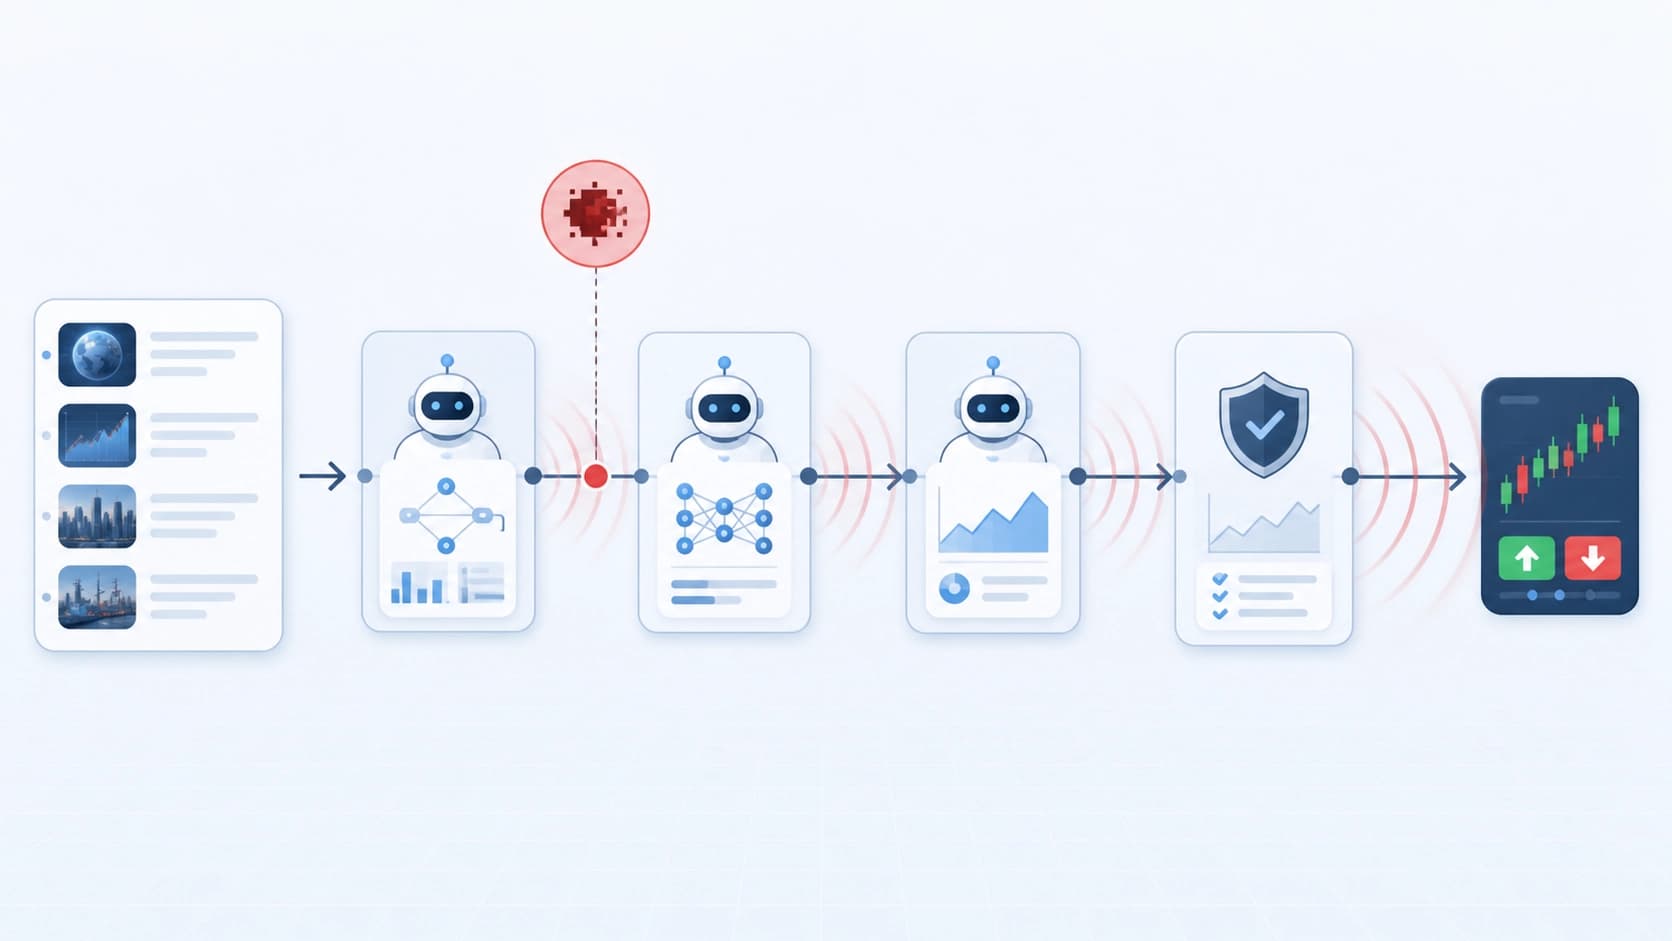
Заявленная новизна — в системности. Авторы называют свою работу первым эмпирическим исследованием в финансовой сфере, которое шаг за шагом прослеживает, как состязательный сигнал проникает в мультиагентную торговую систему и сколько он способен прожить на пути к итоговому решению. Не «может ли атака сработать», а «докуда она доживает и почему где-то глохнет».
Четыре роли — четыре интерфейса для удара
Классический конвейер разложен на четыре функциональные роли: аналитик, исследователь, трейдер и риск-менеджер. Для каждой подобрана атака, соответствующая её собственному интерфейсу — тому, чем эта роль реально пользуется в работе. Аналитик глотает сырые данные, исследователь — промежуточные выводы, трейдер — сформулированную идею, риск-менеджер — уже готовую сделку. Каждая точка входа имеет свою специфику, и универсальной «таблетки» тут не выписывается.
Структурная ось: топологии и метрика APS
Вторая ось эксперимента — архитектурная. Сравниваются четыре коммуникационные топологии, причём проверяются они на двух типах атак: уровне данных и уровне агентов. Чтобы объяснить разницу в устойчивости не на словах, вводится Adversarial Signal Preservation Score (APS) — величина, которая постфактум показывает, насколько хорошо вредоносный импульс сохранился по мере прохождения по цепочке. Проще говоря, это «счётчик выживаемости» отравы: чем он выше, тем хуже для системы.
Экспериментальная база компактная и явно задуманная как контролируемая: пять активов, два бэкбона (базовые модели) и два целевых направления. Такой дизайн позволяет отделять эффект архитектуры от эффекта конкретной модели — что важно, если вывод претендует на общность.
Демократизированная угроза: почему это хуже, чем кажется
Прежние работы по состязательным атакам на торговые системы часто исходили из того, что атакующий имеет привилегированный доступ к внутренностям: весам, скрытым состояниям, служебным каналам. Это удобное допущение для исследователя, но плохая модель реальности — такой противник встречается редко.
Здесь границы возможностей урезаны до того, что и так лежит на поверхности: исходные данные и промпты, которые агенты потребляют в обычном режиме. Никакого доступа к «мозгу» системы. Авторы называют такую модель угроз низкопороговой и «демократизированной» — её может воспроизвести любой, кто способен подсунуть модели нужный текст, а не тот, кто умеет залезать в её внутренности. В связке с ролями это даёт набор роле-специфичных противников: каждому — своя маска и своя щель.
Где рвётся цепочка
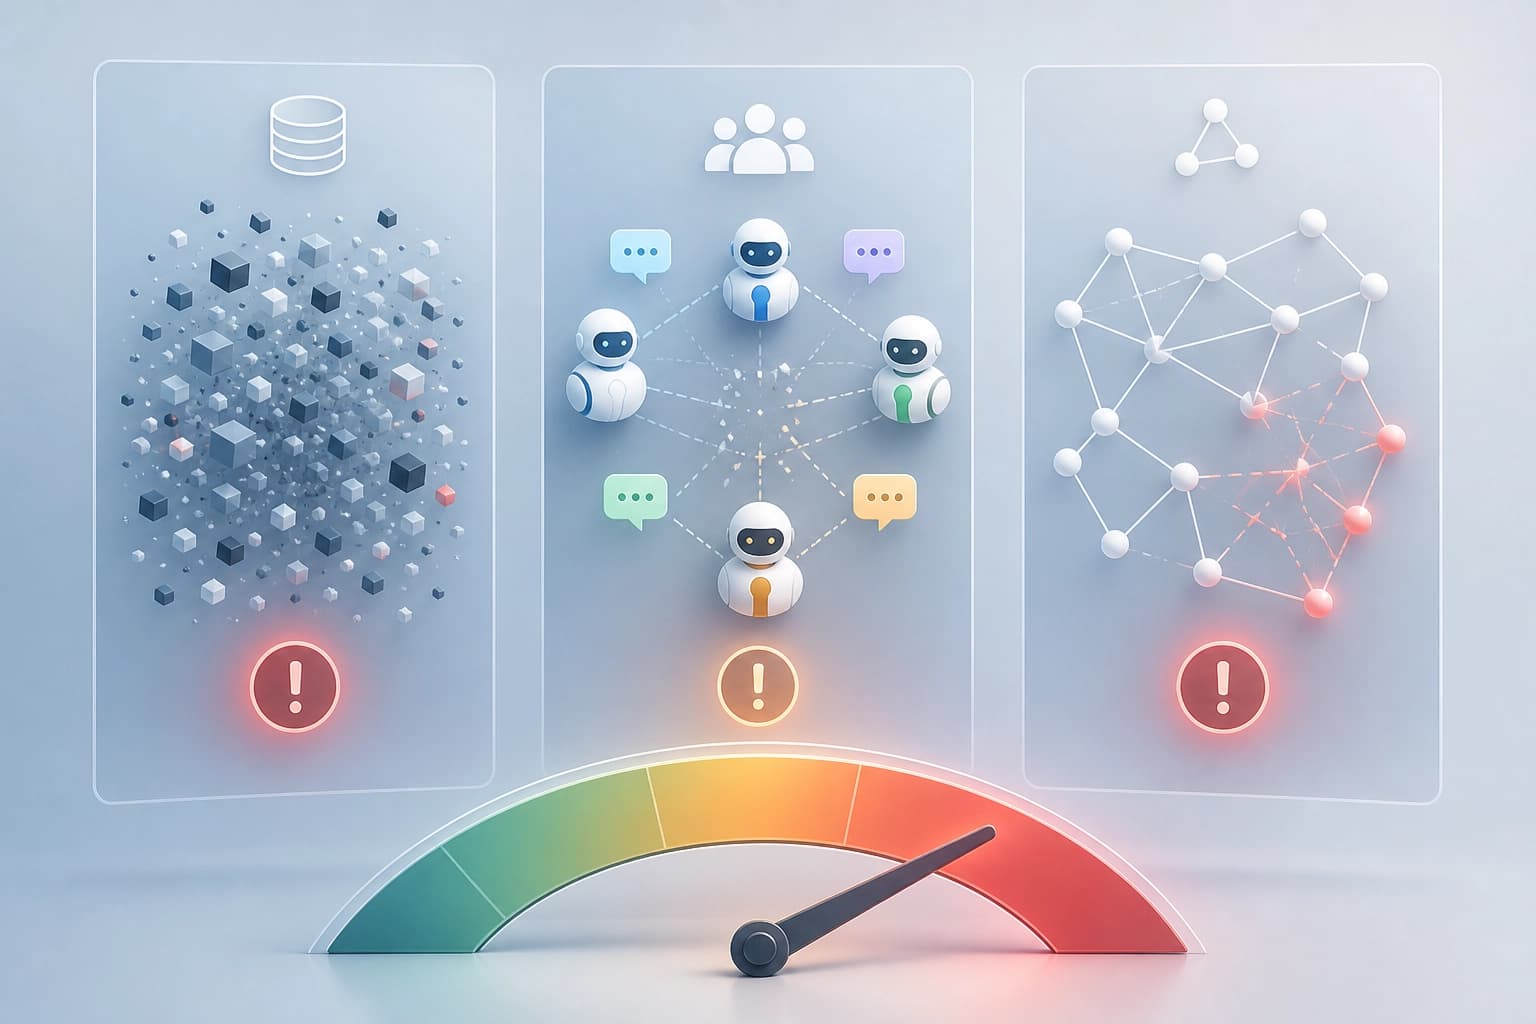
Если собрать выводы вместе, вырисовываются три слоя, на которых защита обычно и проседает.
Данные и текст как поверхность атаки. Система доверяет входящему тексту ровно потому, что иначе она не работала бы. Отфильтровать «неправильную» новость, не убив при этом полезный сигнал, — задача куда сложнее, чем звучит.
Роль как усилитель. У каждой роли своя зона доверия: аналитик не перепроверяет сырьё, трейдер не перепроверяет исследователя. Искажение, попавшее в правильный интерфейс, дальше едет почти без трения.
Архитектура как судьба. Разные топологии по-разному «пропускают» или «гасят» отравленный импульс — именно это и призван измерять APS. Но даже более удачные схемы не дают иммунитета: они лишь понижают вероятность, что сигнал доберётся до сделки в опасном виде.
Что из этого следует для практиков
Работа не даёт рецепта «поставь вот это — и безопасно». Она даёт кое-что более полезное: карту, по которой видно, где именно смотреть.
- Считать входные данные недоверенными по умолчанию. Если промпт и фид — единственное, что нужно атакующему, то фильтрация и проверка источников перестают быть гигиеной и становятся ядром защитного контура.
- Разделять зоны доверия между ролями. Не потому, что одна роль «глупее» другой, а потому, что сквозное доверие — это и есть тот самый маршрут, по которому едет отрава.
- Оценивать архитектуру до продакшена. Тестировать не только доходность на бэктесте, но и то, как топология ведёт себя под нагрузкой состязательного сигнала.
- Ввести метрику выживаемости вроде APS в регулярный аудит. Полезно видеть не только «сработало или нет», но и на каком шаге атака теряет силу, а на каком — сохраняет её.
Главный вывод: врождённого иммунитета нет
Формулировка авторов предельно прямая: ни одна из рассмотренных архитектур не является изначально устойчивой. Это не приговор мультиагентным системам и не аргумент против их внедрения — скорее отрезвляющая поправка к разговорам о том, что достаточно правильно выбрать фреймворк и грамотно распределить роли. Коммуникация, которая дарит таким системам скорость и качество решений, одновременно является их слабым местом, и эти два свойства неразделимы по своей природе.
Ценность препринта — в том, что он переводит обсуждение из плоскости «уязвимы ли LLM-трейдеры» в плоскость «на каком конкретном шаге и при какой схеме связи сигнал доживает до сделки». Исследование позиционируется как фундамент для следующего шага: проектирования агентных торговых контуров, где устойчивость закладывается с самого начала, а не прикручивается сбоку после первого инцидента.
Конкретных рекомендаций по защите авторы в аннотации не дают — и это честно. Пока зафиксирован факт: у атакующего есть дешёвый вход, а у защищающегося нет бесплатного выхода. Всё остальное — работа на будущее, которую этот препринт, судя по замыслу, и должен запустить.


