
Почему одной политики на всех не бывает
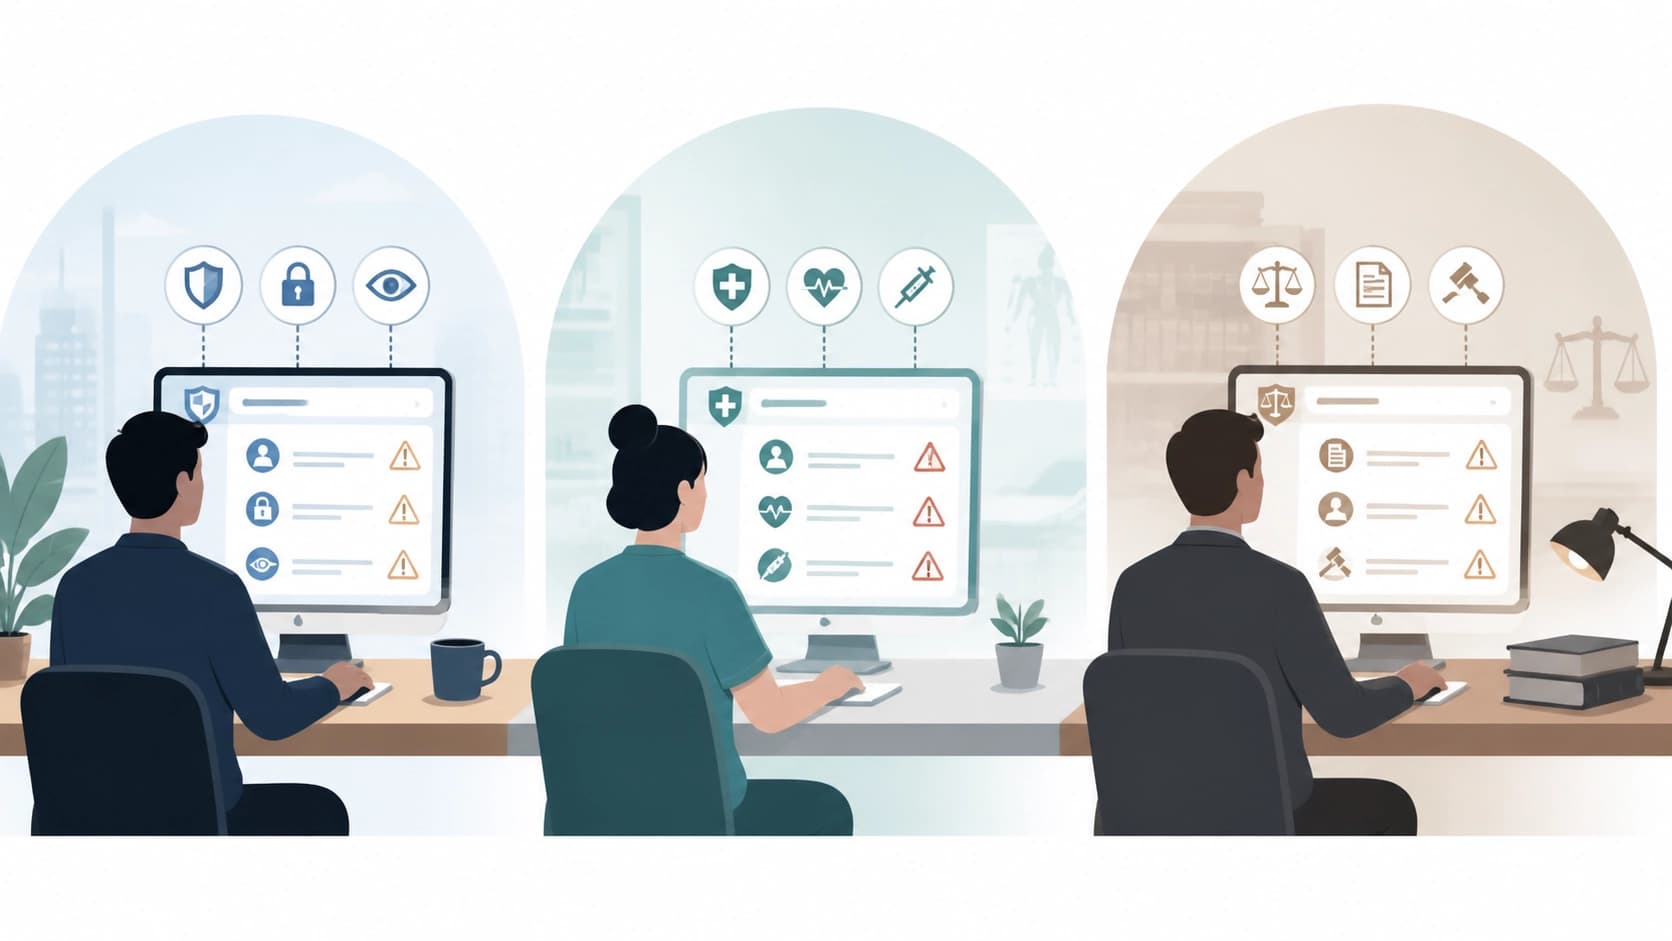
Генеративный ИИ приходит в очень разные организации, и риск у каждой свой. Банк боится утечки данных клиента и неверных финансовых советов, клиника — неточных медицинских рекомендаций, школа — нежелательного контента в диалоге с подростком. Добавьте сюда регуляторные требования отрасли, внутренние ценности компании и то, кто именно сидит по ту сторону чата: рядовой сотрудник, подрядчик или внешний пользователь.
Из этого следует неудобный вывод: единый шаблон безопасности для GenAI не работает. Настройки приходится подбирать под конкретный сценарий, а не копировать из методички.
Вторая проблема — инструментальная. Привычные механизмы спецификации политик выросли вокруг управления доступом: они отвечают на вопрос «кто и к каким ресурсам допущен». Но в приложениях с генеративными моделями куда важнее другой вопрос — что вообще может оказаться в ответе. Ограничения, привязанные к содержанию, в терминах ролей и прав описываются плохо, и на этом стыке обычно и начинается ручная работа, которую невозможно масштабировать.
Что предлагает Granite.Trust
Набор инструментов описан в препринте arXiv:2608.23870 в разделе cs.AI. Материал подан 24 августа 2026 года, среди авторов — Nathalie Baracaldo, Nicolas Mello, Kush R. Varshney, Heiko Ludwig, Kate Soule и David Cox, всего шесть человек. Объём исходников — около 2,7 МБ, что для статьи с инструментарием говорит о вполне осязаемой кодовой базе, а не только о концепции.
Авторы заявляют две основные вещи.
Actionable Policy: политика как редактируемый документ
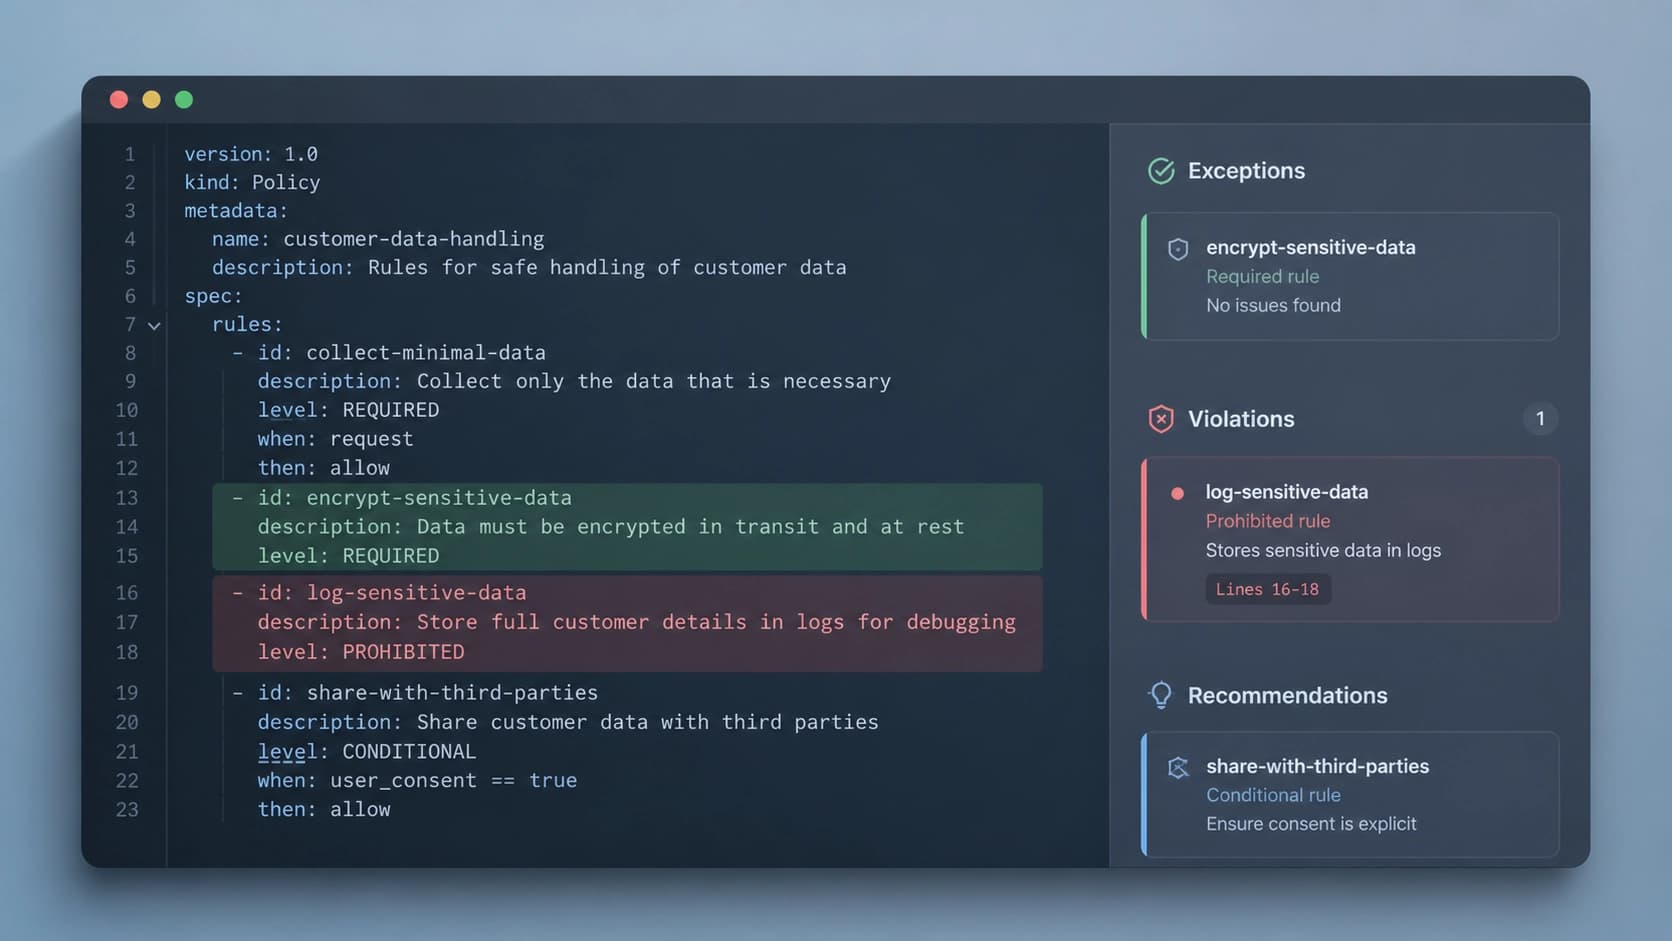
Первая — схема Actionable Policy, формат на основе YAML. Это не абстрактное «руководство по безопасности», а машиночитаемое описание того, какие ответы модели допустимы, а какие нет. Ключевая деталь — управление на основе исключений: у правил есть явные оговорки, и именно они позволяют отслеживать случаи нарушения политики. Проще говоря, у команды появляется не только список запретов, но и механизм понять, где именно модель вышла за рамки и почему.
Синтетические данные для проверки политики
Вторая — конвейер генерации синтетических данных. Он создаёт обучающие примеры, согласованные с уже описанной политикой, и они нужны в двух целях: выравнивание модели и её тестирование. Дополнительно идёт набор утилит, которые помогают спроектировать саму схему и затем контролировать соблюдение правил.
Логика здесь здравая: если политика существует отдельно от данных, на которых учат модель, она остаётся декларацией. А когда из политики автоматически вырастают примеры «так можно» и «так нельзя», требования превращаются во что-то проверяемое.
Один раз задал — применяешь на всём цикле
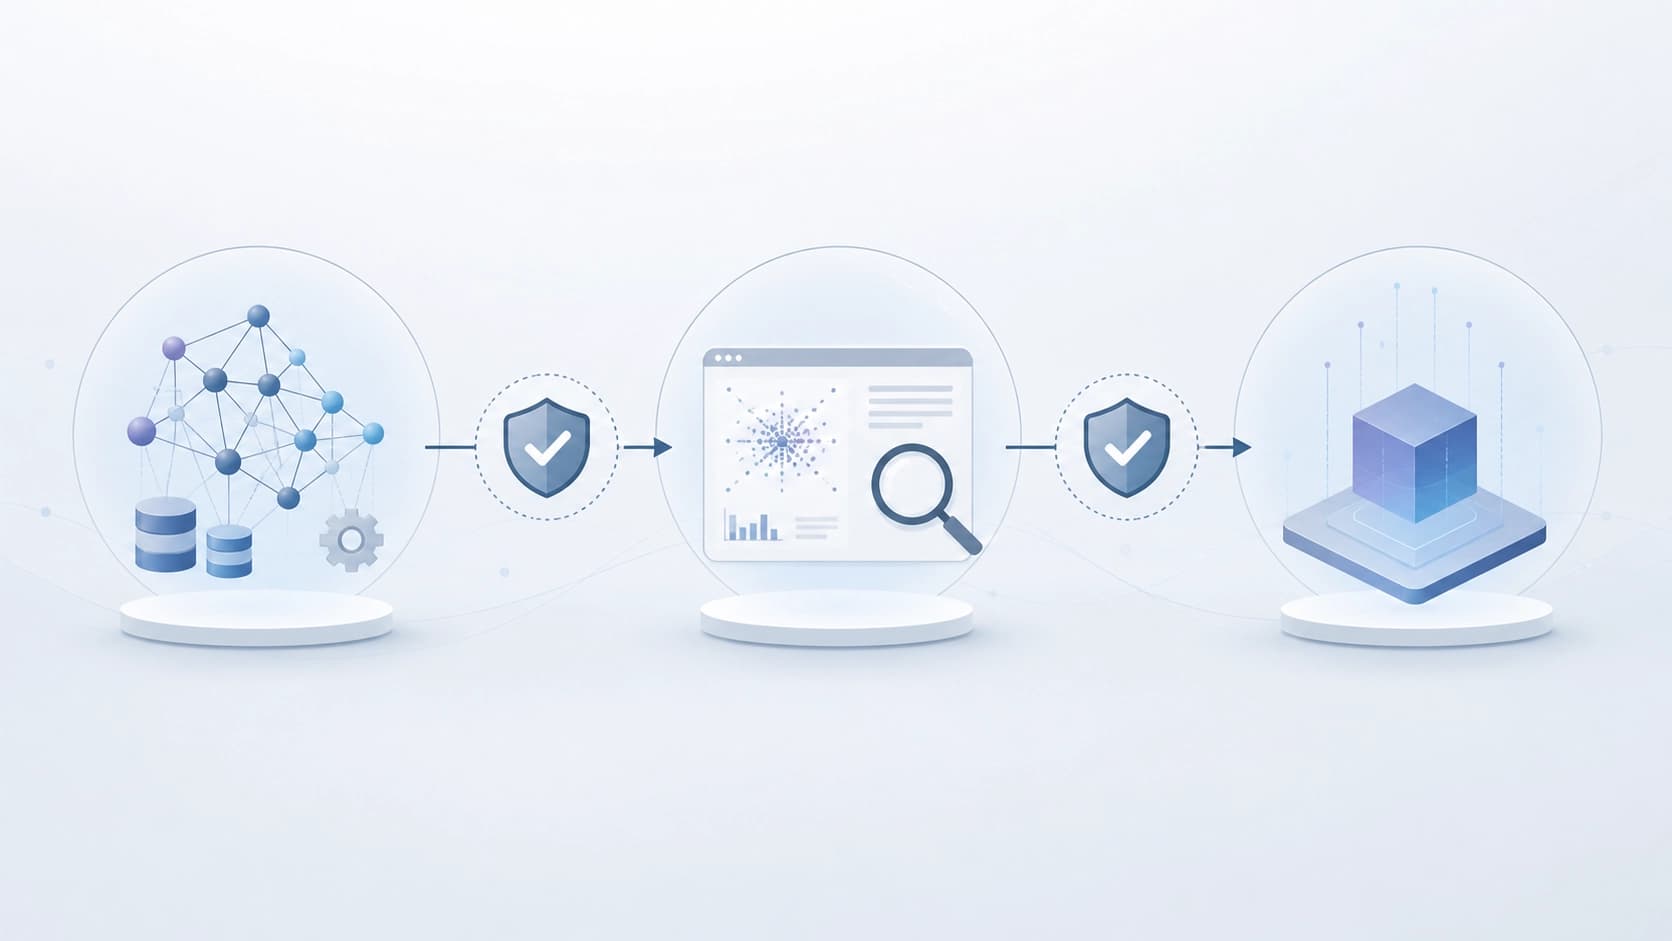
Главная практическая ценность связки в том, что политика перестаёт быть одноразовым документом. Организация формулирует её один раз и дальше проносит через весь жизненный цикл приложения: от этапа выравнивания модели до мониторинга уже работающего продукта.
Это заметно меняет повседневную рутину команд. Обычно требования безопасности живут в одном месте, тесты — во втором, а логи продакшена — в третьем, и синхронизировать их приходится вручную. Здесь же предполагается единый источник правил, от которого зависят и обучение, и проверки перед релизом, и наблюдение за живым трафиком.
Стоит оговориться: набор инструментов не решает за организацию, какие именно риски для неё критичны. Он даёт язык для описания политики и инфраструктуру для её исполнения — но само содержание правил остаётся задачей людей, которые понимают свой продукт, отрасль и аудиторию.
Открытый код и куда смотреть дальше
Схема, примеры политик и сами инструменты выложены в открытый доступ. Авторы прямо приглашают присылать идеи, доработки и обратную связь — типичная для таких проектов ставка на то, что сообщество быстрее найдёт сценарии, до которых не добралась исследовательская группа.
Полный текст доступен в нескольких форматах: PDF, экспериментальная HTML-версия и исходники в TeX. У статьи есть DOI — 10.48550/arXiv.2608.23870, так что ссылаться на неё в корпоративных документах можно без оговорок про препринт без идентификатора.
Если вы как раз пытаетесь перевести внутренние требования к GenAI из формата «презентация для совета директоров» в формат, который что-то делает в пайплайне, — это ровно тот класс решений, который стоит посмотреть вживую. Начните с примеров политик: они неплохо показывают, насколько детально авторы представляют себе реальные ограничения, а не только академическую постановку задачи.


