
Le signal qui parvient jusqu'à la transaction
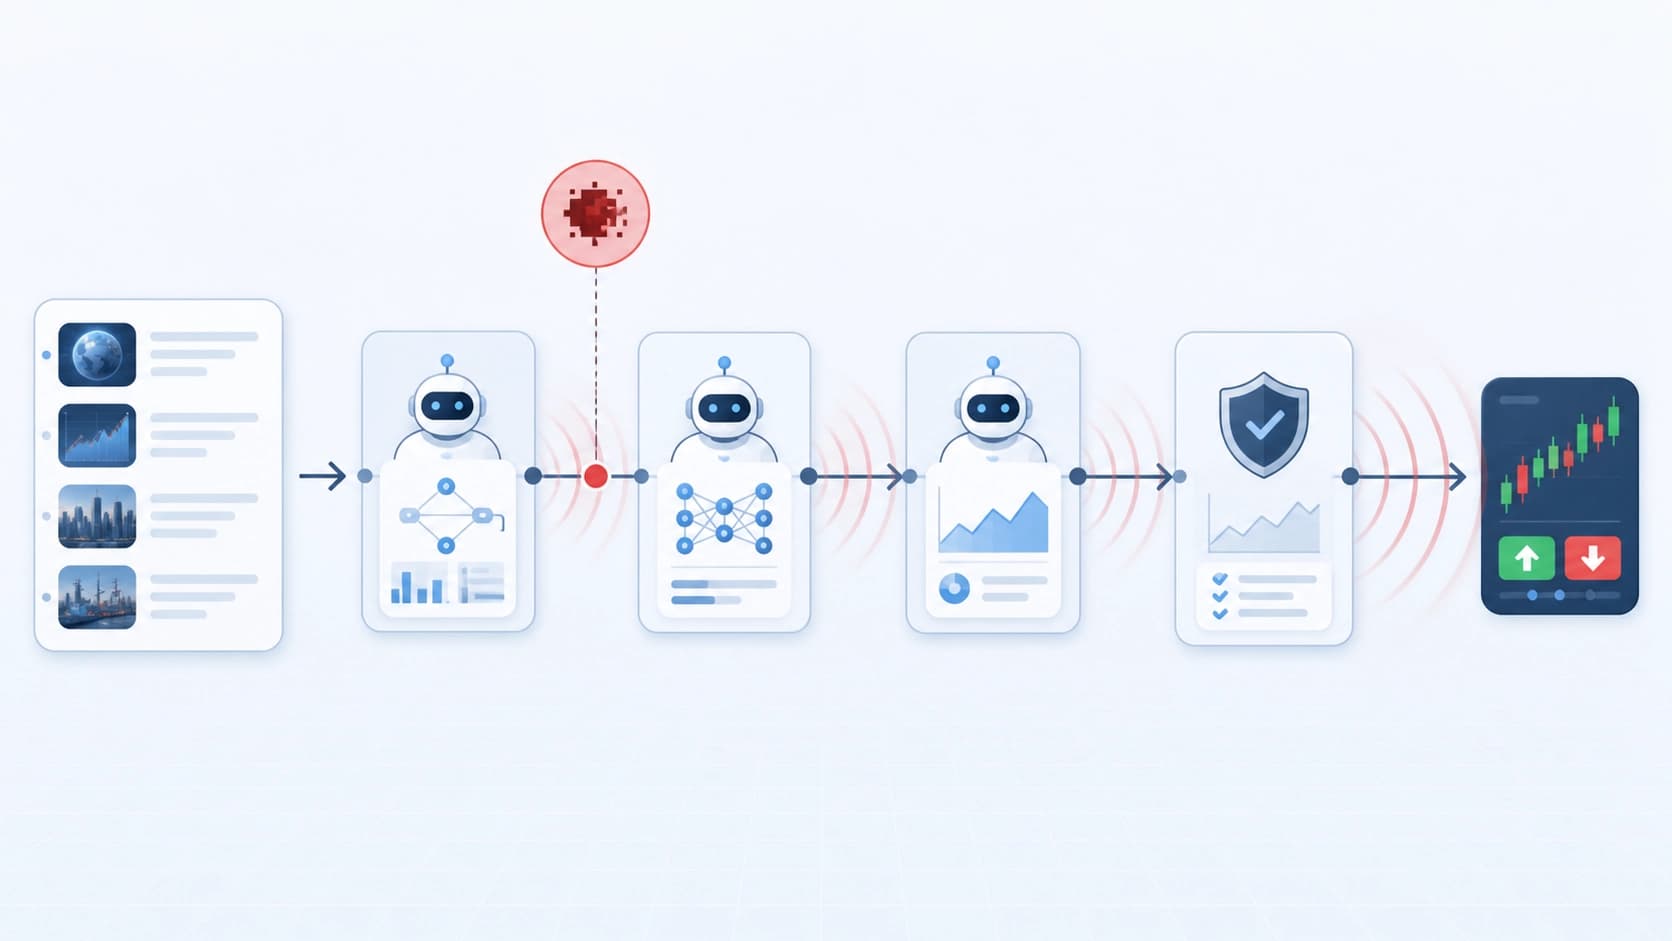
Les systèmes de trading multi-agents fondés sur de grands modèles de langage ne sont plus un simple amusement de laboratoire. Le schéma dans lequel un agent lit le flux d'actualités, un deuxième vérifie l'hypothèse, un troisième passe l'ordre et un quatrième le freine se rencontre de plus en plus souvent non pas dans un bac à sable, mais dans des environnements où des actifs réels sont en jeu. Et plus la transmission des messages entre les maillons est soignée, plus l'enjeu est élevé : ce même canal qui rend le système rapide et cohérent devient simultanément une voie de livraison pour une influence étrangère.
C'est précisément à cela qu'est consacré le récent preprint arXiv:2608.24069 — « Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems ». Les travaux ont été publiés le 25 août 2026 (v1, environ 3,5 Mo), et leur thèse centrale résonne avec une dureté inattendue : il n'existe pas d'architecture robuste « clé en main ». Aucune.
Ce que les auteurs ont précisément vérifié
L'article a été réalisé par un collectif de dix chercheurs : le premier auteur CheolWon Na, accompagné de Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee et Jee-Hyong Lee. La thématique se situe au croisement de quatre domaines — l'intelligence artificielle, l'ingénierie financière computationnelle, la cryptographie avec la sécurité et les systèmes multi-agents. Un tel ensemble de disciplines suggère en soi : il n'est pas question de la pure efficacité des modèles, mais de ce qui se passe lorsque l'efficacité rencontre un adversaire.
La nouveauté revendiquée réside dans la systématicité. Les auteurs présentent leur travail comme la première étude empirique dans le domaine financier qui retrace pas à pas comment un signal adversarial pénètre dans un système de trading multi-agents et combien de temps il parvient à survivre sur le chemin menant à la décision finale. Non pas « l'attaque peut-elle fonctionner », mais « jusqu'où survit-elle et pourquoi s'éteint-elle quelque part ».
Quatre rôles — quatre interfaces pour la frappe
Le pipeline classique est décomposé en quatre rôles fonctionnels : analyste, chercheur, trader et gestionnaire de risque. Pour chacun, une attaque est sélectionnée en correspondance avec sa propre interface — celle que ce rôle utilise réellement dans son travail. L'analyste ingère les données brutes, le chercheur — les conclusions intermédiaires, le trader — l'idée formulée, le gestionnaire de risque — la transaction déjà prête. Chaque point d'entrée a sa spécificité, et aucune « pilule » universelle n'est prescrite ici.
L'axe structurel : topologies et métrique APS
Le deuxième axe de l'expérience est architectural. Quatre topologies de communication sont comparées, et elles sont testées sur deux types d'attaques : au niveau des données et au niveau des agents. Pour expliquer la différence de robustesse autrement qu'en paroles, un Adversarial Signal Preservation Score (APS) est introduit — une grandeur qui montre a posteriori à quel point l'impulsion malveillante s'est conservée au fil de sa progression dans la chaîne. En termes simples, c'est un « compteur de survie » du poison : plus il est élevé, plus c'est mauvais pour le système.
La base expérimentale est compacte et manifestement conçue comme contrôlée : cinq actifs, deux backbones (modèles de base) et deux directions cibles. Une telle conception permet de séparer l'effet de l'architecture de l'effet d'un modèle particulier — ce qui est important si la conclusion prétend à la généralité.
Une menace démocratisée : pourquoi c'est pire qu'il n'y paraît
Les travaux antérieurs sur les attaques adversariales contre les systèmes de trading partaient souvent de l'hypothèse que l'attaquant dispose d'un accès privilégié aux entrailles du système : poids, états cachés, canaux internes. C'est une hypothèse commode pour le chercheur, mais un mauvais modèle de la réalité — un tel adversaire est rare.
Ici, les limites des possibilités sont réduites à ce qui est de toute façon en surface : les données d'entrée et les prompts que les agents consomment en mode normal. Aucun accès au « cerveau » du système. Les auteurs qualifient ce modèle de menace de faible seuil et de « démocratisé » — il peut être reproduit par quiconque est capable de glisser au modèle le texte voulu, et non par celui qui sait s'introduire dans ses entrailles. Associé aux rôles, cela donne un ensemble d'adversaires spécifiques à chaque rôle : à chacun son masque et sa faille.
Où la chaîne se rompt
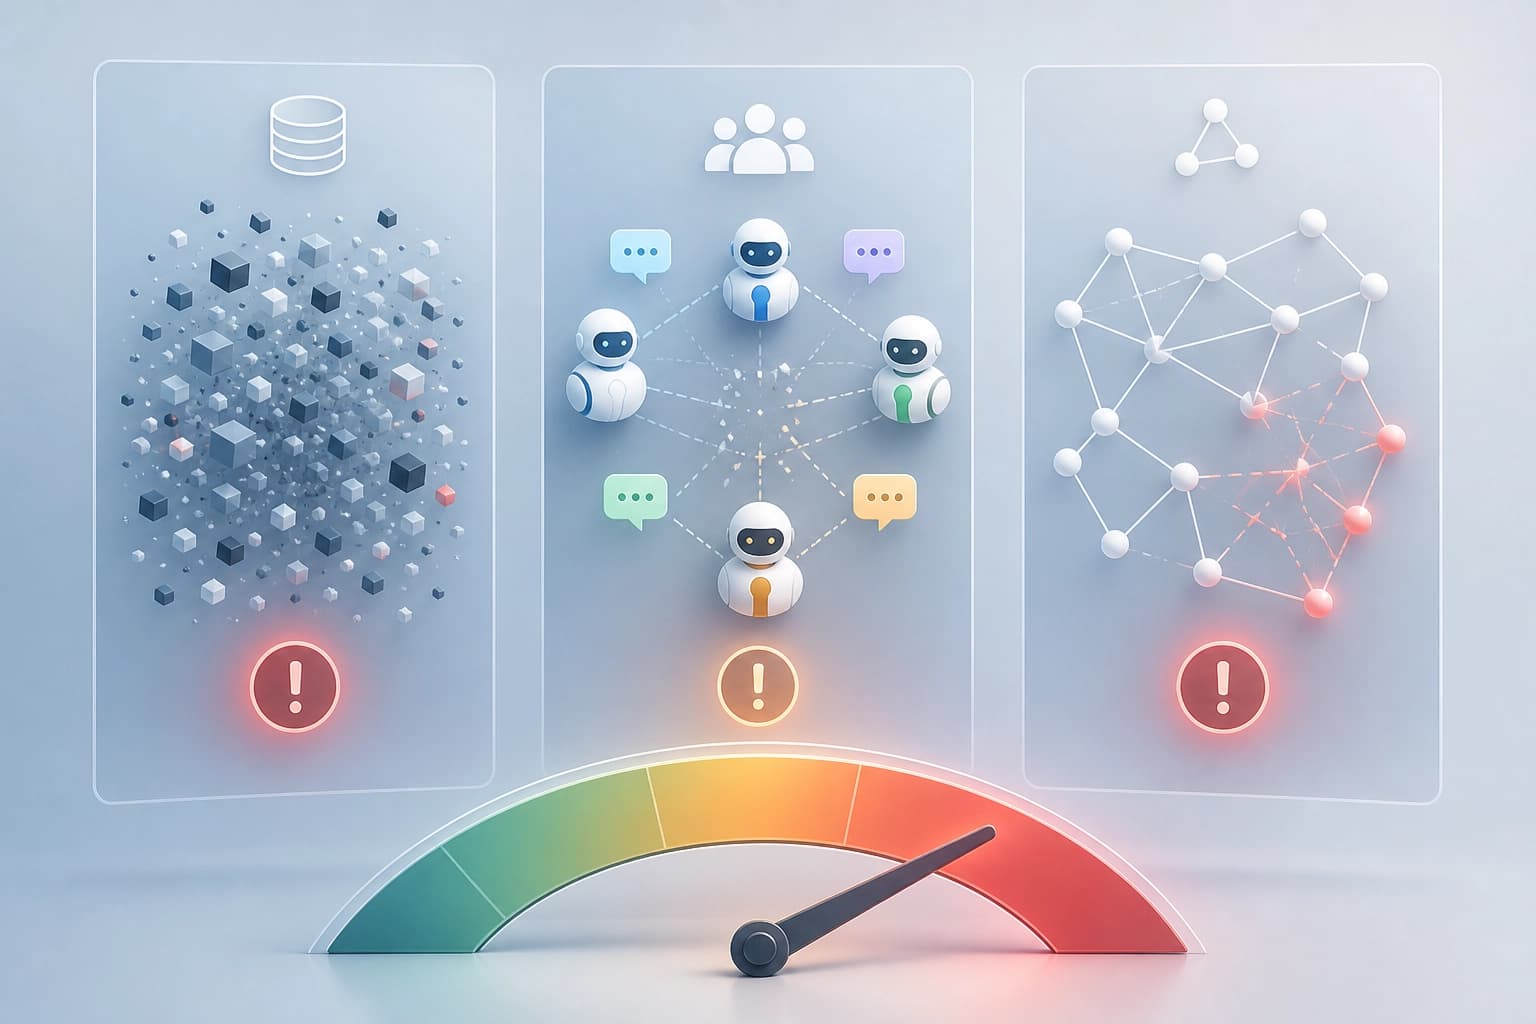
Si l'on rassemble les conclusions, trois couches se dessinent, sur lesquelles la protection fait généralement défaut.
Les données et le texte comme surface d'attaque. Le système fait confiance au texte entrant précisément parce que, sinon, il ne fonctionnerait pas. Filtrer une actualité « incorrecte » sans tuer pour autant le signal utile est une tâche bien plus complexe qu'il n'y paraît.
Le rôle comme amplificateur. Chaque rôle a sa zone de confiance : l'analyste ne revérifie pas les données brutes, le trader ne revérifie pas le chercheur. Une distorsion qui pénètre dans la bonne interface se propage ensuite presque sans friction.
L'architecture comme destin. Les différentes topologies « laissent passer » ou « atténuent » différemment l'impulsion empoisonnée — c'est précisément ce que l'APS est censé mesurer. Mais même les schémas les plus favorables ne confèrent pas l'immunité : ils ne font que réduire la probabilité que le signal atteigne la transaction sous une forme dangereuse.
Ce qu'il en découle pour les praticiens
Le travail ne donne pas de recette « installe ceci — et tu es en sécurité ». Il donne quelque chose de plus utile : une carte sur laquelle on voit où regarder précisément.
- Considérer les données d'entrée comme non fiables par défaut. Si le prompt et le flux sont la seule chose dont l'attaquant a besoin, alors le filtrage et la vérification des sources cessent d'être une simple hygiène et deviennent le cœur du dispositif de protection.
- Séparer les zones de confiance entre les rôles. Non pas parce qu'un rôle serait « plus bête » qu'un autre, mais parce que la confiance de bout en bout est précisément cette voie par laquelle circule le poison.
- Évaluer l'architecture avant la production. Tester non seulement la rentabilité sur un backtest, mais aussi le comportement de la topologie sous la charge d'un signal adversarial.
- Intégrer une métrique de survie comme l'APS dans un audit régulier. Il est utile de voir non seulement « ça a marché ou non », mais aussi à quelle étape l'attaque perd de sa force et à quelle étape elle la conserve.
Conclusion principale : il n'existe pas d'immunité innée
La formulation des auteurs est on ne peut plus directe : aucune des architectures examinées n'est intrinsèquement robuste. Ce n'est ni une condamnation des systèmes multi-agents ni un argument contre leur déploiement — plutôt une correction qui ramène à la raison les discours selon lesquels il suffirait de bien choisir le framework et de répartir judicieusement les rôles. La communication, qui offre à ces systèmes la rapidité et la qualité des décisions, est en même temps leur point faible, et ces deux propriétés sont indissociables par nature.
La valeur du preprint réside dans le fait qu'il fait passer la discussion du plan « les traders LLM sont-ils vulnérables » au plan « à quelle étape précise et selon quel schéma de liaison le signal survit-il jusqu'à la transaction ». L'étude se positionne comme un fondement pour l'étape suivante : la conception de circuits de trading agentiques où la robustesse est intégrée dès le départ, plutôt que rajoutée après coup à la suite d'un premier incident.
Les auteurs ne donnent pas de recommandations concrètes de protection dans le résumé — et c'est honnête. Pour l'instant, le fait est établi : l'attaquant dispose d'une entrée bon marché, et le défenseur n'a pas de sortie gratuite. Tout le reste est un travail d'avenir, que ce preprint, à en juger par son intention, doit précisément lancer.


