签名保护的不是你以为的东西
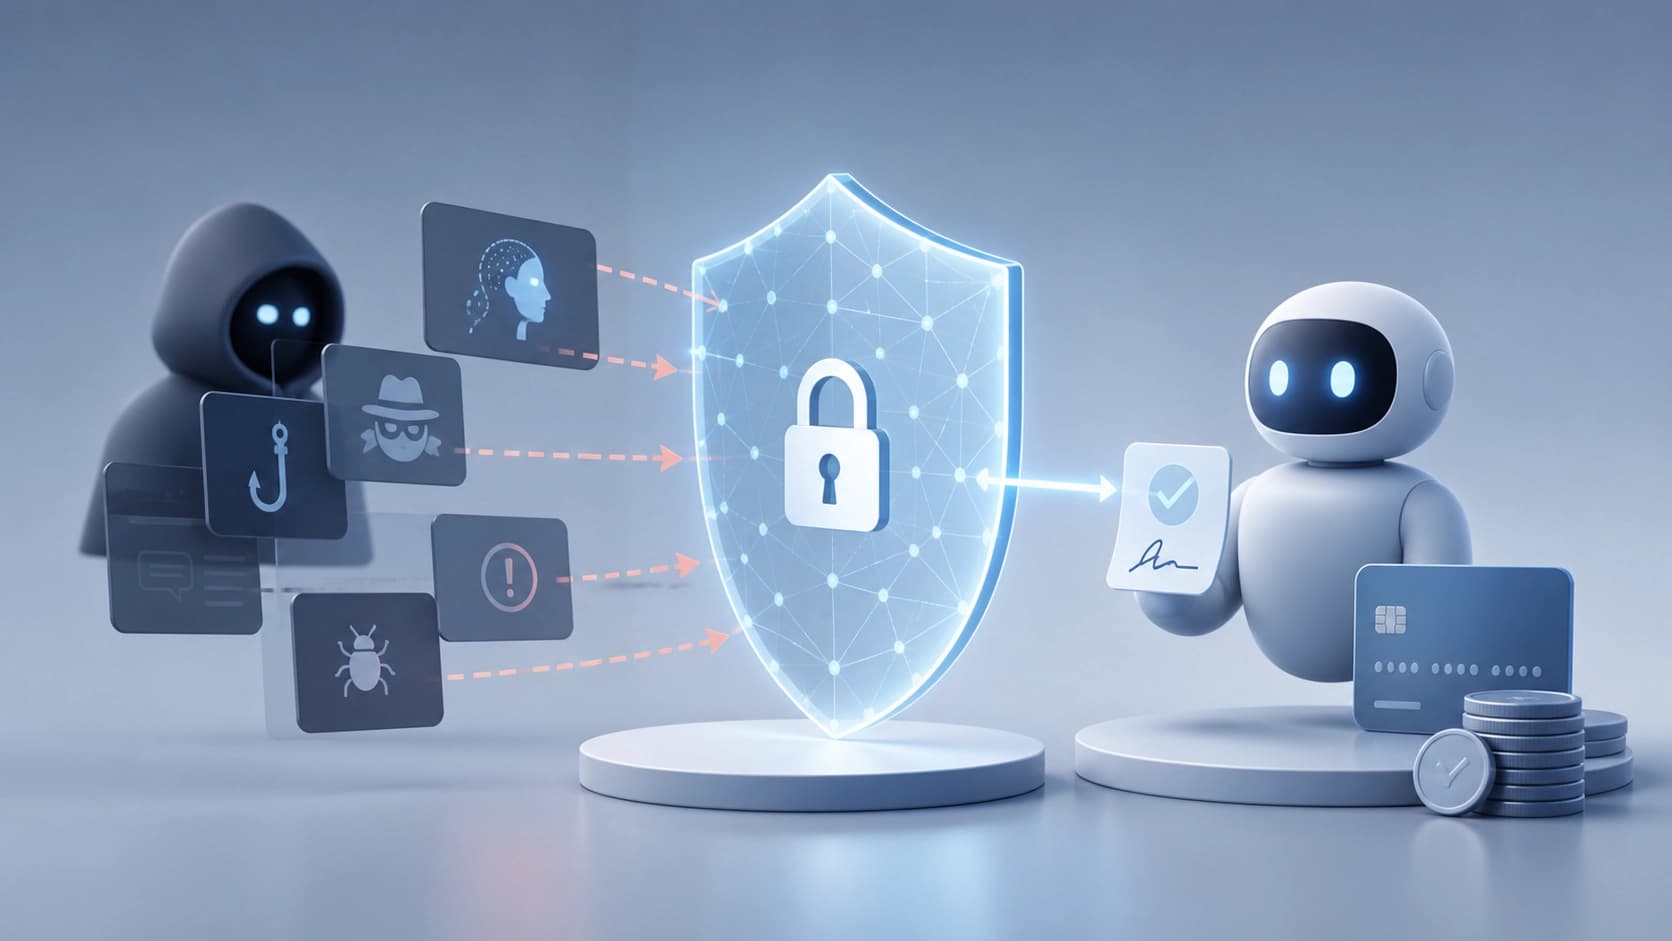
AP2 是 Google 提出的支付协议,旨在让 LLM 智能体能够代替人完成支付:接收任务、与商家协商条款、下单并转账。这里的信任框架建立在两份已签署的文件之上——Checkout Mandate 和 Payment Mandate。它们固定了交易条款,一旦签署,就无法在不被察觉的情况下将其替换。
问题出在“一旦签署”这个措辞上。签名保证的是数据自被认证那一刻起未被更改,而对它们是如何产生的只字未提。而这些数据是从交互流中汇集而来的:智能体之间通过 A2A Protocol 传递的消息、通过 Model Context Protocol 发起的工具调用、外部服务的响应、页面和邮件的内容。所有这些都处于密码学保护之外。如果在授权之前往上下文中混入了他人的指令,签名认证的将是已被扭曲的意图——而且它依然完全有效。
研究之名由此而来:威胁不在 mandate 之内,而在“mandate 之后”。
此前发现了什么,以及为什么 v0.2 需要重新分析
对 AP2 薄弱环节的探查此前就有:v0.1 版本中描述了重放攻击和提示注入。在 v0.2 中,部分问题得到了修复——但伴随修复而来的是新功能和对部署的新假设。每一项这样的新东西都是潜在的攻击面,而旧的分析无法机械地套用到新版本上。
团队正是着手于此——Avital Aviv、Parth A. Gandh、Ron Bitton 和 Asaf Shabtai。研究成果《Beyond the Mandate: A Systematic Security Analysis of the Agent Payments Protocol (AP2)》于 2026 年 8 月 24 日发布在 arXiv 上,编号 2608.23858,归入 cs.CR 和 cs.AI 分类。
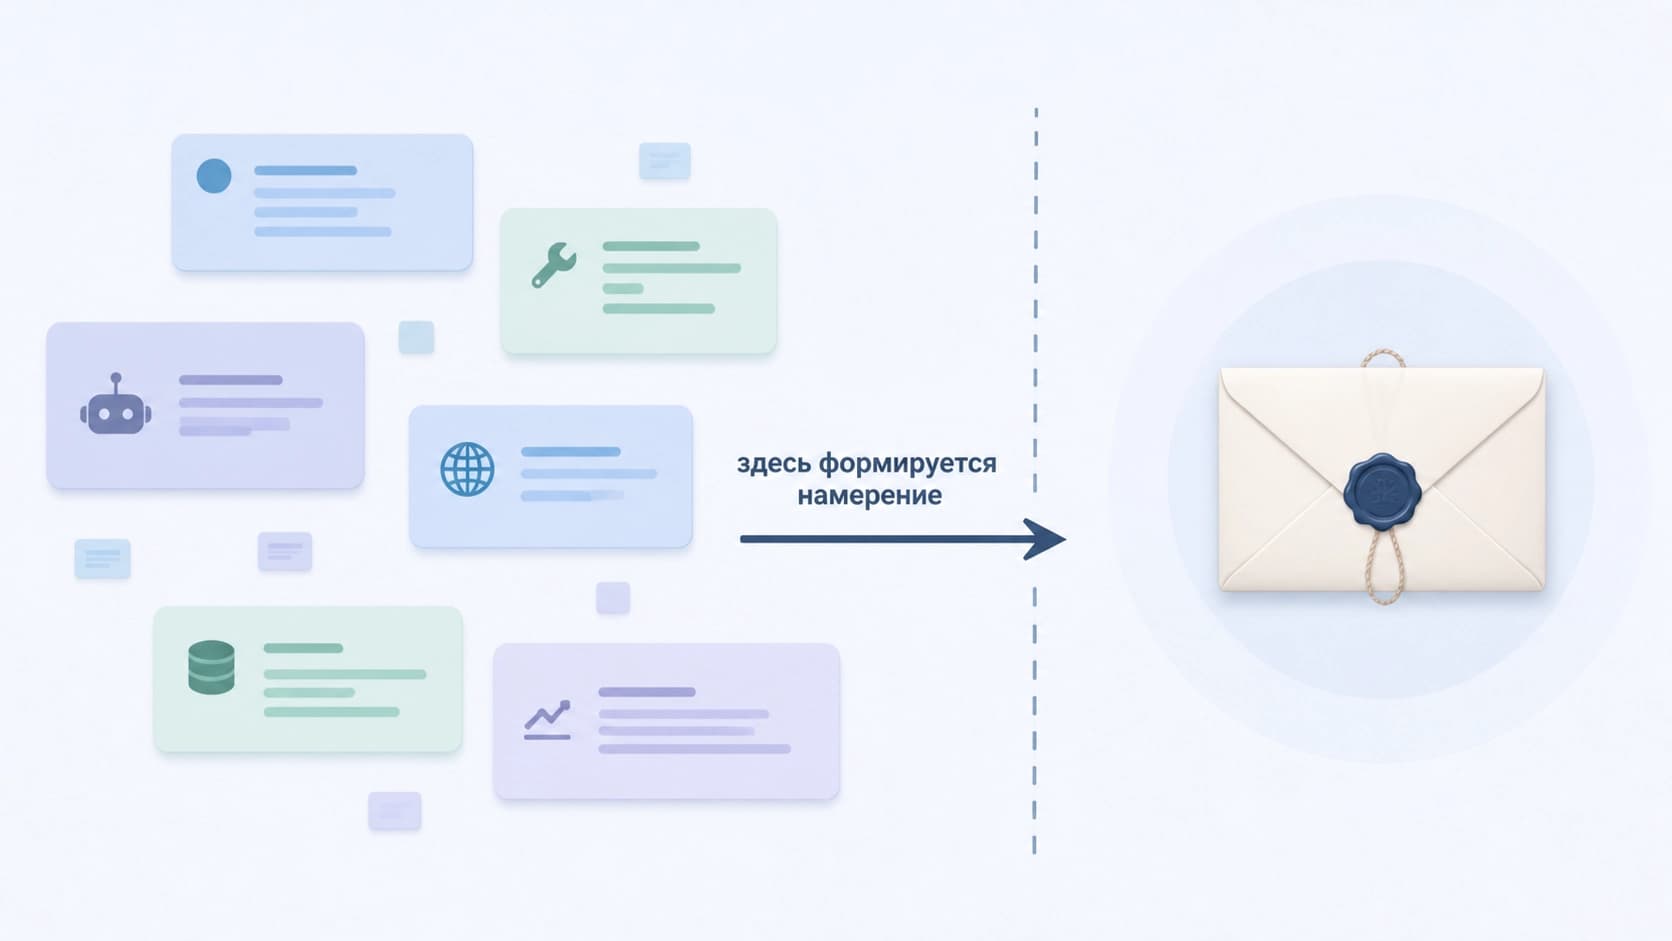
角色、阶段、架构与信任边界
这份分析不是以搜寻单个 bug 的方式构建的,而是对整个领域进行标注。作者描述了参与者的角色,并将交易生命周期划分为五个连续阶段——从任务下达到结算以及之后可能出现的争议。同时划分出五种部署架构:它们的区别在于智能体部署在哪里、密钥由谁保管,以及可信中介如何嵌入方案之中。
关键一步是划定信任边界。而这里浮现出最主要的不对称性:mandate 本身处于受保护的轮廓之内,而熔铸出它的整个信息流则在外面。这两个区域之间发生的一切,构成了这项工作的主要叙事。
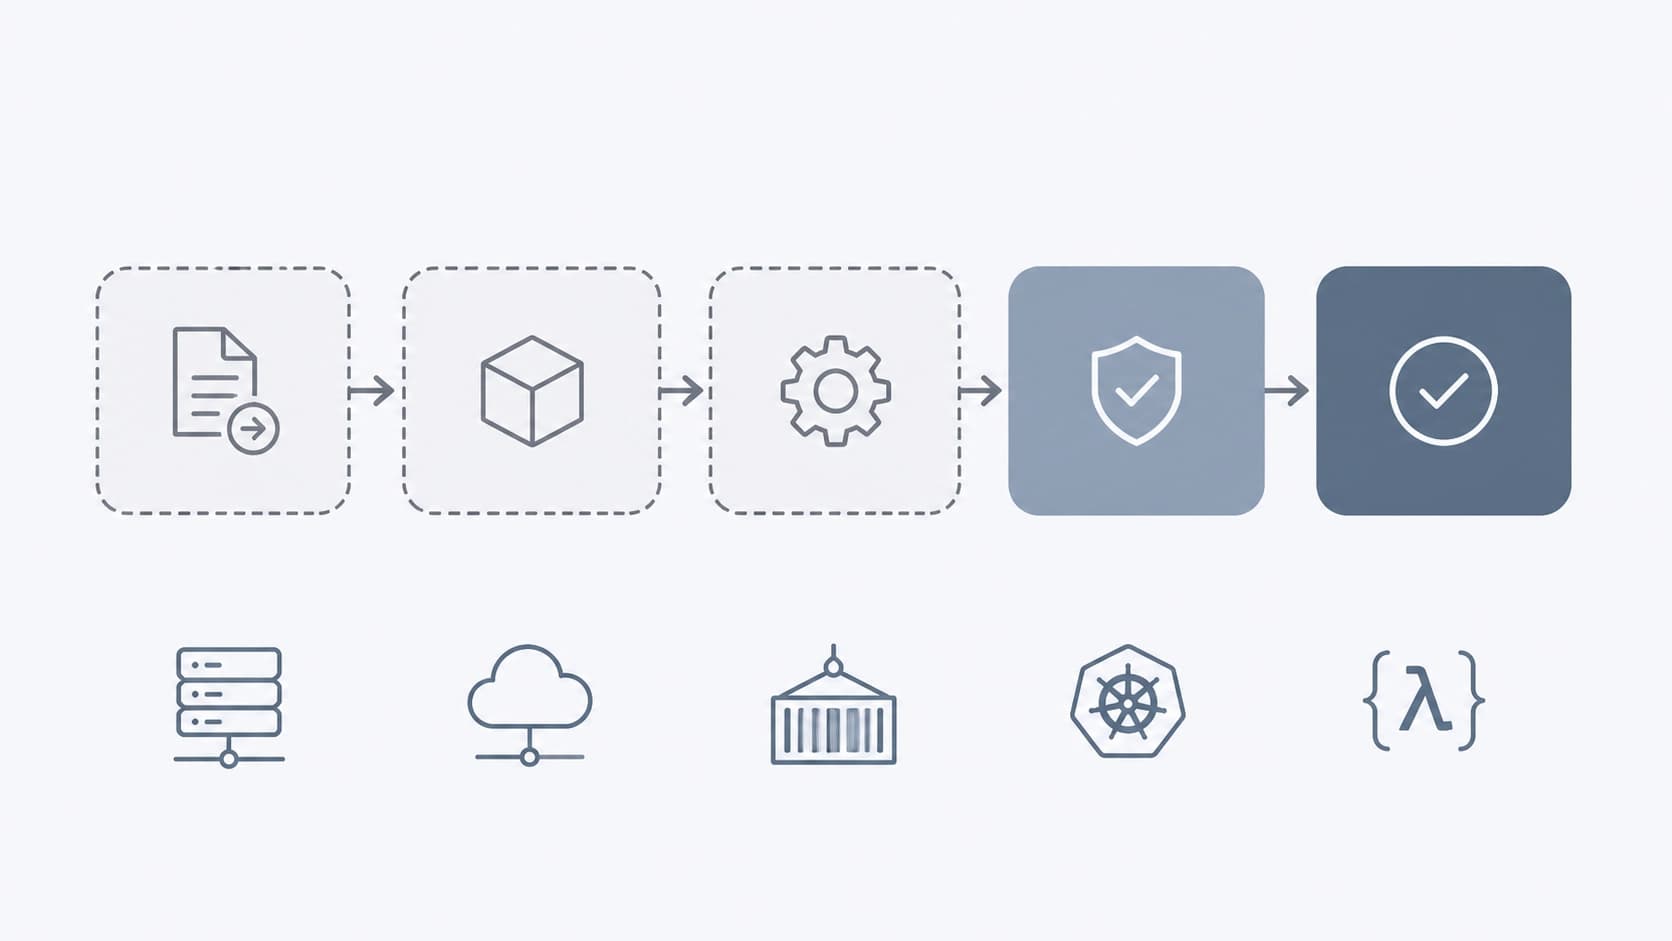
MAESTRO:行为者、攻击面、目标
形式化部分建立在 MAESTRO 之上——一种面向多智能体环境的威胁建模方法论。借助它描述了四类威胁行为者、十一个攻击面、十八种对手能力和六个攻击者追求的目标。
这种分解不是为了好看的数字。它表明对手不止一个:不仅是外部恶意者,还有被攻陷的工具、不诚信的商家、假冒的服务。而且他们的动机各不相同——从直接套取资金到悄然将选择偏向所需方向。
48 项威胁的目录
最终产出了一个包含 48 项威胁的目录,归为五个攻击家族。评估借助 AIVSS——一套针对 AI 特性调整过的漏洞评估系统。有八项威胁至少在某一种架构中达到了 High 级别。
“至少在某一种”这个说法本身就很有说明性。风险等级不仅取决于代码,还取决于部署方案:对某一种集成方式而言致命的,在另一种中可能几乎无害——反之亦然。AP2 到底有多安全,并不存在统一的答案。
八项 High-risk:测试台与演示
在研究进行时,该协议尚无公开部署,因此作者亲手搭建了测试台——并在其中覆盖了全部五种架构。同样在其上构建了五个 proof-of-concept 演示:每一个覆盖自己的一组威胁,合起来则覆盖全部八个 High-risk 场景以及所提出的防护措施。
这是对“你们这里只有理论”这一指责的有力反驳。威胁不只是被列举出来——它们被复现了。
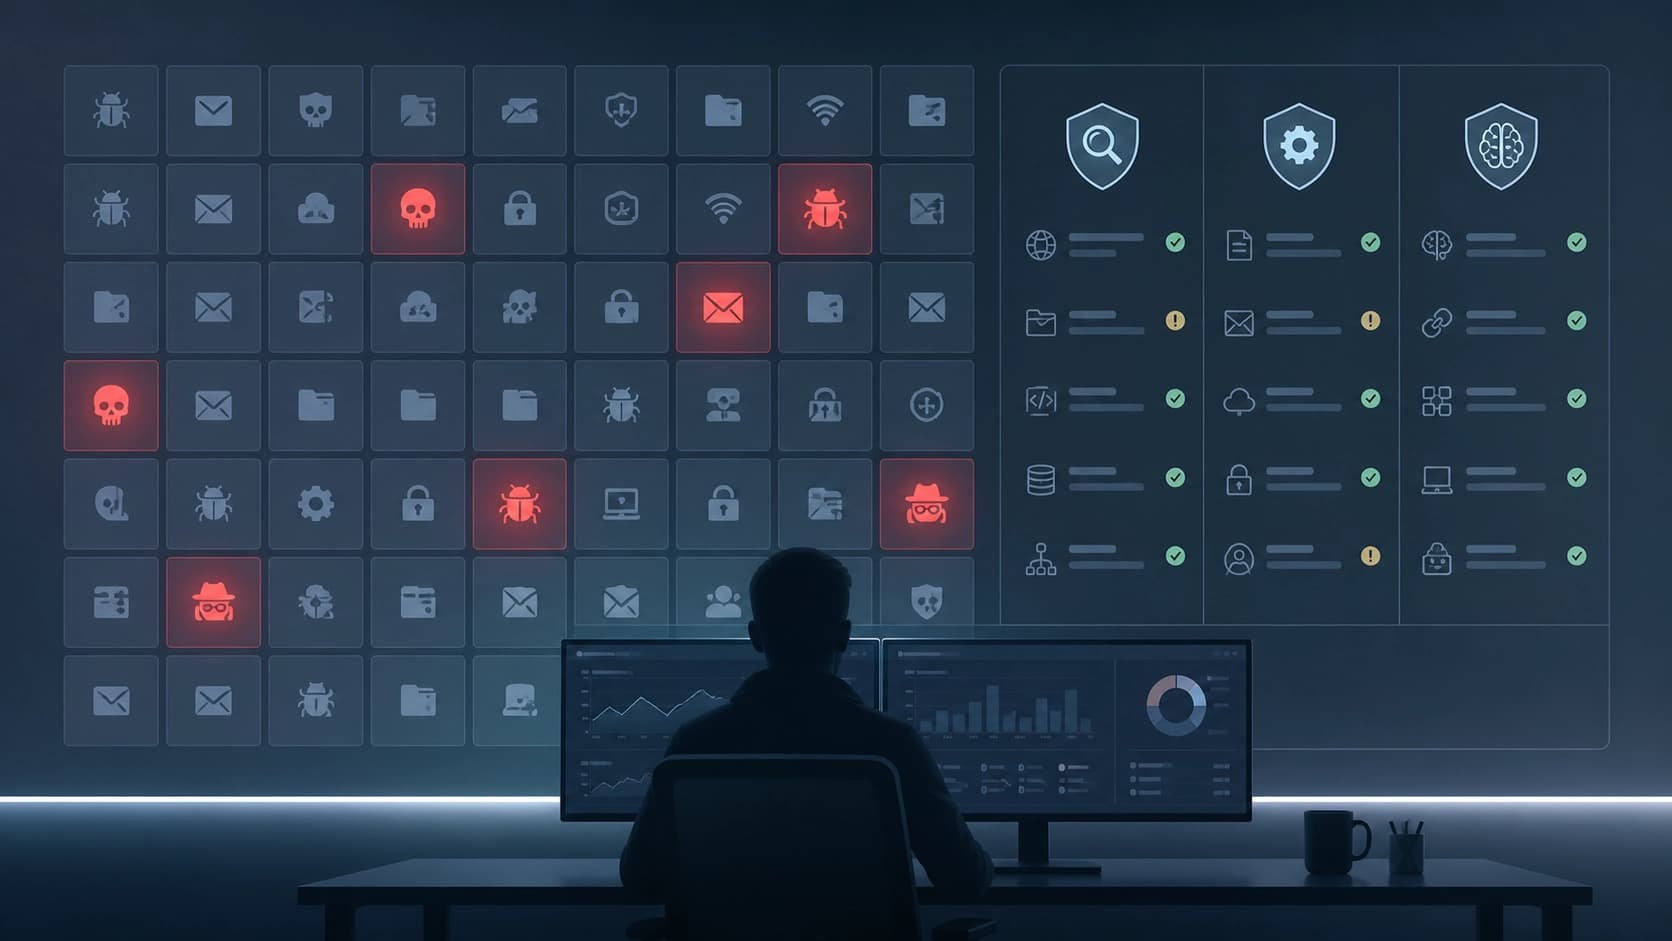
一个了解部署情况的扫描器
另一项独立的实践成果是——一个会考虑部署特点的扫描器。其逻辑在于:需要检查的不是泛泛的协议,而是具体的配置。扫描器将适用于该方案的威胁与三类检查进行匹配:静态检查、跨角色一致性检查和对抗性测试。
跨角色检查在这里尤为贴切。在多智能体方案中,错误往往不藏在单个组件内部,而是藏在期望的接缝处:一个智能体确信所需的检查已由另一个智能体完成。
由此得出的结论
主要结论比人们希望的要严厉:仅有有效的 mandate 签名,不足以断言交易反映了用户的意图。签名确认的是完整性,而非合理性。如果授权之前的上下文已被攻陷,密码学将忠实地认证他人的意志。
对于构建智能体支付的人而言的实际启示:
- 管控输入上下文,而不只是最终交易。 绝大部分风险位于签署之前。
- 把架构视为威胁模型的一部分。 同一版本的协议在不同部署方案中会给出不同的风险画像。
- 收窄智能体的权限。 mandate 越具体,意图被扭曲时造成的损害就越小。
- 检查角色之间的接缝。 恰恰是在那里,检查最容易失效。
简要总结
密码学恰好解决人们交给它的那个任务,一分不多。AP2 诚实地保护交易在签署之后不被替换;而在此之前发生的一切,仍属于开发者的责任范围。这项包含 48 项威胁和八个 High-risk 场景的研究,不是对协议的判决,而是一张地形图:它标出签名所提供的保护在哪里结束,以及签名不会替你完成的工作从哪里开始。