
O sinal que chega até o negócio
Sistemas de negociação multiagente baseados em grandes modelos de linguagem deixaram de ser um passatempo de laboratório. O esquema em que um agente lê o fluxo de notícias, um segundo verifica a hipótese, um terceiro emite a ordem e um quarto a segura está cada vez mais presente não em sandboxes, mas em ambientes onde ativos reais estão em jogo. E quanto mais cuidadosamente construída for a transmissão de mensagens entre os elos, maior também é a aposta: o mesmo canal que torna o sistema rápido e coerente transforma-se, ao mesmo tempo, numa rota de entrega para influências externas.
É precisamente a isso que se dedica o recente preprint arXiv:2608.24069 — «Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems». O trabalho foi publicado em 25 de agosto de 2026 (v1, cerca de 3,5 MB), e a sua tese central soa surpreendentemente dura: não existe uma arquitetura robusta «de fábrica». Nenhuma.
O que exatamente os autores verificaram
O artigo foi elaborado por um coletivo de dez investigadores: o primeiro autor CheolWon Na, juntamente com Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee e Jee-Hyong Lee. A temática situa-se na intersecção de quatro áreas — inteligência artificial, engenharia financeira computacional, criptografia com segurança e sistemas multiagente. Um conjunto de disciplinas como este já sugere, por si só, que a conversa não é sobre a eficiência pura dos modelos, mas sobre o que acontece quando a eficiência se encontra com um adversário.
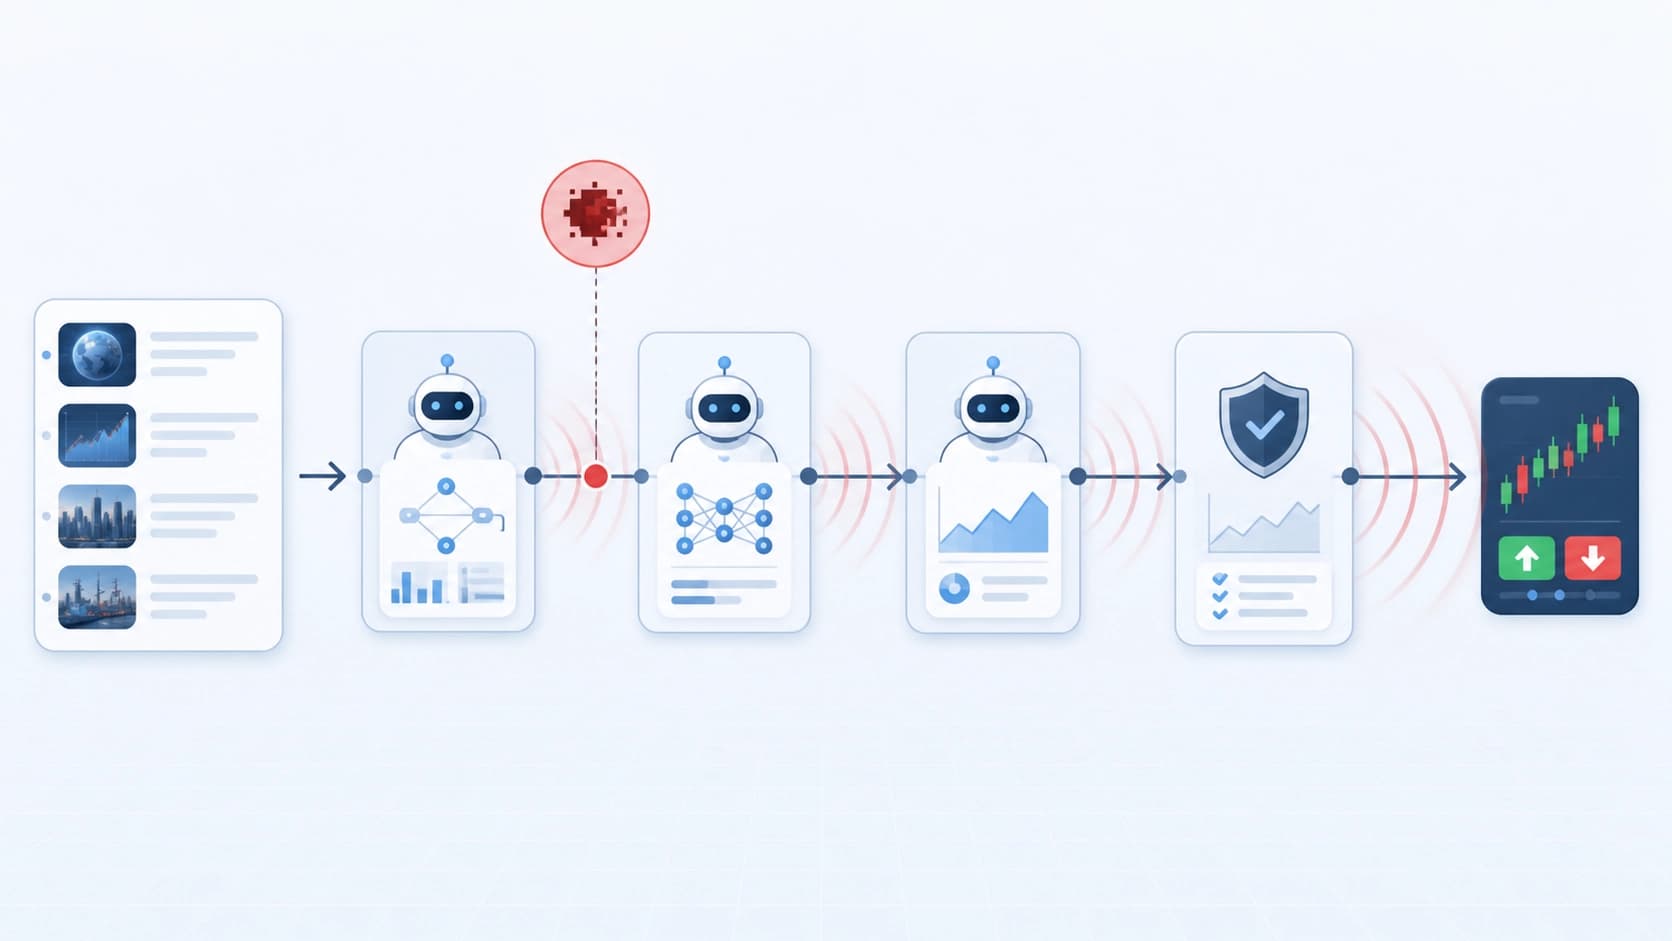
A novidade declarada está na sistematicidade. Os autores descrevem o seu trabalho como o primeiro estudo empírico no domínio financeiro que acompanha passo a passo como um sinal adversarial penetra num sistema de negociação multiagente e quanto tempo consegue sobreviver no caminho até à decisão final. Não «será que o ataque pode funcionar», mas «até onde ele sobrevive e porque é que em algum ponto se extingue».
Quatro papéis — quatro interfaces para o golpe
O pipeline clássico é decomposto em quatro papéis funcionais: analista, investigador, trader e gestor de risco. Para cada um foi escolhido um ataque correspondente à sua própria interface — aquilo que esse papel realmente utiliza no trabalho. O analista engole dados brutos, o investigador — conclusões intermédias, o trader — a ideia formulada, o gestor de risco — o negócio já pronto. Cada ponto de entrada tem a sua especificidade, e aqui não se prescreve nenhuma «pílula» universal.
O eixo estrutural: topologias e a métrica APS
O segundo eixo do experimento é arquitetural. São comparadas quatro topologias de comunicação, e são testadas em dois tipos de ataques: ao nível dos dados e ao nível dos agentes. Para explicar a diferença de robustez não apenas com palavras, introduz-se o Adversarial Signal Preservation Score (APS) — uma grandeza que mostra a posteriori quão bem o impulso malicioso se preservou ao longo da cadeia. Em termos simples, é um «contador de sobrevivência» do veneno: quanto mais alto, pior para o sistema.
A base experimental é compacta e claramente concebida como controlada: cinco ativos, dois backbones (modelos base) e duas direções-alvo. Este desenho permite separar o efeito da arquitetura do efeito do modelo concreto — o que é importante se a conclusão aspira à generalidade.
A ameaça democratizada: porque é pior do que parece
Trabalhos anteriores sobre ataques adversariais a sistemas de negociação partiam frequentemente do pressuposto de que o atacante tem acesso privilegiado às entranhas: pesos, estados ocultos, canais internos. É um pressuposto cómodo para o investigador, mas um mau modelo da realidade — um adversário assim encontra-se raramente.
Aqui, os limites das possibilidades são reduzidos àquilo que já está à superfície: os dados de origem e os prompts que os agentes consomem em regime normal. Nenhum acesso ao «cérebro» do sistema. Os autores chamam a este modelo de ameaça de baixo limiar e «democratizado» — pode reproduzi-lo qualquer um que seja capaz de introduzir o texto necessário no modelo, e não quem sabe entrar nas suas entranhas. Em conjunto com os papéis, isto dá um conjunto de adversários específicos por papel: a cada um, a sua máscara e a sua fenda.
Onde a cadeia se rompe
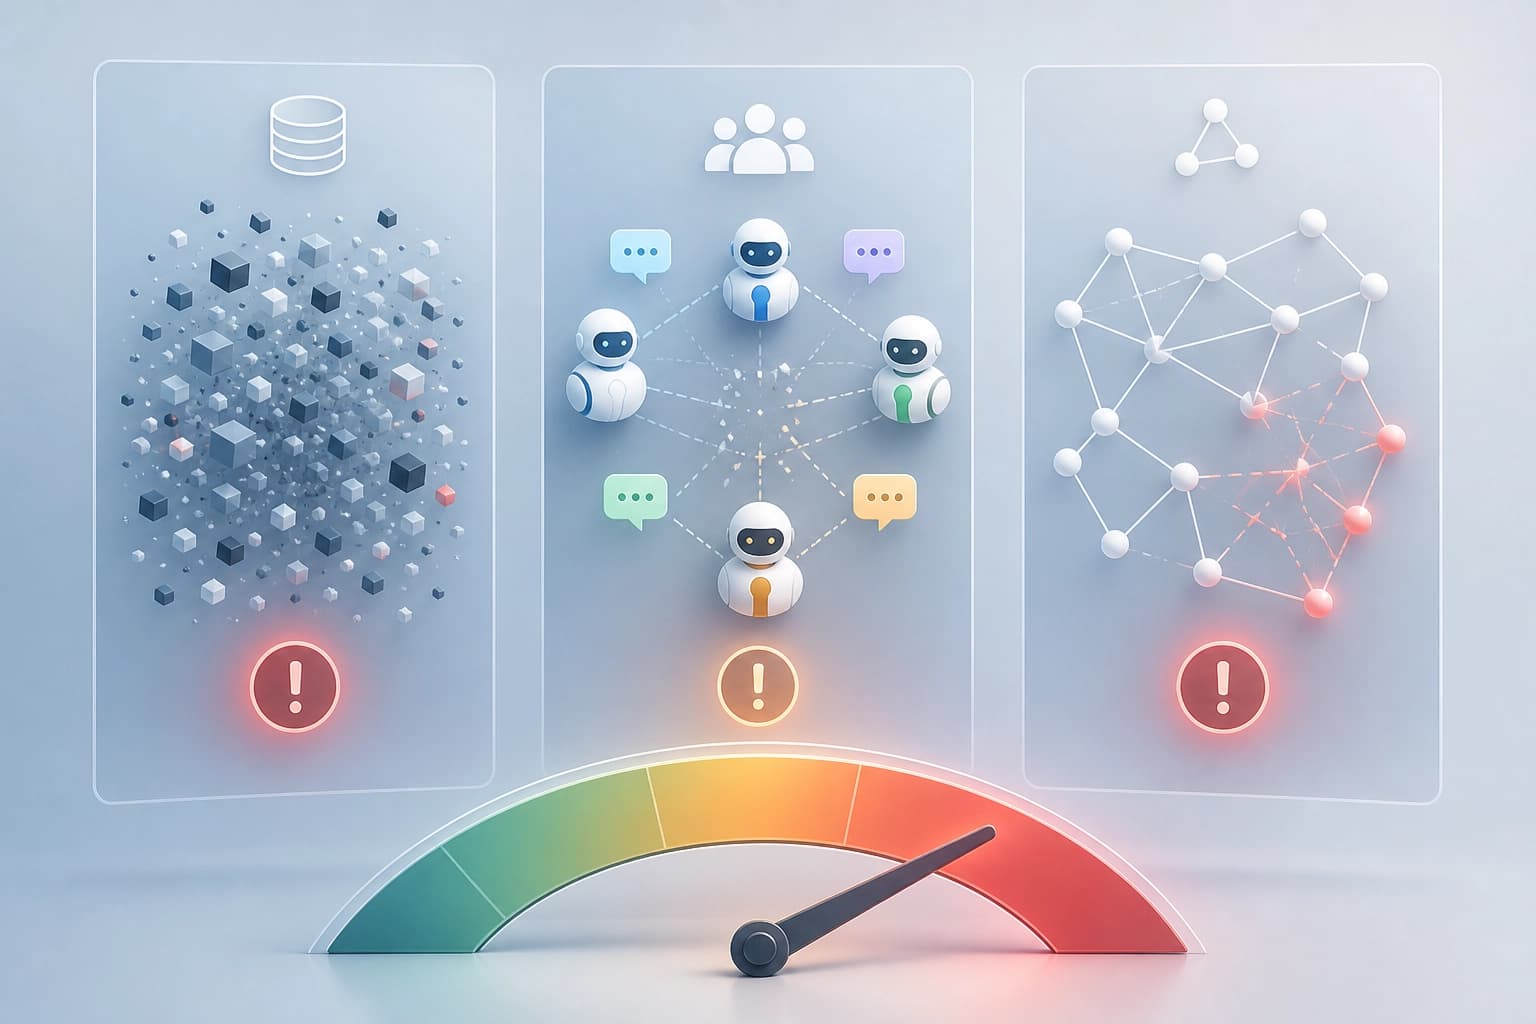
Se reunirmos as conclusões, delineiam-se três camadas nas quais a defesa costuma falhar.
Dados e texto como superfície de ataque. O sistema confia no texto recebido precisamente porque, de outro modo, não funcionaria. Filtrar a notícia «errada» sem matar o sinal útil é uma tarefa muito mais difícil do que parece.
O papel como amplificador. Cada papel tem a sua zona de confiança: o analista não reverifica a matéria-prima, o trader não reverifica o investigador. A distorção que entra na interface certa segue depois quase sem atrito.
A arquitetura como destino. Topologias diferentes «deixam passar» ou «amortecem» o impulso envenenado de formas diferentes — é precisamente isso que o APS se propõe medir. Mas mesmo os esquemas mais bem-sucedidos não conferem imunidade: apenas reduzem a probabilidade de o sinal chegar ao negócio de forma perigosa.
O que se conclui disto para os profissionais
O trabalho não dá a receita «instala isto — e ficas seguro». Dá algo mais útil: um mapa que mostra onde exatamente olhar.
- Considerar os dados de entrada não confiáveis por defeito. Se o prompt e o feed são a única coisa de que o atacante precisa, então a filtragem e a verificação das fontes deixam de ser higiene e passam a ser o núcleo do perímetro defensivo.
- Separar as zonas de confiança entre os papéis. Não porque um papel seja «mais burro» do que outro, mas porque a confiança de ponta a ponta é precisamente aquela rota por onde o veneno viaja.
- Avaliar a arquitetura antes da produção. Testar não só a rentabilidade no backtest, mas também como a topologia se comporta sob a carga de um sinal adversarial.
- Introduzir uma métrica de sobrevivência como o APS na auditoria regular. É útil ver não só «funcionou ou não», mas também em que passo o ataque perde força e em que passo a mantém.
A conclusão principal: não há imunidade inata
A formulação dos autores é extremamente direta: nenhuma das arquiteturas examinadas é intrinsecamente robusta. Isto não é uma sentença para os sistemas multiagente nem um argumento contra a sua adoção — é antes uma correção sóbria às conversas sobre bastar escolher bem o framework e distribuir corretamente os papéis. A comunicação que dá a estes sistemas velocidade e qualidade de decisão é, ao mesmo tempo, o seu ponto fraco, e estas duas propriedades são inseparáveis por natureza.
O valor do preprint está em que ele desloca a discussão do plano «serão os traders LLM vulneráveis» para o plano «em que passo concreto e com que esquema de ligação o sinal sobrevive até ao negócio». O estudo posiciona-se como fundamento para o passo seguinte: a conceção de circuitos de negociação agênticos em que a robustez é incorporada desde o início, e não aparafusada lateralmente após o primeiro incidente.
Recomendações concretas de proteção os autores não as dão no resumo — e isso é honesto. Por agora, fica registado o facto: o atacante tem uma entrada barata, e o defensor não tem uma saída gratuita. Tudo o resto é trabalho para o futuro, que este preprint, a julgar pela sua conceção, deverá precisamente lançar.


