
Sinyal yang sampai ke kesepakatan
Sistem perdagangan multi-agen berbasis model bahasa besar bukan lagi sekadar mainan laboratorium. Skema di mana satu agen membaca arus berita, agen kedua menguji hipotesis, agen ketiga menempatkan order, dan agen keempat menahannya, semakin sering ditemukan bukan di sandbox, melainkan di lingkungan di mana aset nyata dipertaruhkan. Dan semakin rapi jalur pesan antar komponen dirancang, semakin tinggi pula taruhannya: kanal yang sama yang membuat sistem cepat dan terkoordinasi sekaligus berubah menjadi rute pengiriman bagi pengaruh asing.
Justru inilah yang dibahas dalam pracetak arXiv terbaru:2608.24069 — "Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems". Karya ini terbit pada 25 Agustus 2026 (v1, sekitar 3,5 MB), dan tesis utamanya terdengar sangat tegas: tidak ada arsitektur yang tangguh "langsung dari kotak". Tidak satu pun.
Apa yang sebenarnya diuji para penulis
Artikel ini dikerjakan oleh sepuluh peneliti: penulis pertama CheolWon Na, bersama Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee, dan Jee-Hyong Lee. Temanya berada di persimpangan empat bidang — kecerdasan buatan, rekayasa keuangan komputasional, kriptografi dengan keamanan, dan sistem multi-agen. Kombinasi disiplin ini sendiri sudah memberi petunjuk: pembahasannya bukan tentang efisiensi model semata, melainkan tentang apa yang terjadi ketika efisiensi bertemu dengan lawan.
Kebaruan yang diklaim terletak pada sistematikanya. Para penulis menyebut karya mereka sebagai studi empiris pertama di bidang keuangan yang melacak langkah demi langkah bagaimana sinyal adversarial menembus sistem perdagangan multi-agen dan berapa lama ia mampu bertahan dalam perjalanan menuju keputusan akhir. Bukan "apakah serangan bisa berhasil", melainkan "sejauh mana ia bertahan dan mengapa di suatu tempat ia meredup".
Empat peran — empat antarmuka untuk serangan
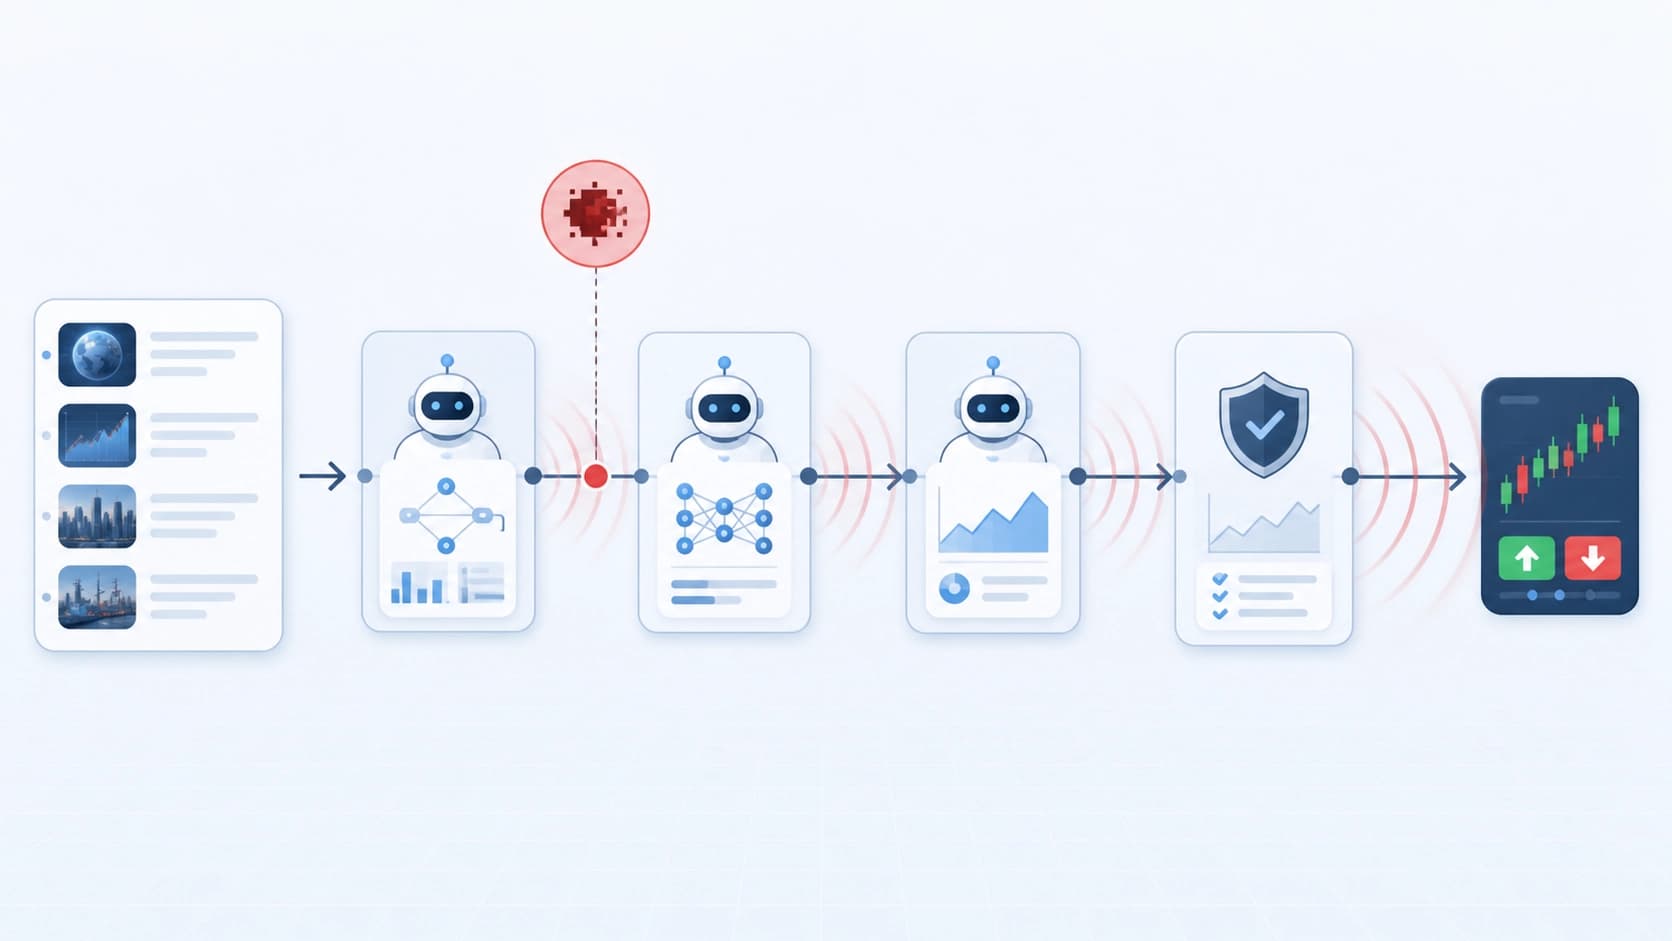
Pipeline klasik diuraikan menjadi empat peran fungsional: analis, peneliti, trader, dan manajer risiko. Untuk masing-masing dipilih serangan yang sesuai dengan antarmukanya sendiri — yakni apa yang benar-benar digunakan peran tersebut dalam bekerja. Analis menelan data mentah, peneliti menelan kesimpulan antara, trader menelan ide yang telah dirumuskan, manajer risiko menelan transaksi yang sudah siap. Setiap titik masuk memiliki kekhasannya sendiri, dan tidak ada "obat mujarab" universal yang diresepkan di sini.
Sumbu struktural: topologi dan metrik APS
Sumbu kedua eksperimen adalah arsitektural. Empat topologi komunikasi dibandingkan, dan diuji pada dua jenis serangan: pada tingkat data dan tingkat agen. Untuk menjelaskan perbedaan ketahanan bukan sekadar kata-kata, diperkenalkan Adversarial Signal Preservation Score (APS) — besaran yang secara postfacto menunjukkan seberapa baik impuls berbahaya bertahan saat melewati rantai. Sederhananya, ini adalah "penghitung kelangsungan hidup" racun: semakin tinggi nilainya, semakin buruk bagi sistem.
Basis eksperimennya ringkas dan jelas dirancang sebagai terkendali: lima aset, dua backbone (model dasar), dan dua arah target. Desain seperti ini memungkinkan pemisahan efek arsitektur dari efek model tertentu — hal yang penting jika kesimpulannya mengklaim berlaku umum.
Ancaman yang terdemokratisasi: mengapa ini lebih buruk dari yang terlihat
Karya-karya sebelumnya tentang serangan adversarial terhadap sistem perdagangan sering berasumsi bahwa penyerang memiliki akses istimewa ke bagian dalam: bobot, keadaan tersembunyi, kanal internal. Ini asumsi yang nyaman bagi peneliti, tetapi model realitas yang buruk — penyerang seperti itu jarang ditemui.
Di sini batas kemampuan dipangkas hingga hanya pada apa yang sudah terpapar di permukaan: data mentah dan prompt yang dikonsumsi agen dalam mode normal. Tidak ada akses ke "otak" sistem. Para penulis menyebut model ancaman seperti ini sebagai berambang rendah dan "terdemokratisasi" — dapat direproduksi oleh siapa pun yang mampu menyodorkan teks yang tepat kepada model, bukan oleh mereka yang bisa menyusup ke bagian dalamnya. Jika dipadukan dengan peran-peran, ini menghasilkan sekumpulan penyerang spesifik peran: masing-masing dengan topengnya sendiri dan celahnya sendiri.
Di mana rantai terputus
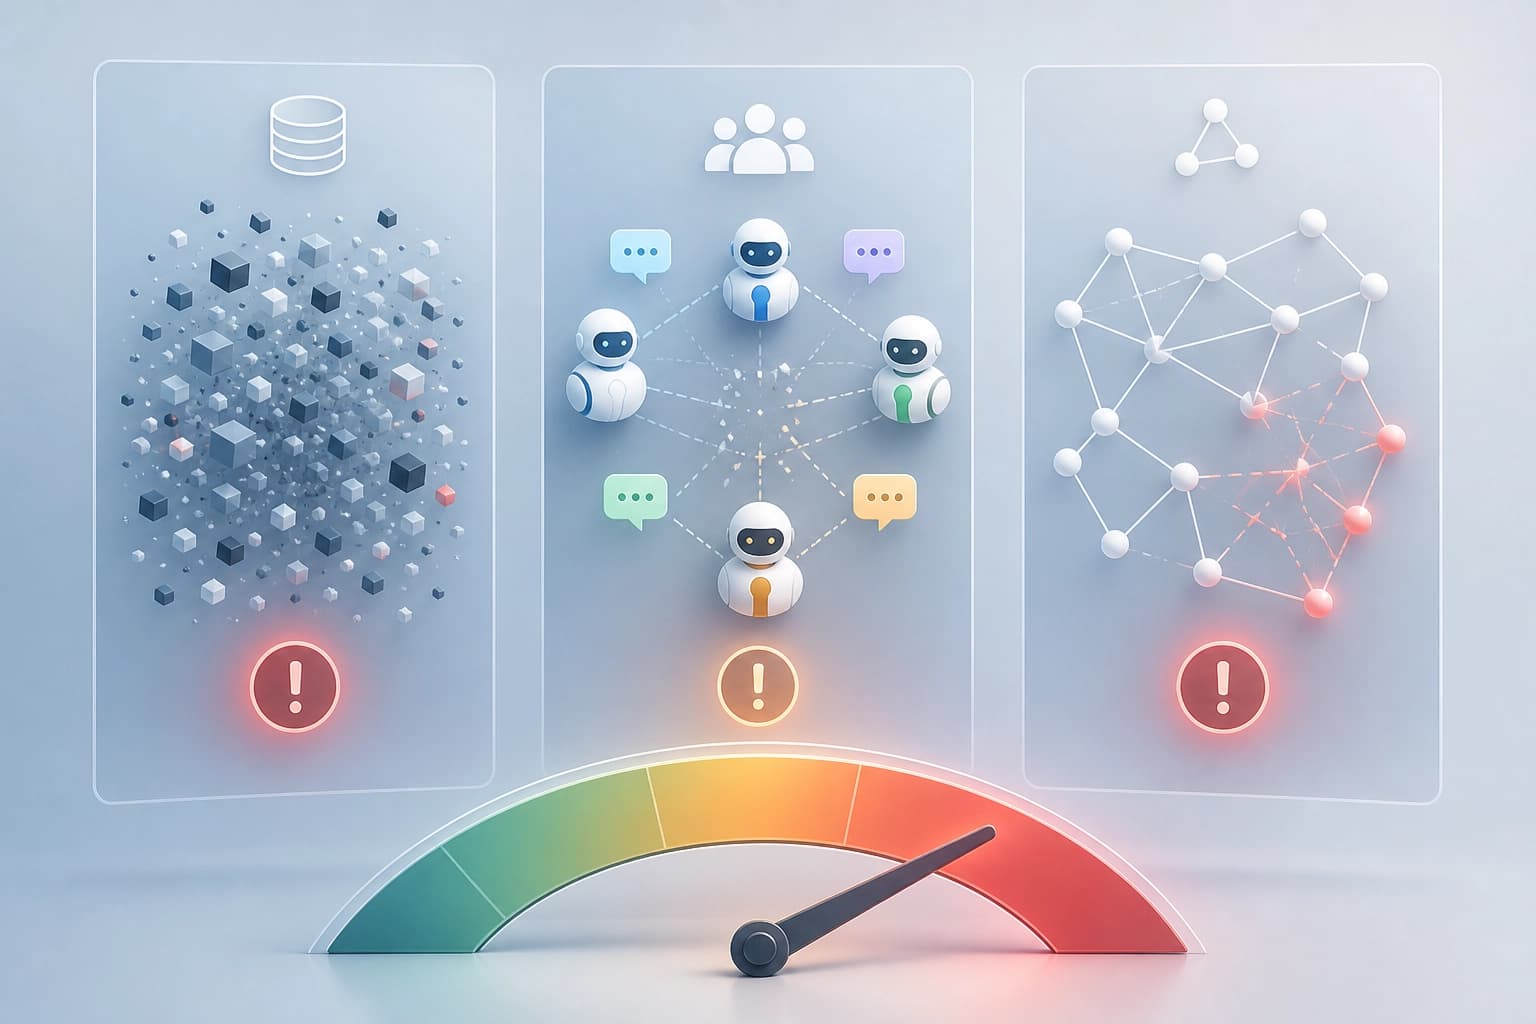
Jika kesimpulan-kesimpulan disatukan, tergambar tiga lapisan di mana pertahanan biasanya melemah.
Data dan teks sebagai permukaan serangan. Sistem mempercayai teks masuk justru karena jika tidak, ia tidak akan berfungsi. Menyaring berita yang "salah" tanpa membunuh sinyal yang berguna adalah tugas yang jauh lebih rumit daripada kedengarannya.
Peran sebagai penguat. Setiap peran memiliki zona kepercayaannya sendiri: analis tidak memeriksa ulang bahan mentah, trader tidak memeriksa ulang peneliti. Distorsi yang masuk ke antarmuka yang tepat selanjutnya bergerak hampir tanpa gesekan.
Arsitektur sebagai takdir. Berbagai topologi "meloloskan" atau "meredam" impuls beracun secara berbeda — inilah yang hendak diukur oleh APS. Namun bahkan skema yang lebih baik tidak memberikan kekebalan: ia hanya menurunkan kemungkinan bahwa sinyal mencapai transaksi dalam bentuk yang berbahaya.
Apa implikasinya bagi para praktisi
Karya ini tidak memberikan resep "pasang ini — dan aman". Ia memberikan sesuatu yang lebih berguna: peta yang menunjukkan di mana tepatnya harus melihat.
- Anggap data masukan tidak tepercaya secara default. Jika prompt dan feed adalah satu-satunya yang dibutuhkan penyerang, maka penyaringan dan verifikasi sumber berhenti menjadi sekadar higiene dan menjadi inti dari kontur pertahanan.
- Pisahkan zona kepercayaan antar peran. Bukan karena satu peran "lebih bodoh" dari yang lain, melainkan karena kepercayaan menyeluruh itulah rute yang dilalui racun.
- Evaluasi arsitektur sebelum produksi. Uji bukan hanya profitabilitas pada backtest, tetapi juga bagaimana topologi berperilaku di bawah beban sinyal adversarial.
- Terapkan metrik kelangsungan hidup seperti APS dalam audit rutin. Berguna untuk melihat bukan hanya "berhasil atau tidak", tetapi juga pada langkah mana serangan kehilangan kekuatannya, dan pada langkah mana ia mempertahankannya.
Kesimpulan utama: tidak ada kekebalan bawaan
Rumusan para penulis sangat lugas: tidak satu pun arsitektur yang ditinjau bersifat tangguh sejak awal. Ini bukan vonis terhadap sistem multi-agen dan bukan argumen menentang penerapannya — melainkan koreksi yang menyadarkan terhadap pembicaraan bahwa cukup memilih framework dengan benar dan mendistribusikan peran secara tepat. Komunikasi yang memberi sistem seperti ini kecepatan dan kualitas keputusan sekaligus menjadi titik lemahnya, dan kedua sifat ini tidak terpisahkan secara alami.
Nilai pracetak ini terletak pada kemampuannya memindahkan pembahasan dari ranah "apakah trader LLM rentan" ke ranah "pada langkah konkret mana dan dengan skema koneksi apa sinyal bertahan hingga mencapai transaksi". Penelitian ini diposisikan sebagai fondasi untuk langkah berikutnya: merancang kontur perdagangan agen di mana ketahanan ditanamkan sejak awal, bukan dipasang di samping setelah insiden pertama.
Rekomendasi konkret untuk pertahanan tidak diberikan para penulis dalam abstrak — dan itu jujur. Untuk saat ini yang tercatat adalah fakta: penyerang memiliki pintu masuk yang murah, dan pihak yang bertahan tidak memiliki jalan keluar gratis. Selebihnya adalah pekerjaan untuk masa depan, yang menurut rancangannya, pracetak ini memang dimaksudkan untuk memicunya.


