
Granite.Trust: GenAI নিরাপত্তা প্রয়োজনীয়তাগুলোকে কার্যকর নীতিতে রূপান্তরকারী টুলকিট
IBM-এর একদল গবেষক Granite.Trust টুলস উপস্থাপন করেছেন: জেনারেটিভ মডেলের উত্তরে অনুমোদিত ও নিষিদ্ধ কনটেন্ট বর্ণনার জন্য একটি YAML স্কিমা, সামঞ্জস্যপূর্ণ প্রশিক্ষণ ডেটার জেনারেটর এবং একটি সহায়ক টুলকিট। এই পদ্ধতির মাধ্যমে একবার নিয়ম নির্ধারণ করে তা অ্যাপ্লিকেশনের সম্পূর্ণ জীবনচক্র জুড়ে প্রয়োগ করা যায় — মডেল অ্যালাইনমেন্ট থেকে শুরু করে চালু অবস্থায় নিয়ন্ত্রণ পর্যন্ত।
কেন সবার জন্য একটাই নীতি হয় না
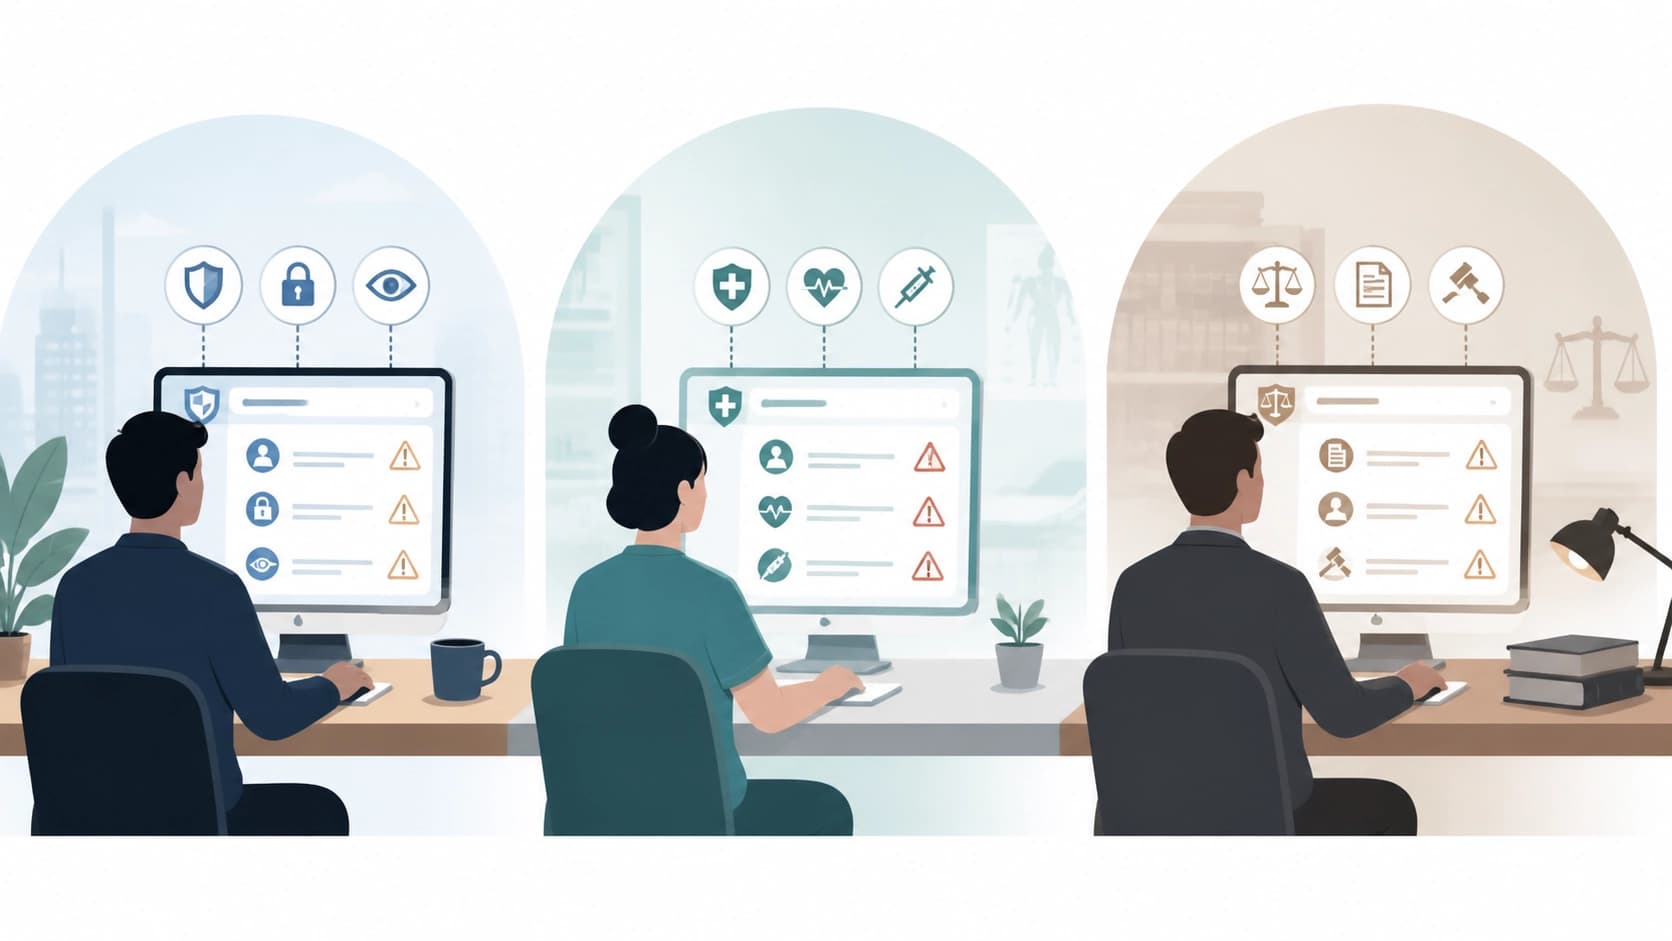
জেনারেটিভ AI খুব ভিন্ন ভিন্ন ধরনের প্রতিষ্ঠানে আসে, আর ঝুঁকিও প্রতিটির ক্ষেত্রে আলাদা। একটি ব্যাংক ভয় পায় ক্লায়েন্টের ডেটা ফাঁস এবং ভুল আর্থিক পরামর্শ নিয়ে, একটি ক্লিনিক ভয় পায় ভুল চিকিৎসা-সংক্রান্ত সুপারিশ নিয়ে, একটি স্কুল ভয় পায় কিশোরের সঙ্গে কথোপকথনে অনাকাঙ্ক্ষিত কনটেন্ট নিয়ে। এর সঙ্গে যোগ করুন শিল্পের নিয়ন্ত্রক প্রয়োজনীয়তা, কোম্পানির অভ্যন্তরীণ মূল্যবোধ, এবং চ্যাটের অপর প্রান্তে ঠিক কে বসে আছে: সাধারণ কর্মী, ঠিকাদার, নাকি বাইরের ব্যবহারকারী।
এখান থেকে একটি অস্বস্তিকর সিদ্ধান্তে আসা যায়: GenAI-এর জন্য একটিমাত্র নিরাপত্তা টেমপ্লেট কাজ করে না। সেটিংস নির্দিষ্ট পরিস্থিতি অনুযায়ী বাছাই করতে হয়, কোনো নির্দেশিকা থেকে কপি করে নয়।
দ্বিতীয় সমস্যাটি যন্ত্রপাতি-সংক্রান্ত। নীতি নির্ধারণের চিরচেনা পদ্ধতিগুলো গড়ে উঠেছে অ্যাক্সেস নিয়ন্ত্রণকে ঘিরে: তারা প্রশ্নের উত্তর দেয় "কে এবং কোন রিসোর্সে প্রবেশাধিকার পাবে"। কিন্তু জেনারেটিভ মডেল-ভিত্তিক অ্যাপ্লিকেশনগুলোতে আরেকটি প্রশ্ন অনেক বেশি গুরুত্বপূর্ণ — উত্তরে আসলে কী থাকতে পারে। কনটেন্ট-সংক্রান্ত সীমাবদ্ধতাগুলো ভূমিকা ও অনুমতির পরিভাষায় ভালোভাবে বর্ণনা করা যায় না, আর ঠিক এই সংযোগস্থলেই সাধারণত শুরু হয় সেই হাতে-কলমে কাজ, যা স্কেল করা অসম্ভব।
Granite.Trust কী প্রস্তাব করে
টুলসেটটি arXiv:2608.23870 প্রিপ্রিন্টে cs.AI বিভাগে বর্ণিত হয়েছে। উপাদানটি জমা দেওয়া হয়েছে ২০২৬ সালের ২৪ আগস্ট, লেখকদের মধ্যে আছেন Nathalie Baracaldo, Nicolas Mello, Kush R. Varshney, Heiko Ludwig, Kate Soule এবং David Cox — মোট ছয়জন। সোর্সের আকার প্রায় ২.৭ MB, যা একটি টুলিং-সংক্রান্ত নিবন্ধের জন্য বোঝায় যে এখানে শুধু ধারণা নয়, বরং বেশ বাস্তবসম্মত একটি কোডবেস আছে।
লেখকেরা দুটি প্রধান বিষয় দাবি করেন।
Actionable Policy: সম্পাদনাযোগ্য নথি হিসেবে নীতি
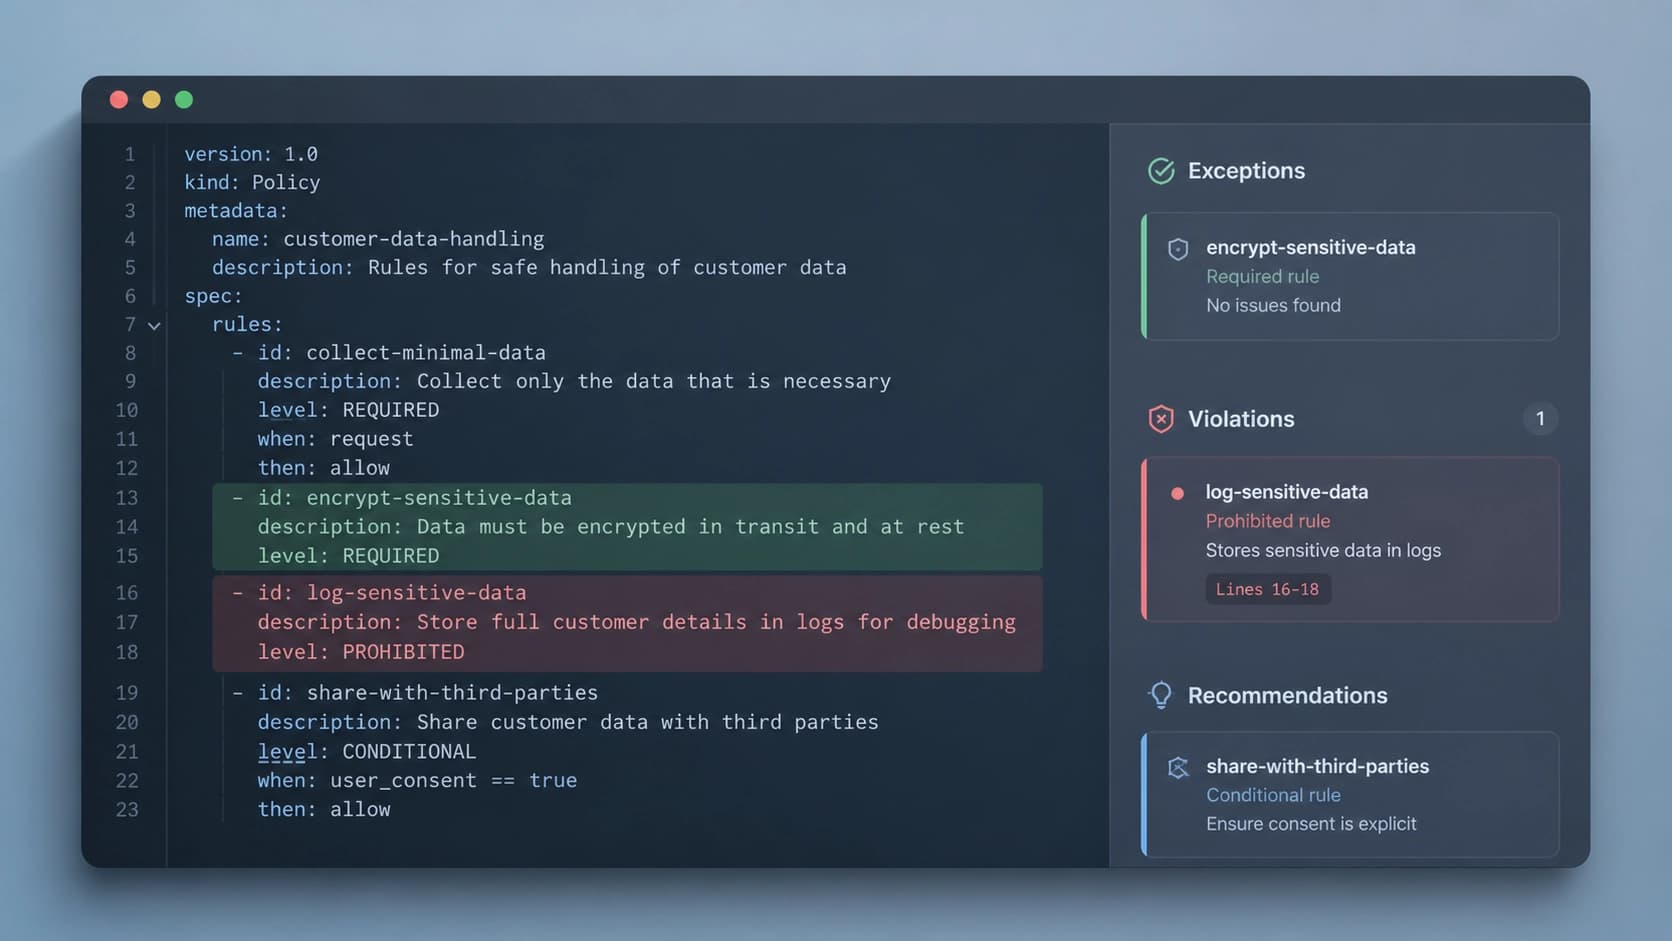
প্রথমটি — Actionable Policy স্কিমা, YAML-ভিত্তিক একটি ফরম্যাট। এটি কোনো বিমূর্ত "নিরাপত্তা নির্দেশিকা" নয়, বরং মডেলের কোন উত্তর গ্রহণযোগ্য আর কোনটি নয়, তার একটি মেশিন-পাঠযোগ্য বর্ণনা। মূল বিষয়টি হলো ব্যতিক্রম-ভিত্তিক ব্যবস্থাপনা: নিয়মগুলোর স্পষ্ট ব্যতিক্রম-শর্ত থাকে, আর সেগুলোই নীতি লঙ্ঘনের ঘটনাগুলো ট্র্যাক করা সম্ভব করে। সহজ কথায়, দলটির কাছে শুধু নিষেধের তালিকা নয়, বরং মডেল ঠিক কোথায় এবং কেন সীমা ছাড়িয়েছে তা বোঝার একটি ব্যবস্থাও থাকে।
নীতি যাচাইয়ের জন্য সিন্থেটিক ডেটা
দ্বিতীয়টি — সিন্থেটিক ডেটা তৈরির পাইপলাইন। এটি ইতিমধ্যে বর্ণিত নীতির সঙ্গে সামঞ্জস্যপূর্ণ প্রশিক্ষণ-উদাহরণ তৈরি করে, আর এগুলো দুটি উদ্দেশ্যে প্রয়োজন: মডেলের অ্যালাইনমেন্ট এবং তার পরীক্ষা। অতিরিক্তভাবে কিছু ইউটিলিটি আছে, যা স্কিমাটি নিজেই ডিজাইন করতে এবং পরে নিয়মের পালন নিয়ন্ত্রণ করতে সহায়তা করে।
এখানে যুক্তিটি যথার্থ: যদি নীতি মডেলকে যে ডেটায় শেখানো হয় তা থেকে আলাদা থাকে, তবে তা ঘোষণা হিসেবেই থেকে যায়। কিন্তু যখন নীতি থেকেই স্বয়ংক্রিয়ভাবে "এটা করা যায়" এবং "এটা করা যায় না" — এই উদাহরণগুলো তৈরি হয়, তখন প্রয়োজনীয়তাগুলো যাচাইযোগ্য কিছুতে পরিণত হয়।
একবার নির্ধারণ করলেই — পুরো চক্রে প্রয়োগ
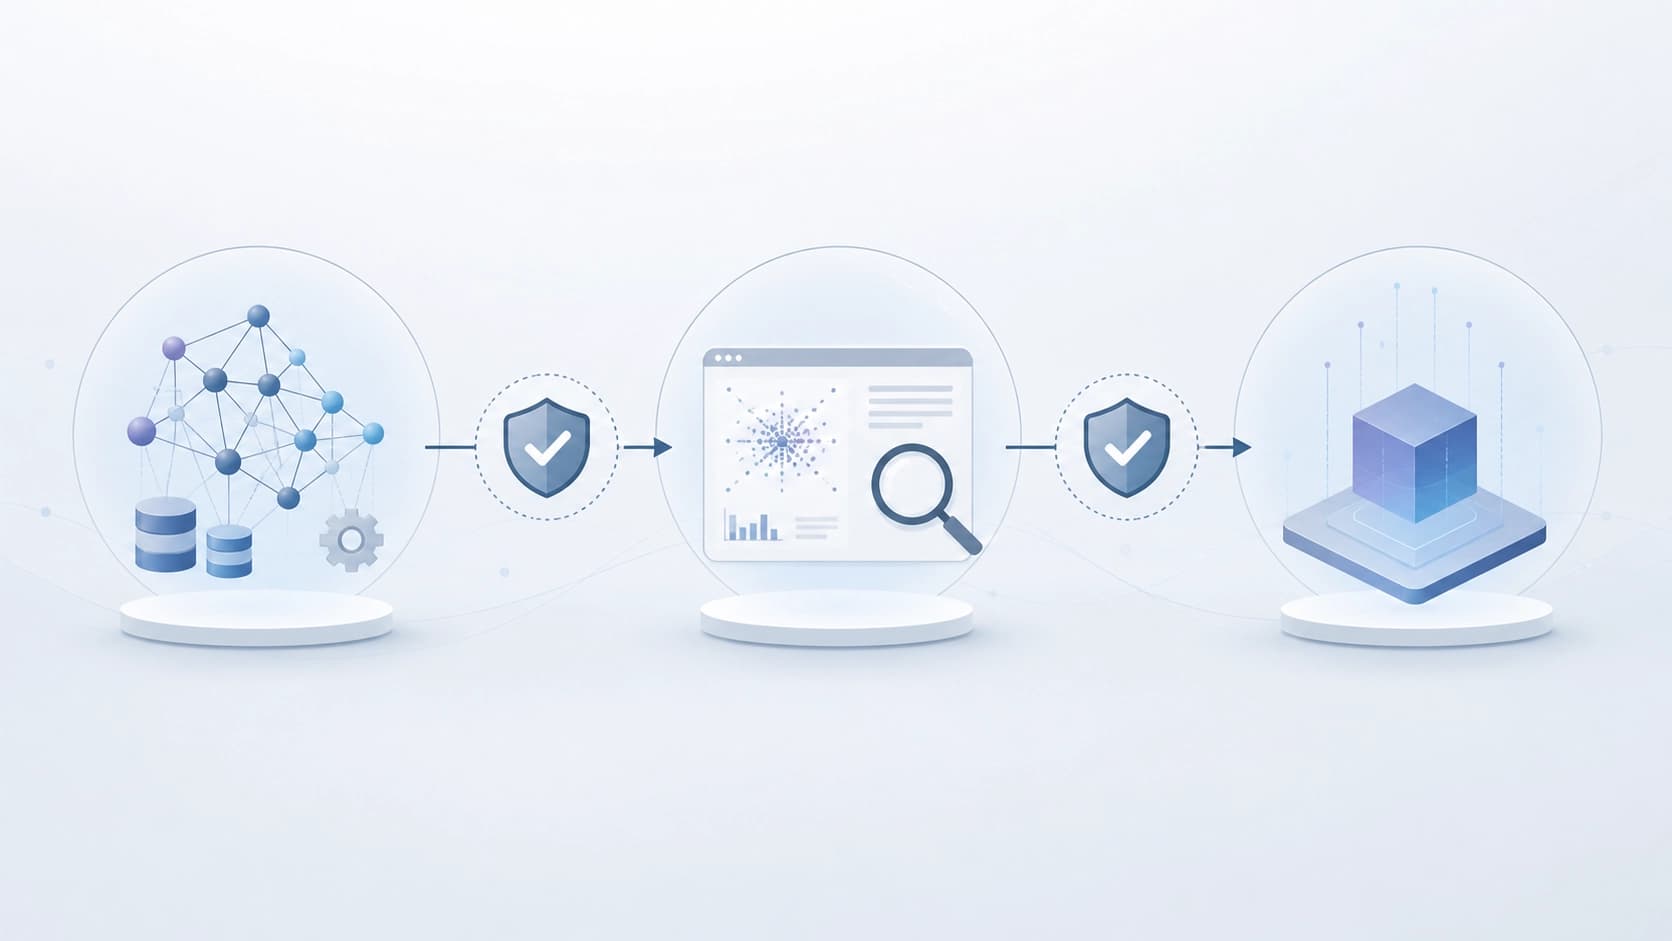
এই সংযোগের মূল ব্যবহারিক মূল্য হলো, নীতি আর একবারের নথি থাকে না। প্রতিষ্ঠান এটি একবার নির্ধারণ করে, তারপর অ্যাপ্লিকেশনের পুরো জীবনচক্র জুড়ে বহন করে: মডেলের অ্যালাইনমেন্ট পর্যায় থেকে শুরু করে ইতিমধ্যে চালু থাকা পণ্যের মনিটরিং পর্যন্ত।
এটি দলগুলোর দৈনন্দিন রুটিনকে লক্ষণীয়ভাবে বদলে দেয়। সাধারণত নিরাপত্তা-সংক্রান্ত প্রয়োজনীয়তা থাকে এক জায়গায়, টেস্ট থাকে দ্বিতীয় জায়গায়, আর প্রোডাকশনের লগ থাকে তৃতীয় জায়গায়, এবং সেগুলো হাতে-কলমে সমন্বয় করতে হয়। এখানে অবশ্য একটি একক নিয়ম-উৎসের কথা বলা হয়েছে, যার উপর নির্ভর করে প্রশিক্ষণ, রিলিজের আগের যাচাই, এবং লাইভ ট্রাফিকের পর্যবেক্ষণ।
একটি বিষয় স্পষ্ট করা দরকার: টুলসেটটি প্রতিষ্ঠানের হয়ে সিদ্ধান্ত নেয় না যে তার জন্য কোন ঝুঁকিগুলো সংকটপূর্ণ। এটি নীতি বর্ণনার একটি ভাষা এবং তা কার্যকর করার অবকাঠামো দেয় — কিন্তু নিয়মের বিষয়বস্তু নিজেই সেই মানুষদের কাজ, যারা নিজেদের পণ্য, শিল্প ও দর্শকদের বোঝেন।
ওপেন সোর্স এবং এরপর কোথায় দেখা যাবে
স্কিমা, নীতির উদাহরণ এবং টুলগুলো নিজেই ওপেন অ্যাক্সেসে প্রকাশ করা হয়েছে। লেখকেরা সরাসরি ধারণা, উন্নয়ন ও মতামত পাঠানোর আমন্ত্রণ জানান — এমন প্রকল্পে এটি সাধারণ একটি ভরসা, যে কমিউনিটি দ্রুত এমন পরিস্থিতি খুঁজে পাবে, যেখানে গবেষক দল পৌঁছাতে পারেনি।
সম্পূর্ণ পাঠ্য কয়েকটি ফরম্যাটে পাওয়া যায়: PDF, পরীক্ষামূলক HTML সংস্করণ এবং TeX-এ সোর্স। নিবন্ধটির একটি DOI আছে — 10.48550/arXiv.2608.23870, তাই কর্পোরেট নথিতে এটি উল্লেখ করা যায় শনাক্তকারীহীন প্রিপ্রিন্ট নিয়ে কোনো শর্ত ছাড়াই।
যদি আপনি ঠিক এখন GenAI-এর অভ্যন্তরীণ প্রয়োজনীয়তাগুলোকে "পরিচালনা পর্ষদের জন্য উপস্থাপনা" ফরম্যাট থেকে এমন ফরম্যাটে নিয়ে যাওয়ার চেষ্টা করছেন, যা পাইপলাইনে সত্যিই কিছু করে, — তবে এটি ঠিক সেই ধরনের সমাধান, যা সরাসরি দেখা উচিত। নীতির উদাহরণগুলো দিয়েই শুরু করুন: সেগুলো বেশ ভালোভাবে দেখায়, লেখকেরা বাস্তব সীমাবদ্ধতাগুলো কতটা বিস্তারিতভাবে কল্পনা করেছেন, শুধু একাডেমিক সমস্যা-উপস্থাপন নয়।
সাধারণ প্রশ্নোত্তর
বিভিন্ন উপাদান
সব উপাদান
OpenCollab: এজেন্টদের প্রোগ্রামযোগ্য সমন্বয়, নিয়ন্ত্রিত রানটাইম পরিবেশ এবং প্রোটোকল মেনে চলার মেট্রিক
ফ্রেমওয়ার্কটি এজেন্টদের পারস্পরিক ক্রিয়াকলাপের কাঠামো নির্ধারণ, পরীক্ষার জন্য একটি অভিন্ন পরিবেশ এবং ইভেন্টের বিস্তারিত ট্রেসিংকে একত্র করে; নতুন প্রবর্তিত Adherence মেট্রিকটি দেখায়, বাস্তব সম্পাদন ঘোষিত কাঠামোর সঙ্গে কতটা সামঞ্জস্যপূর্ণ। বেঞ্চমার্কে Duo কনফিগারেশন নতুন SOTA অর্জন করে, অন্যদিকে একক-এজেন্ট সংস্করণে টোকেন খরচ সবচেয়ে কম।
11 নভেম্বর 2026
Toollery: ফাইন-টিউনিং ছাড়াই কয়েক দশ হাজার বিকল্প থেকে LLM এজেন্টের জন্য টুল নির্বাচন
Toollery দক্ষতা ও টুলের বিবরণের ওপর ভিত্তি করে একটি সার্চ ইনডেক্স তৈরি করে এবং অনুরোধের সময় মডেলকে কেবল সীমিতসংখ্যক সম্ভাব্য প্রার্থী দেয়। কয়েক দশ হাজার ফাংশন পর্যন্ত বিস্তৃত লাইব্রেরিতে চালানো পরীক্ষায় দেখা গেছে, নির্দিষ্ট top-K বজায় রেখেও এই পদ্ধতি বাছাইয়ের মান ধরে রাখতে পারে, যদিও চূড়ান্ত ফল নির্ভর করে ব্যবহারের ধরন এবং প্রোভাইডারের ক্যাশিংয়ের ওপর।
11 নভেম্বর 2026
ড্যাশবোর্ড বিশ্লেষণে GUI এজেন্টদের ধাপে ধাপে ডায়াগনস্টিকস: DashAct বেঞ্চমার্ক
DashAct উপস্থাপন করা হলো—মানুষের দ্বারা যাচাই করা ৩৪৮টি ট্র্যাজেক্টরির একটি বেঞ্চমার্ক, যা ইন্টারঅ্যাকটিভ প্যানেলে GUI এজেন্টদের কাজকে তিনটি ধাপ ও চারটি ভিজ্যুয়াল পরিস্থিতিতে বিশ্লেষণ করে। ফলাফলগুলোতে অ্যাকশন পূর্বাভাস এবং ভিজ্যুয়াল লক্ষ্য শনাক্তকরণে ধারাবাহিক সমস্যা, পাশাপাশি প্রাসঙ্গিক ও স্থানিক সহায়তার ওপর এজেন্টদের প্রতিক্রিয়ার নির্ভরতা দেখা যায়।
11 নভেম্বর 2026