
لماذا لا توجد سياسة واحدة تصلح للجميع
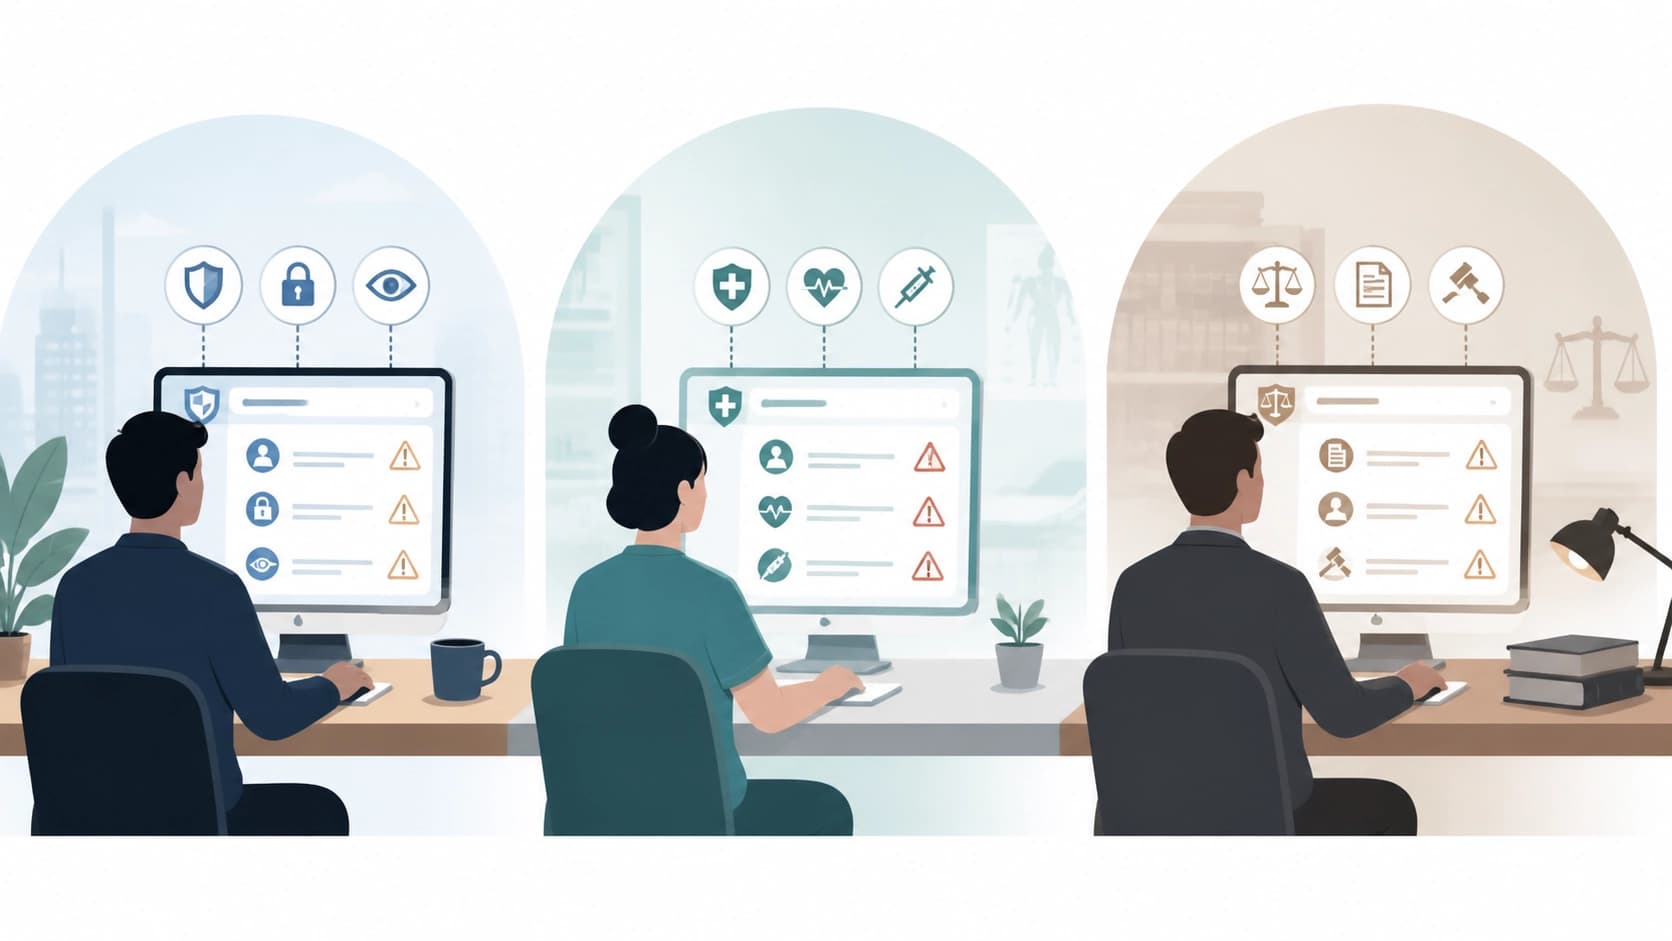
يأتي الذكاء الاصطناعي التوليدي إلى مؤسسات شديدة التنوع، ولكل منها مخاطرها الخاصة. فالمصرف يخشى تسريب بيانات العملاء والنصائح المالية الخاطئة، والعيادة تخشى التوصيات الطبية غير الدقيقة، والمدرسة تخشى المحتوى غير اللائق في حوار مع مراهق. أضف إلى ذلك المتطلبات التنظيمية للقطاع، وقيم الشركة الداخلية، ومن يجلس بالضبط على الطرف الآخر من المحادثة: موظف عادي، أم متعاقد، أم مستخدم خارجي.
ويترتب على ذلك استنتاج غير مريح: قالب أمان موحّد للذكاء الاصطناعي التوليدي لا ينجح. فالإعدادات لا بد من اختيارها وفق السيناريو المحدد، لا نسخها من دليل إرشادي.
المشكلة الثانية أداتية. فقد نشأت آليات توصيف السياسات المعتادة حول إدارة الوصول: فهي تجيب عن سؤال «من يُسمح له بالوصول إلى أي الموارد». لكن في التطبيقات القائمة على النماذج التوليدية، يكتسب سؤال آخر أهمية أكبر بكثير — ما الذي قد يظهر أصلًا في الرد. فالقيود المرتبطة بالمحتوى يُوصفها بصعوبة من حيث الأدوار والصلاحيات، وعند هذا التقاطع عادةً ما يبدأ العمل اليدوي الذي لا يمكن توسيعه.
ما الذي تقدمه Granite.Trust
وُصفت مجموعة الأدوات في مسودة بحثية على arXiv:2608.23870 في قسم cs.AI. قُدّمت المادة في 24 أغسطس 2026، ومن بين المؤلفين Nathalie Baracaldo وNicolas Mello وKush R. Varshney وHeiko Ludwig وKate Soule وDavid Cox، ستة أشخاص إجمالًا. وحجم المصادر نحو 2.7 ميغابايت، وهو ما يدل، بالنسبة لمقالة مع أدوات، على قاعدة برمجية ملموسة تمامًا وليس على مفهوم نظري فحسب.
يعلن المؤلفون أمرين رئيسيين.
Actionable Policy: السياسة كمستند قابل للتحرير
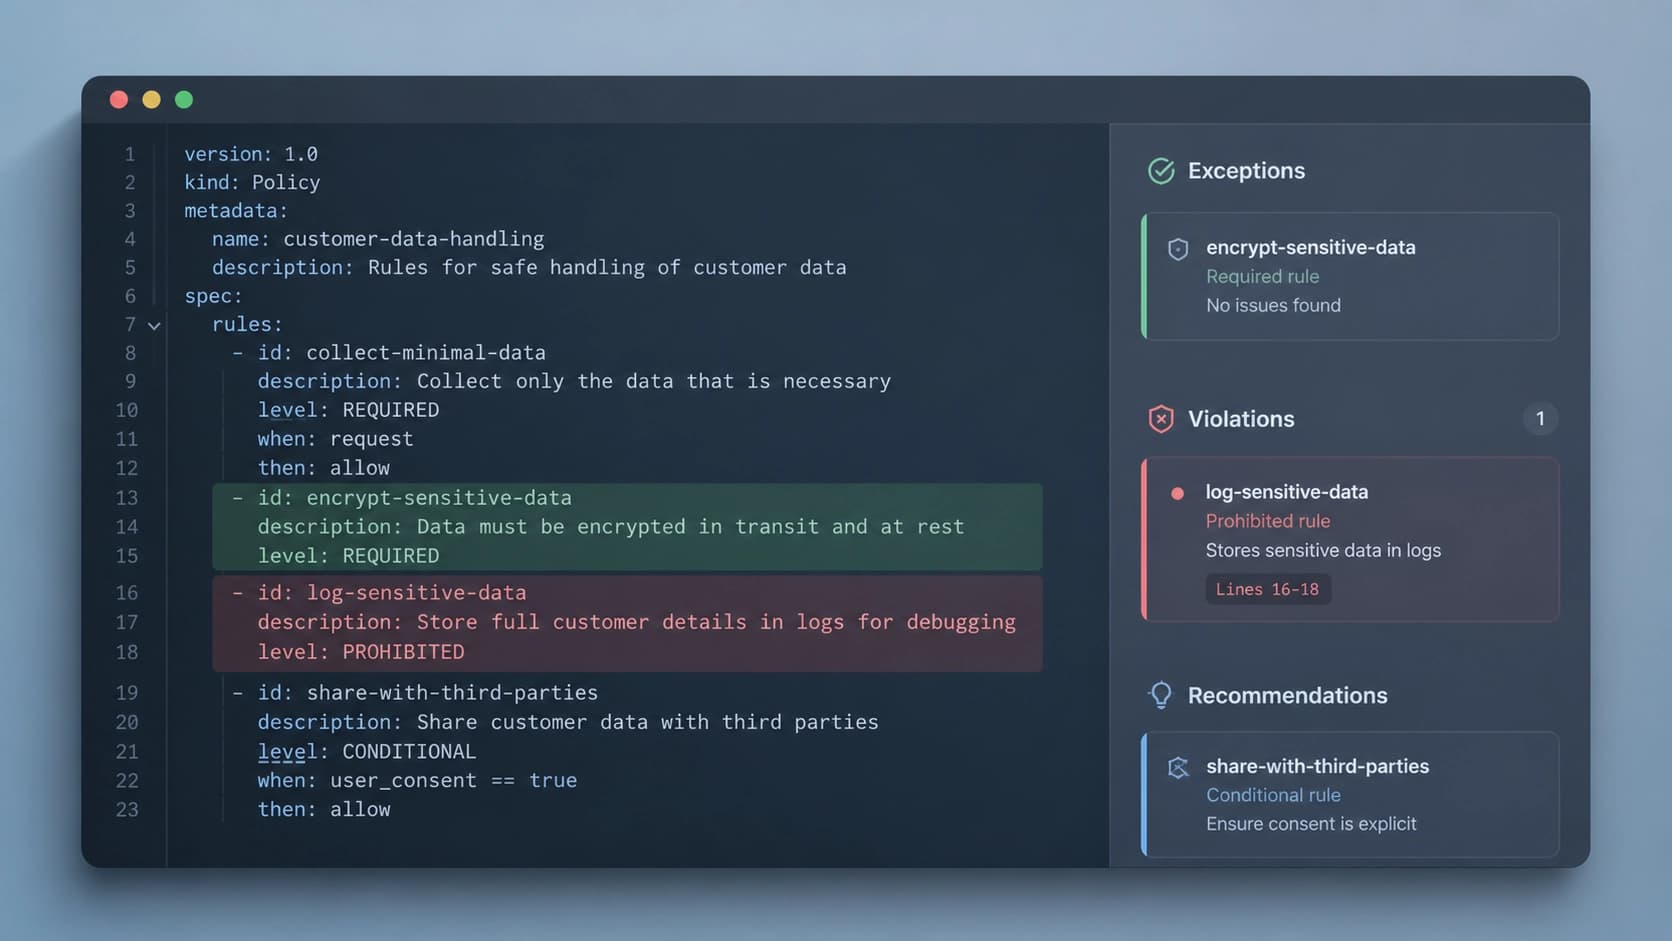
الأول — مخطط Actionable Policy، وهو تنسيق قائم على YAML. ليس «دليل أمان» مجردًا، بل وصف قابل للقراءة آليًا للردود المقبولة من النموذج وغير المقبولة. والتفصيل الجوهري هو الإدارة القائمة على الاستثناءات: فللقواعد تحفظات صريحة، وهي تحديدًا ما يتيح تتبع حالات خرق السياسة. وبعبارة أبسط، لم تعد لدى الفريق قائمة محظورات فحسب، بل وآلية لفهم أين تجاوز النموذج الحدود ولماذا.
بيانات اصطناعية للتحقق من السياسة
الثاني — خط أنابيب لتوليد بيانات اصطناعية. فهو ينشئ أمثلة تدريبية متسقة مع السياسة الموصوفة سلفًا، وهي مطلوبة لغرضين: مواءمة النموذج واختباره. وإضافة إلى ذلك هناك مجموعة أدوات مساعدة تساعد في تصميم المخطط نفسه ثم في مراقبة الالتزام بالقواعد.
والمنطق هنا سليم: إذا وُجدت السياسة منفصلة عن البيانات التي يُدرَّب عليها النموذج، فإنها تبقى مجرد إعلان. أما عندما تنبت من السياسة تلقائيًا أمثلة «هكذا يجوز» و«هكذا لا يجوز»، فإن المتطلبات تتحول إلى شيء قابل للتحقق.
تحدّدها مرة واحدة — وتطبّقها على الدورة كاملة
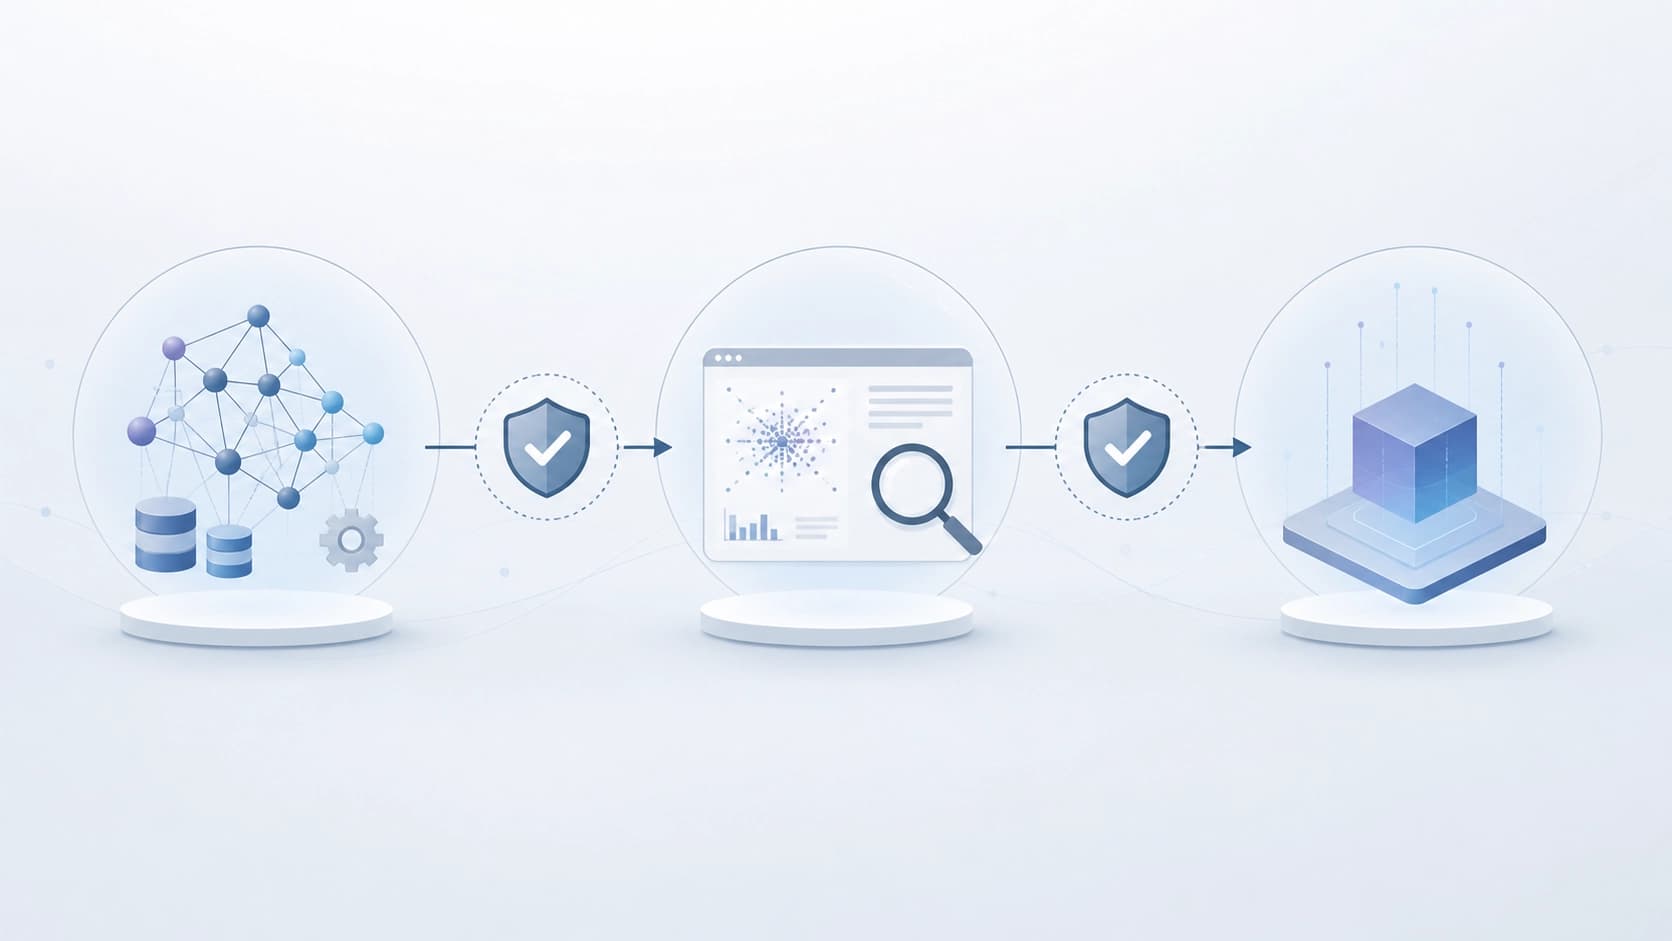
القيمة العملية الأساسية لهذا الاقتران أن السياسة تكفّ عن كونها مستندًا لمرة واحدة. فالمؤسسة تصوغها مرة واحدة ثم تحملها عبر دورة حياة التطبيق بأكملها: من مرحلة مواءمة النموذج إلى مراقبة منتج يعمل بالفعل.
وهذا يغيّر بشكل ملحوظ الروتين اليومي للفرق. فعادةً تعيش متطلبات الأمان في مكان، والاختبارات في مكان ثانٍ، وسجلات الإنتاج في مكان ثالث، ويجري التوفيق بينها يدويًا. أما هنا فيُفترض مصدر موحّد للقواعد، تعتمد عليه المواءمة، والفحوصات قبل الإصدار، ومراقبة حركة المرور الحية.
ويجدر التنبيه: مجموعة الأدوات لا تقرر نيابة عن المؤسسة أي المخاطر بالضبط حرجة بالنسبة لها. إنها تمنح لغة لوصف السياسة وبنية تحتية لتنفيذها — أما مضمون القواعد نفسه فيبقى مهمة أشخاص يفهمون منتجهم وقطاعهم وجمهورهم.
الكود المفتوح وإلى أين نتجه بعد ذلك
المخطط وأمثلة السياسات والأدوات نفسها متاحة في الوصول المفتوح. ويدعو المؤلفون صراحةً إلى إرسال الأفكار والتحسينات والملاحظات — وهو رهان نمطي في مثل هذه المشاريع على أن المجتمع سيجد أسرع سيناريوهات لم يصل إليها الفريق البحثي.
النص الكامل متاح بعدة صيغ: PDF، ونسخة HTML تجريبية، والمصادر بصيغة TeX. وللمقالة DOI — 10.48550/arXiv.2608.23870، لذا يمكن الاستشهاد بها في المستندات المؤسسية دون تحفظات بشأن مسودة بحثية بلا معرّف.
إذا كنت تحاول الآن بالضبط نقل المتطلبات الداخلية للذكاء الاصطناعي التوليدي من صيغة «عرض تقديمي لمجلس الإدارة» إلى صيغة تفعل شيئًا في خط الأنابيب، فهذا هو بالضبط صنف الحلول الذي يستحق النظر إليه مباشرة. ابدأ بأمثلة السياسات: فهي تُظهر جيدًا مدى تفصيل تصور المؤلفين للقيود الواقعية، وليس فقط للطرح الأكاديمي للمسألة.


