
सिग्नल जो सौदे तक पहुँचता है
बड़े भाषा मॉडलों पर आधारित मल्टी-एजेंट ट्रेडिंग सिस्टम अब प्रयोगशाला का शौक नहीं रहे। वह स्कीम, जिसमें एक एजेंट न्यूज़ स्ट्रीम पढ़ता है, दूसरा परिकल्पना की जाँच करता है, तीसरा ऑर्डर लगाता है, और चौथा उसे थोड़ा रोकता है, अब सैंडबॉक्स में नहीं, बल्कि उन परिस्थितियों में अधिक देखी जाती है जहाँ असली संपत्तियाँ दाँव पर लगी होती हैं। और जितनी सावधानी से कड़ियों के बीच संदेशों का आदान-प्रदान बनाया जाता है, उतना ही दाँव भी बढ़ता है: वही चैनल जो सिस्टम को तेज़ और सुसंगत बनाता है, साथ ही बाहरी प्रभाव की डिलीवरी का मार्ग भी बन जाता है।
यही इस ताज़ा arXiv प्रीप्रिंट का विषय है: arXiv:2608.24069 — «Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems»। यह काम 25 अगस्त 2026 को प्रकाशित हुआ (v1, लगभग 3.5 MB), और इसका केंद्रीय तर्क अप्रत्याशित रूप से कड़ा है: «आउट ऑफ द बॉक्स» कोई टिकाऊ आर्किटेक्चर मौजूद नहीं है। एक भी नहीं।
लेखकों ने वास्तव में क्या जाँचा
इस लेख पर दस शोधकर्ताओं के समूह ने काम किया: पहले लेखक CheolWon Na, उनके साथ Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee और Jee-Hyong Lee। विषय चार क्षेत्रों के संगम पर है — कृत्रिम बुद्धिमत्ता, कम्प्यूटेशनल वित्तीय इंजीनियरिंग, क्रिप्टोग्राफी और सुरक्षा, तथा मल्टी-एजेंट सिस्टम। विषयों का यह समूह स्वयं संकेत देता है: बात मॉडलों की शुद्ध दक्षता की नहीं, बल्कि यह कि जब दक्षता किसी प्रतिद्वंद्वी से टकराती है तो क्या होता है।
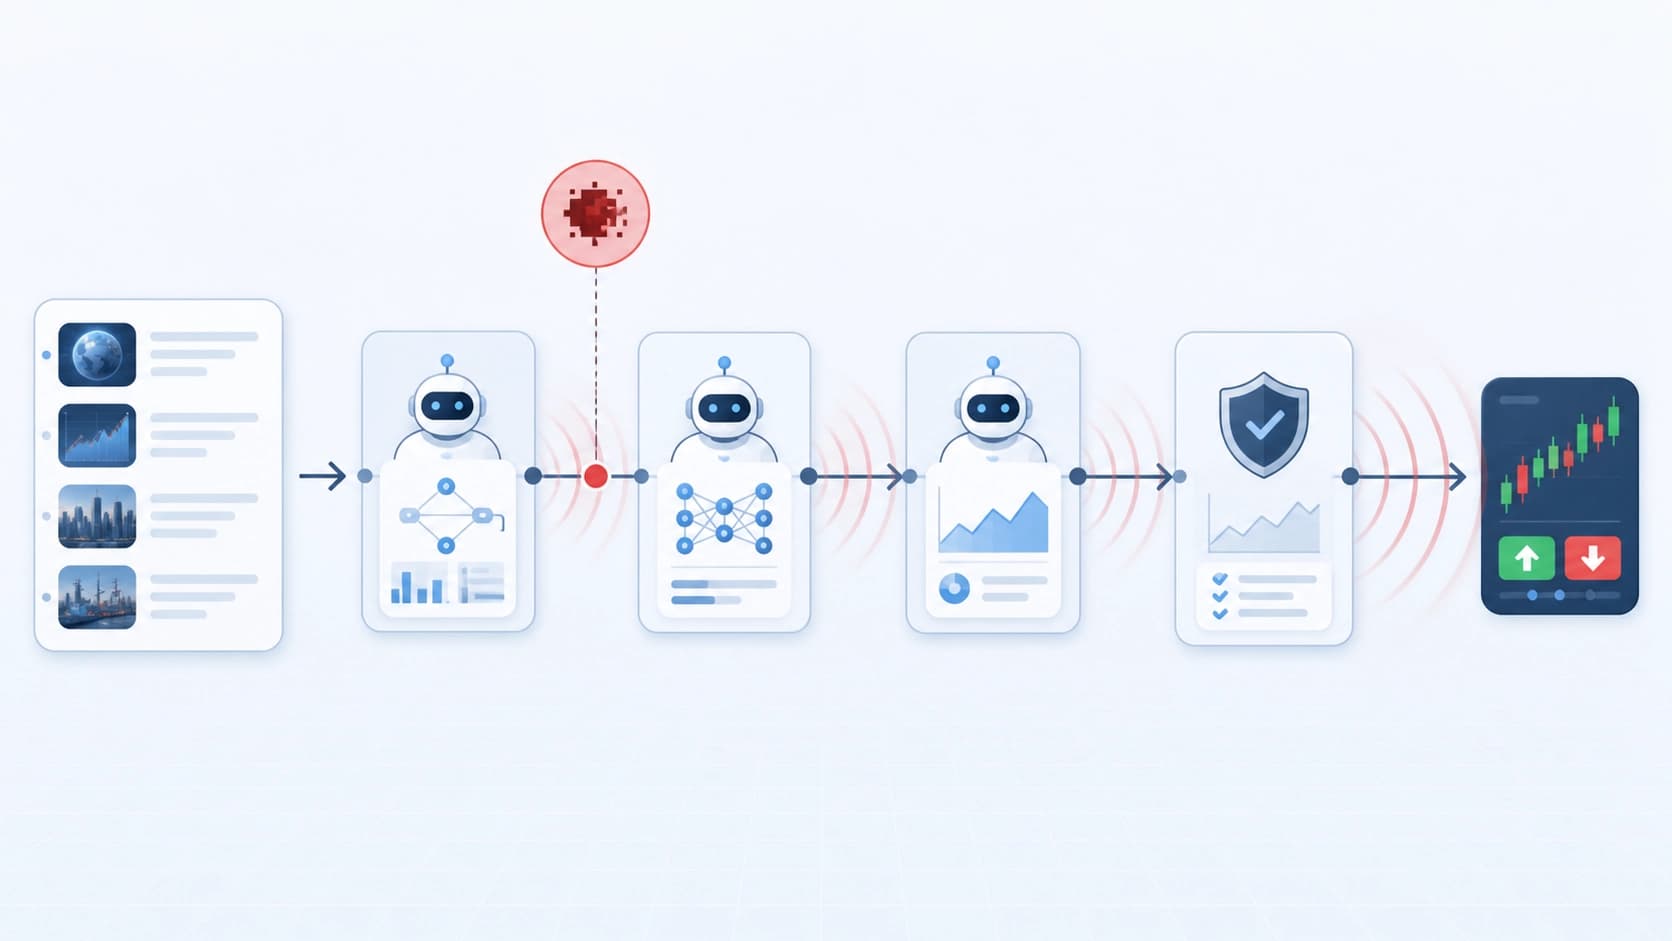
घोषित नवीनता व्यवस्थितता में है। लेखक अपने काम को वित्तीय क्षेत्र में पहला अनुभवजन्य अध्ययन बताते हैं, जो कदम-दर-कदम यह पता लगाता है कि प्रतिद्वंद्वी सिग्नल मल्टी-एजेंट ट्रेडिंग सिस्टम में कैसे घुसता है और अंतिम निर्णय तक पहुँचने के रास्ते में कितनी दूर तक जीवित रह पाता है। यह प्रश्न नहीं कि «क्या हमला काम कर सकता है», बल्कि यह कि «वह कहाँ तक जीवित रहता है और कहीं क्यों दम तोड़ देता है»।
चार भूमिकाएँ — हमले के लिए चार इंटरफ़ेस
पारंपरिक पाइपलाइन को चार कार्यात्मक भूमिकाओं में बाँटा गया है: विश्लेषक, शोधकर्ता, ट्रेडर और जोखिम प्रबंधक। प्रत्येक के लिए उसके अपने इंटरफ़ेस के अनुरूप हमला चुना गया है — यानी वही, जिसका यह भूमिका वास्तव में काम में उपयोग करती है। विश्लेषक कच्चा डेटा निगलता है, शोधकर्ता मध्यवर्ती निष्कर्ष, ट्रेडर तैयार किया गया विचार, और जोखिम प्रबंधक पहले से तैयार सौदा। प्रत्येक प्रवेश बिंदु की अपनी विशिष्टता है, और यहाँ कोई सार्वभौमिक «गोली» नहीं लिखी जाती।
संरचनात्मक अक्ष: टोपोलॉजी और APS मीट्रिक
प्रयोग की दूसरी अक्ष आर्किटेक्चरल है। चार संचार टोपोलॉजी की तुलना की जाती है, और उन्हें दो प्रकार के हमलों पर जाँचा जाता है: डेटा स्तर और एजेंट स्तर पर। स्थिरता में अंतर को शब्दों में समझाने के बजाय Adversarial Signal Preservation Score (APS) पेश किया जाता है — एक ऐसी मात्रा जो बाद में दिखाती है कि हानिकारक आवेग श्रृंखला से गुज़रते हुए कितनी अच्छी तरह संरक्षित रहा। सरल शब्दों में, यह ज़हर का «जीवित रहने का काउंटर» है: जितना अधिक यह होगा, सिस्टम के लिए उतना ही बुरा।
प्रायोगिक आधार संक्षिप्त है और स्पष्ट रूप से नियंत्रित रूप में डिज़ाइन किया गया है: पाँच परिसंपत्तियाँ, दो बैकबोन (आधार मॉडल) और दो लक्षित दिशाएँ। ऐसा डिज़ाइन आर्किटेक्चर के प्रभाव को किसी विशिष्ट मॉडल के प्रभाव से अलग करने की अनुमति देता है — जो महत्वपूर्ण है, यदि निष्कर्ष सामान्यता का दावा करता है।
लोकतांत्रिक खतरा: यह जितना लगता है उससे बुरा क्यों है
ट्रेडिंग सिस्टम पर प्रतिद्वंद्वी हमलों के पुराने अध्ययन अक्सर यह मानकर चलते थे कि हमलावर के पास आंतरिक चीज़ों तक विशेष पहुँच है: वेट, छिपी अवस्थाएँ, सेवा चैनल। यह शोधकर्ता के लिए सुविधाजनक धारणा है, लेकिन वास्तविकता का खराब मॉडल — ऐसा प्रतिद्वंद्वी कम ही मिलता है।
यहाँ संभावनाओं की सीमाएँ उतनी ही रखी गई हैं जितनी पहले से सतह पर मौजूद हैं: स्रोत डेटा और प्रॉम्प्ट, जो एजेंट सामान्य मोड में उपभोग करते हैं। सिस्टम के «दिमाग» तक कोई पहुँच नहीं। लेखक ऐसे खतरा मॉडल को निम्न-सीमा और «लोकतांत्रिक» कहते हैं — इसे कोई भी दोहरा सकता है जो मॉडल को आवश्यक टेक्स्ट परोस सकता है, न कि वह जो उसके आंतरिक भागों में घुस सकता है। भूमिकाओं के साथ मिलकर यह भूमिका-विशिष्ट प्रतिद्वंद्वियों का समूह देता है: हर एक के लिए अपना मुखौटा और अपनी दरार।
श्रृंखला कहाँ टूटती है
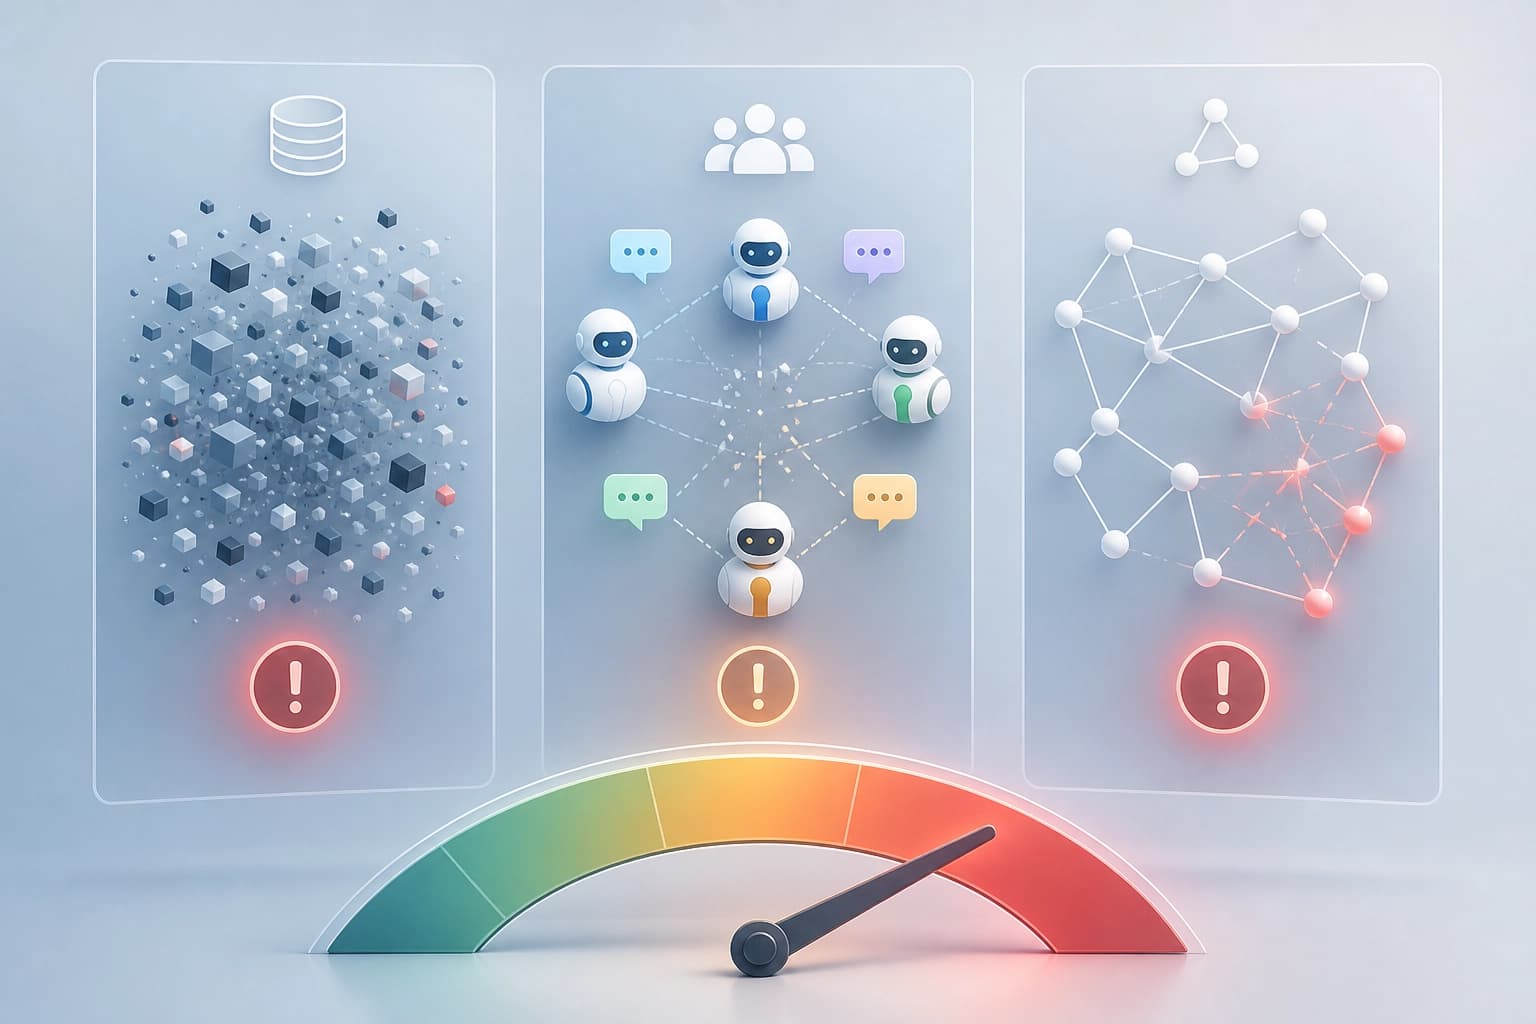
यदि निष्कर्षों को एक साथ रखा जाए, तो तीन परतें उभरती हैं जहाँ सुरक्षा आमतौर पर कमज़ोर पड़ती है।
डेटा और टेक्स्ट हमले की सतह के रूप में। सिस्टम आने वाले टेक्स्ट पर भरोसा करता है ठीक इसलिए कि अन्यथा वह काम ही नहीं करेगा। उपयोगी सिग्नल को मारे बिना «गलत» समाचार को फ़िल्टर करना — यह जितना सुनाई देता है उससे कहीं अधिक कठिन काम है।
भूमिका एक प्रवर्धक के रूप में। प्रत्येक भूमिका का अपना विश्वास क्षेत्र है: विश्लेषक कच्चे माल की दोबारा जाँच नहीं करता, ट्रेडर शोधकर्ता की दोबारा जाँच नहीं करता। सही इंटरफ़ेस में घुसा विकृति आगे लगभग बिना रगड़ के चलती रहती है।
आर्किटेक्चर एक नियति के रूप में। अलग-अलग टोपोलॉजी ज़हरीले आवेग को अलग-अलग तरीके से «गुज़रने» या «बुझाने» देती हैं — यही मापने के लिए APS है। लेकिन अधिक सफल स्कीमें भी प्रतिरक्षा नहीं देतीं: वे केवल इस संभावना को घटाती हैं कि सिग्नल खतरनाक रूप में सौदे तक पहुँचेगा।
इससे व्यवसायियों के लिए क्या निकलता है
यह काम «यह लगाओ — और सुरक्षित हो जाओ» जैसा नुस्खा नहीं देता। यह कुछ अधिक उपयोगी देता है: एक नक्शा, जिससे दिखता है कि वास्तव में कहाँ देखना है।
- इनपुट डेटा को डिफ़ॉल्ट रूप से अविश्वसनीय मानें। यदि प्रॉम्प्ट और फ़ीड ही वह सब कुछ है जो हमलावर को चाहिए, तो फ़िल्टरिंग और स्रोतों की जाँच स्वच्छता नहीं रह जाती, बल्कि सुरक्षा परिपथ का केंद्र बन जाती है।
- भूमिकाओं के बीच विश्वास क्षेत्रों को अलग करें। इसलिए नहीं कि एक भूमिका दूसरी से «बेवकूफ़» है, बल्कि इसलिए कि एंड-टू-एंड विश्वास ही वह मार्ग है जिस पर ज़हर चलता है।
- प्रोडक्शन से पहले आर्किटेक्चर का मूल्यांकन करें। केवल बैकटेस्ट पर रिटर्न ही नहीं, बल्कि यह भी परखें कि प्रतिद्वंद्वी सिग्नल के भार में टोपोलॉजी कैसा व्यवहार करती है।
- APS जैसी जीवित रहने की मीट्रिक को नियमित ऑडिट में शामिल करें। केवल यह देखना उपयोगी नहीं कि «काम हुआ या नहीं», बल्कि यह भी कि हमला किस चरण में शक्ति खोता है और किसमें उसे बनाए रखता है।
मुख्य निष्कर्ष: जन्मजात प्रतिरक्षा नहीं है
लेखकों की शब्दावली अत्यंत सीधी है: विचारित आर्किटेक्चरों में से कोई भी शुरू से टिकाऊ नहीं है। यह मल्टी-एजेंट सिस्टम के लिए कोई फ़ैसला नहीं है और न ही उन्हें अपनाने के विरुद्ध कोई तर्क — बल्कि उन बातों के लिए एक ज़मीन पर लाने वाला सुधार है कि सही फ़्रेमवर्क चुन लेना और भूमिकाएँ समझदारी से बाँट देना ही काफ़ी है। जो संचार ऐसे सिस्टमों को गति और निर्णयों की गुणवत्ता देता है, वही उनकी कमज़ोरी भी है, और ये दो गुण अपनी प्रकृति में अविभाज्य हैं।
प्रीप्रिंट का मूल्य यह है कि यह चर्चा को «क्या LLM-ट्रेडर असुरक्षित हैं» के स्तर से «किस विशिष्ट चरण पर और किस कनेक्शन स्कीम के साथ सिग्नल सौदे तक जीवित रहता है» के स्तर पर ले जाता है। शोध को अगले कदम की नींव के रूप में प्रस्तुत किया गया है: ऐसे एजेंटिक ट्रेडिंग परिपथों का डिज़ाइन, जहाँ स्थिरता शुरू से ही शामिल की जाए, न कि पहली घटना के बाद बगल से जोड़ी जाए।
सुरक्षा के लिए ठोस सिफ़ारिशें लेखक सारांश में नहीं देते — और यह ईमानदारी है। फ़िलहाल तथ्य दर्ज है: हमलावर के पास सस्ता प्रवेश है, और रक्षक के पास मुफ़्त निकास नहीं। बाकी सब भविष्य का काम है, जिसे यह प्रीप्रिंट अपने उद्देश्य के अनुसार शुरू करना चाहता है।


