
Granite.Trust: GenAI सुरक्षा आवश्यकताओं को कार्यशील नीतियों में बदलने वाला टूलकिट
IBM के शोधकर्ताओं की एक टीम ने Granite.Trust टूल्स पेश किए हैं: जनरेटिव मॉडल के जवाबों में अनुमत और निषिद्ध सामग्री का वर्णन करने के लिए एक YAML स्कीमा, सुसंगत प्रशिक्षण डेटा का जनरेटर और एक सहायक टूलकिट। यह दृष्टिकोण नियमों को एक बार तय करके पूरे एप्लिकेशन जीवनचक्र — मॉडल अलाइनमेंट से लेकर रनटाइम नियंत्रण तक — में लागू करने की सुविधा देता है।
सभी के लिए एक ही नीति क्यों संभव नहीं होती
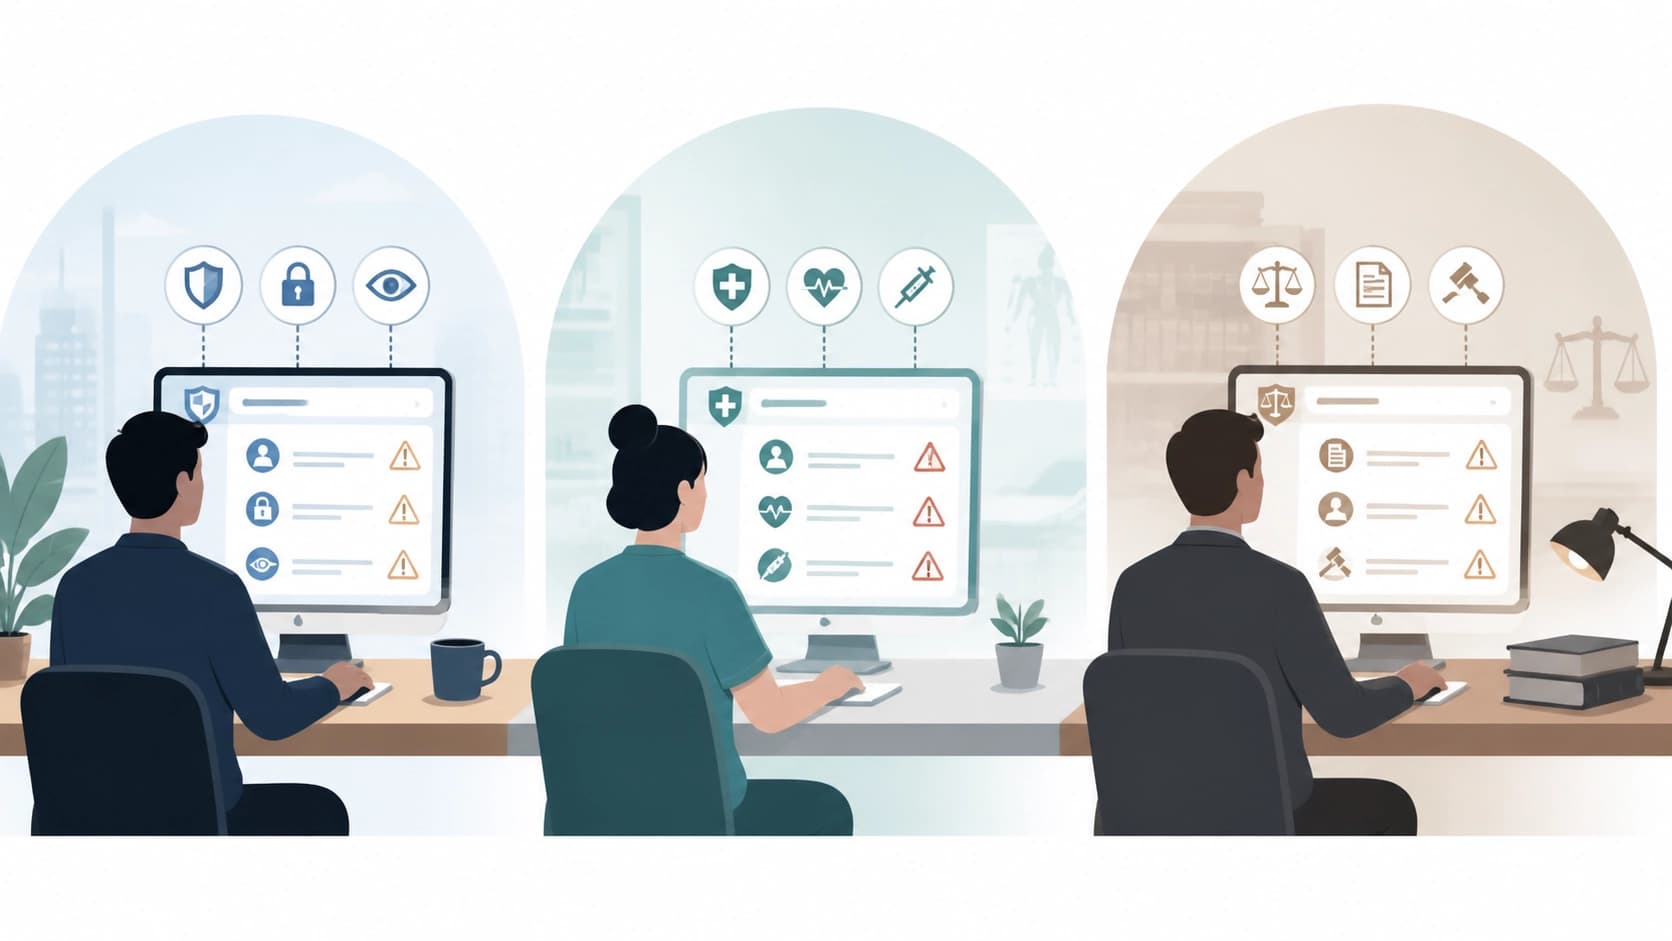
जनरेटिव AI बहुत अलग-अलग संगठनों में पहुँचता है, और जोखिम हर किसी का अपना होता है। किसी बैंक को ग्राहक डेटा के लीक होने और गलत वित्तीय सलाह की चिंता होती है, किसी क्लिनिक को गलत चिकित्सीय सिफ़ारिशों की, और किसी स्कूल को किशोर के साथ बातचीत में अनुपयुक्त सामग्री की। इसमें उद्योग की नियामकीय आवश्यकताएँ, कंपनी के आंतरिक मूल्य और यह भी जोड़िए कि चैट के दूसरी तरफ़ असल में कौन बैठा है: कोई साधारण कर्मचारी, कोई ठेकेदार या कोई बाहरी उपयोगकर्ता।
इससे एक असहज निष्कर्ष निकलता है: GenAI के लिए एक ही सुरक्षा टेम्पलेट काम नहीं करता। सेटिंग्स किसी दिशानिर्देश से कॉपी करने के बजाय हर ठोस परिदृश्य के हिसाब से चुननी पड़ती हैं।
दूसरी समस्या औज़ारों से जुड़ी है। नीतियों को निर्दिष्ट करने की जिन तरीकों से हम परिचित हैं, वे एक्सेस कंट्रोल के इर्द-गिर्द विकसित हुए हैं: वे इस सवाल का जवाब देते हैं कि "किसे किन संसाधनों तक पहुँच है"। लेकिन जनरेटिव मॉडल वाले अनुप्रयोगों में एक दूसरा सवाल कहीं ज़्यादा अहम है — जवाब में आख़िर क्या-क्या आ सकता है। सामग्री से जुड़ी सीमाएँ भूमिकाओं और अधिकारों की शब्दावली में ठीक से बयान नहीं हो पातीं, और आम तौर पर यही वह जोड़ है जहाँ से वह मैन्युअल काम शुरू होता है जिसे स्केल करना नामुमकिन है।
Granite.Trust क्या पेश करता है
औज़ारों का यह सेट arXiv:2608.23870 प्रीप्रिंट में cs.AI अनुभाग के अंतर्गत बताया गया है। सामग्री 24 अगस्त 2026 को जमा की गई थी, और लेखकों में Nathalie Baracaldo, Nicolas Mello, Kush R. Varshney, Heiko Ludwig, Kate Soule और David Cox शामिल हैं — कुल छह लोग। सोर्स फ़ाइलों का आकार लगभग 2.7 MB है, जो औज़ारों वाले किसी लेख के लिए यह बताता है कि यह सिर्फ़ अवधारणा नहीं, बल्कि काफ़ी ठोस कोडबेस है।
लेखक दो मुख्य बातें बताते हैं।
Actionable Policy: नीति एक संपादन-योग्य दस्तावेज़ के रूप में
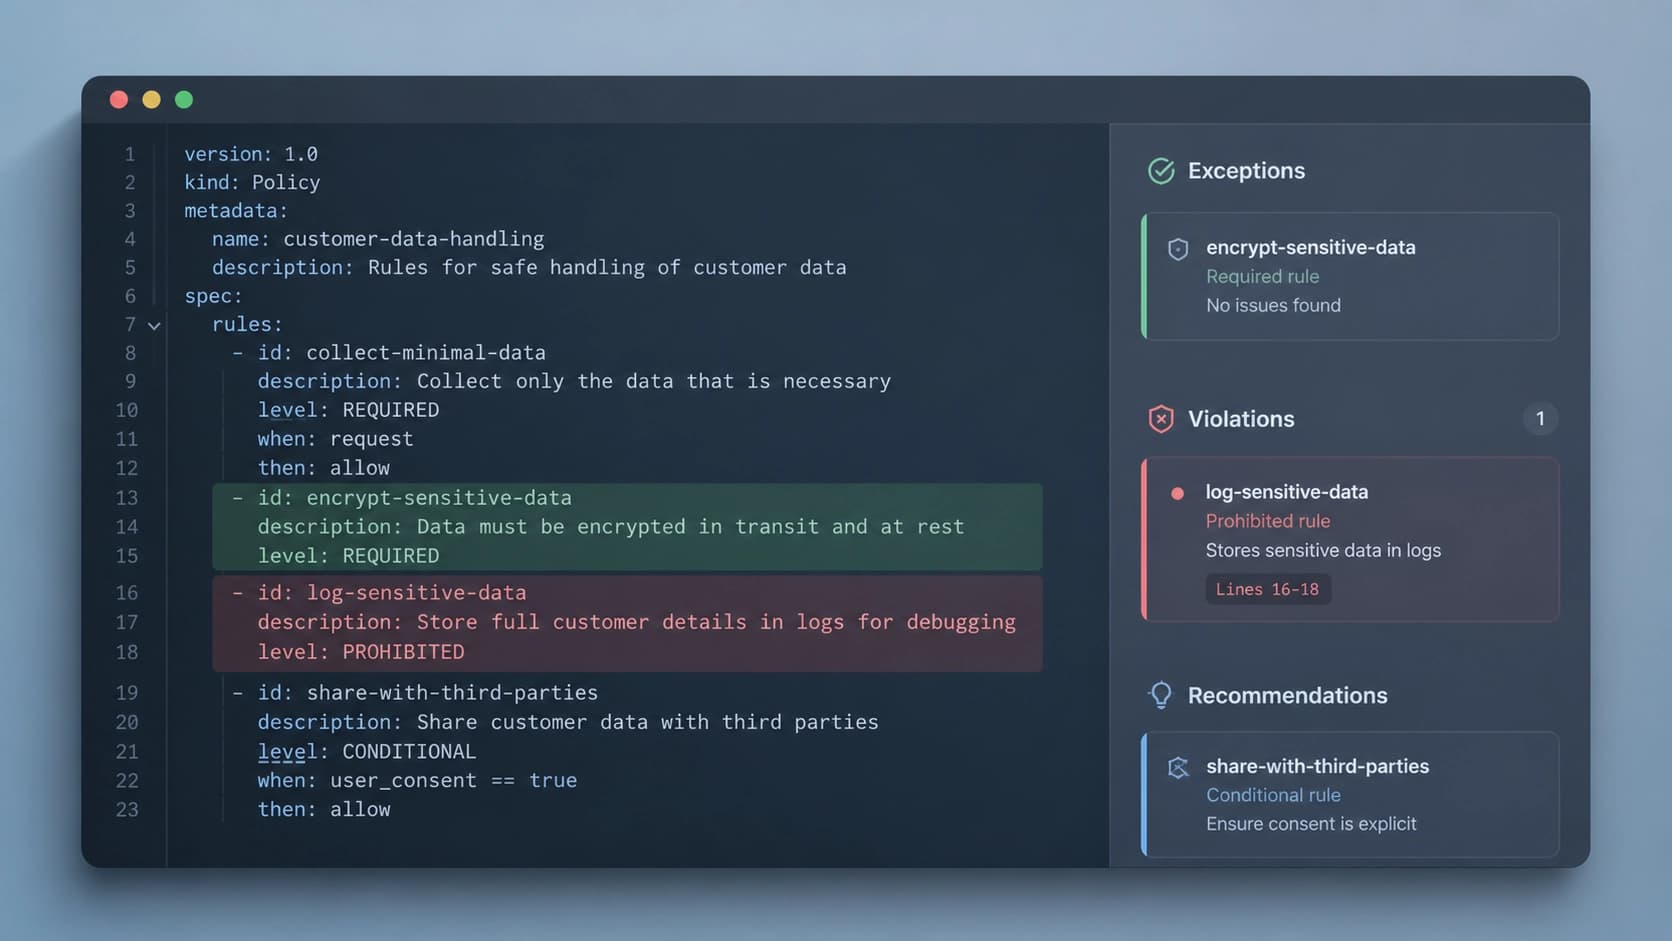
पहली — Actionable Policy स्कीमा, जो YAML पर आधारित एक फ़ॉर्मैट है। यह कोई अमूर्त "सुरक्षा दिशानिर्देश" नहीं, बल्कि इस बात का मशीन-पठनीय विवरण है कि मॉडल के कौन-से जवाब स्वीकार्य हैं और कौन-से नहीं। मुख्य बात है अपवाद-आधारित नियंत्रण: नियमों में स्पष्ट अपवाद होते हैं, और यही अपवाद नीति के उल्लंघन के मामलों पर नज़र रखना संभव बनाते हैं। सीधे शब्दों में, टीम के पास सिर्फ़ मनाही की सूची ही नहीं होती, बल्कि यह समझने का तंत्र भी होता है कि मॉडल कहाँ और क्यों सीमा से बाहर गया।
नीति की जाँच के लिए सिंथेटिक डेटा
दूसरी — सिंथेटिक डेटा तैयार करने की पाइपलाइन। यह ऐसे प्रशिक्षण उदाहरण बनाती है जो पहले से तय नीति के अनुरूप होते हैं, और इनकी ज़रूरत दो मकसदों के लिए होती है: मॉडल का अलाइनमेंट और उसकी टेस्टिंग। इसके अलावा कुछ उपयोगिताएँ भी हैं जो स्कीमा को डिज़ाइन करने और फिर नियमों के पालन की निगरानी में मदद करती हैं।
यहाँ तर्क ठोस है: अगर नीति उस डेटा से अलग मौजूद है जिस पर मॉडल को प्रशिक्षित किया जाता है, तो वह सिर्फ़ एक घोषणा बनकर रह जाती है। लेकिन जब नीति से अपने आप "ऐसा कर सकते हैं" और "ऐसा नहीं कर सकते" वाले उदाहरण निकलने लगते हैं, तो आवश्यकताएँ कुछ ऐसा बन जाती हैं जिसे जाँचा जा सकता है।
एक बार तय किया — पूरे चक्र में लागू
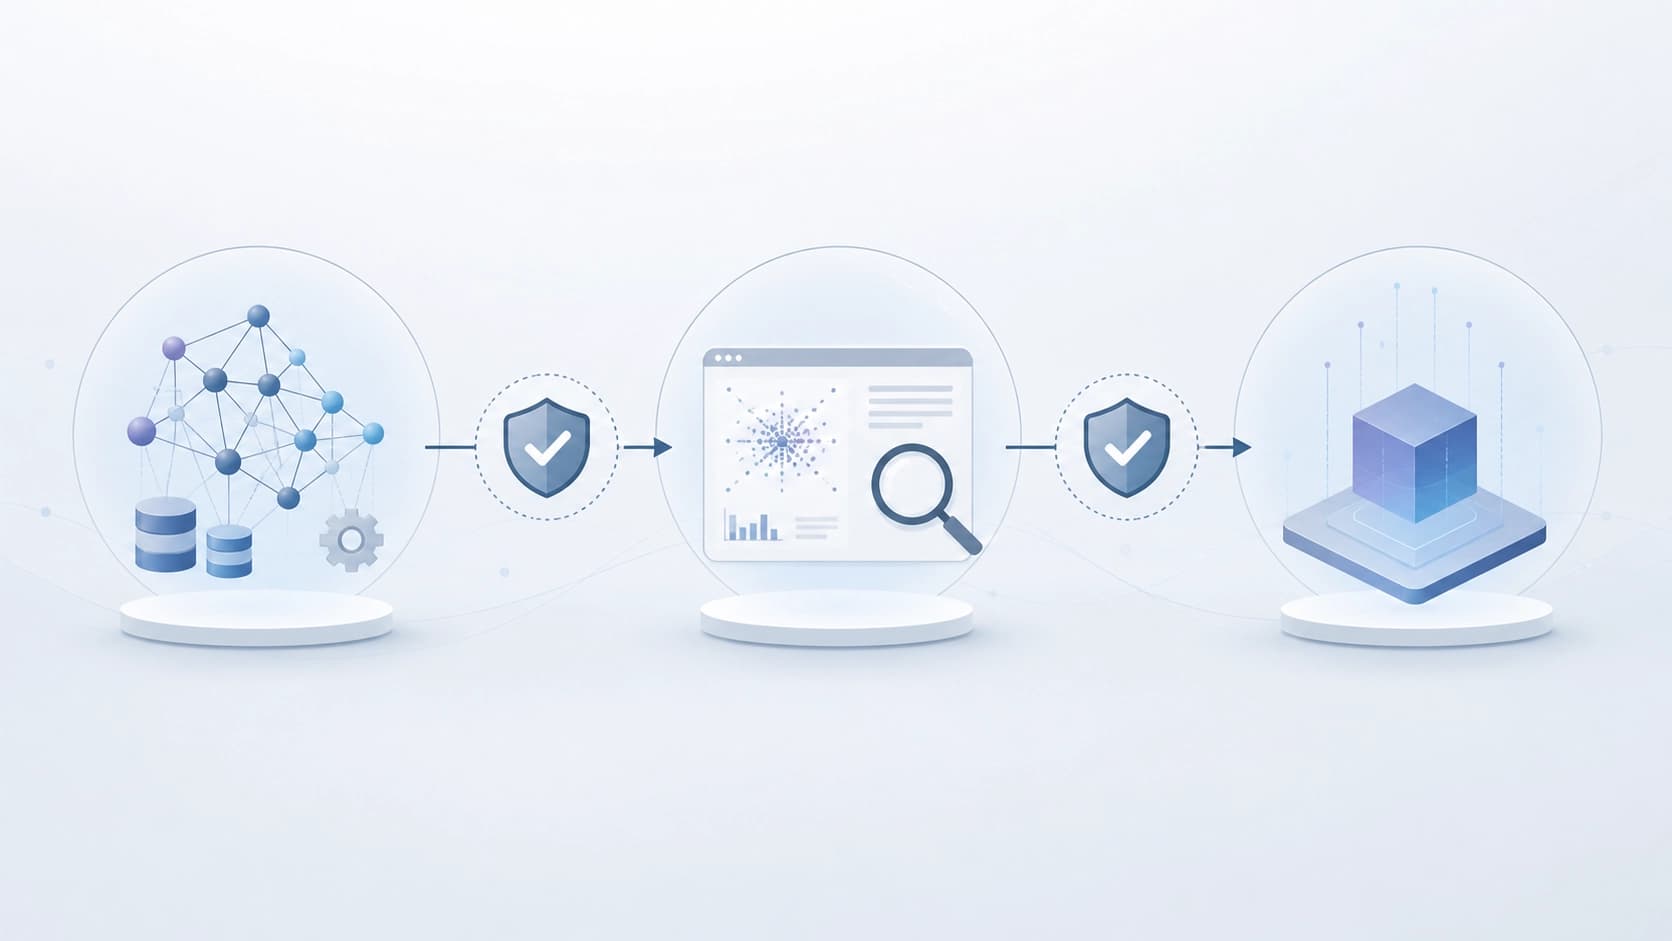
इस जोड़ी का सबसे बड़ा व्यावहारिक फ़ायदा यह है कि नीति एक बार का दस्तावेज़ नहीं रह जाती। संगठन इसे एक बार तय करता है और फिर पूरे एप्लिकेशन जीवनचक्र में साथ लेकर चलता है: मॉडल के अलाइनमेंट के चरण से लेकर पहले से चल रहे उत्पाद की निगरानी तक।
यह टीमों की रोज़मर्रा की दिनचर्या को काफ़ी बदल देता है। आम तौर पर सुरक्षा आवश्यकताएँ एक जगह रहती हैं, टेस्ट दूसरी जगह, और प्रोडक्शन के लॉग तीसरी जगह, और इन्हें हाथ से सिंक करना पड़ता है। यहाँ इसके उलट नियमों का एक ही स्रोत माना गया है, जिस पर प्रशिक्षण, रिलीज़ से पहले की जाँचें और लाइव ट्रैफ़िक की निगरानी — सब निर्भर करते हैं।
एक बात साफ़ कर देनी चाहिए: यह औज़ार-सेट यह तय नहीं करता कि किसी संगठन के लिए कौन-से जोखिम अहम हैं। यह नीति लिखने की भाषा और उसे लागू करने का ढाँचा देता है — लेकिन नियमों की असल सामग्री उन लोगों का काम बनी रहती है जो अपने उत्पाद, उद्योग और दर्शकों को समझते हैं।
ओपन सोर्स और आगे कहाँ देखें
स्कीमा, नीतियों के उदाहरण और ख़ुद औज़ार सब खुले तौर पर उपलब्ध हैं। लेखक सीधे-सीधे विचार, सुधार और प्रतिक्रिया भेजने का न्योता देते हैं — ऐसे प्रोजेक्टों में यह आम भरोसा होता है कि समुदाय उन परिदृश्यों तक जल्दी पहुँच जाएगा जहाँ शोध दल नहीं पहुँच पाया।
पूरा पाठ कई फ़ॉर्मैट में उपलब्ध है: PDF, एक प्रायोगिक HTML संस्करण और TeX में सोर्स। लेख का एक DOI भी है — 10.48550/arXiv.2608.23870, इसलिए कॉर्पोरेट दस्तावेज़ों में इसका हवाला बिना किसी पहचान-रहित प्रीप्रिंट वाली शर्त के दिया जा सकता है।
अगर आप इस समय GenAI के लिए अपनी आंतरिक आवश्यकताओं को "निदेशक मंडल के लिए प्रस्तुति" वाले फ़ॉर्मैट से ऐसे फ़ॉर्मैट में बदलने की कोशिश कर रहे हैं जो पाइपलाइन में कुछ असल करता है — तो यह ठीक उसी तरह के समाधानों की श्रेणी है जिन्हें करीब से देखना बनता है। नीतियों के उदाहरणों से शुरुआत कीजिए: वे अच्छी तरह दिखाते हैं कि लेखक वास्तविक सीमाओं की कितनी बारीक समझ रखते हैं, न कि सिर्फ़ समस्या का अकादमिक निरूपण।
अक्सर पूछे जाने वाले प्रश्न
समान सामग्री
सभी सामग्री
Toollery: बिना फ़ाइन-ट्यूनिंग के, दसियों हज़ार विकल्पों में से LLM एजेंटों के लिए टूल चुनना
Toollery कौशलों और टूल्स के विवरणों पर एक खोज इंडेक्स बनाता है और अनुरोध आने पर मॉडल को केवल सीमित उम्मीदवारों का सेट भेजता है। दसियों हज़ार फ़ंक्शनों तक के आकार वाली लाइब्रेरी पर किए गए प्रयोगों में, यह तरीका निश्चित top-K पर चयन की गुणवत्ता बनाए रखने में सक्षम है, हालांकि अंतिम प्रभाव लोड प्रोफ़ाइल और प्रदाता की कैशिंग पर निर्भर करता है।
11 नवम्बर 2026
डैशबोर्ड विश्लेषण में GUI एजेंटों का चरणबद्ध निदान: DashAct बेंचमार्क
DashAct प्रस्तुत है—348 मानव-सत्यापित ट्रैजेक्टरी वाला एक बेंचमार्क, जो इंटरैक्टिव डैशबोर्ड के साथ GUI एजेंटों के काम को तीन चरणों और चार दृश्य स्थितियों में विभाजित करता है। नतीजे बताते हैं कि एजेंटों को कार्रवाइयों का अनुमान लगाने और दृश्य लक्ष्यों से जुड़ने में लगातार समस्याएँ आती हैं, साथ ही उनकी प्रतिक्रियाएँ संदर्भ और स्थानिक समर्थन पर निर्भर करती हैं।
11 नवम्बर 2026
WILSON: पैथोमॉर्फोलॉजिकल विश्लेषण और निष्कर्ष तैयार करने के लिए रोगी के आवर्धनों और स्लाइडों का संयोजन
यह प्रीप्रिंट WILSON प्रस्तुत करता है—एक vision-language मॉडल, जो केवल एक अलग “सर्वश्रेष्ठ” स्लाइड के बजाय पूरे स्लाइडों और एक ही मरीज के अलग-अलग आवर्धन पर लिए गए नमूनों की छवियों को एन्कोड करता है। किसी विशिष्ट कार्य के लिए अतिरिक्त प्रशिक्षण के बिना, यह कई मेट्रिक्स पर विशेषीकृत और अधिक बड़े स्लाइड-मॉडलों से बेहतर प्रदर्शन करता है, वह भी काफ़ी कम कंप्यूटेशनल लागत पर; इसके नैदानिक विवरणों को पैथोलॉजिस्टों से अधिक ऊँची रेटिंग मिली।
11 नवम्बर 2026