
La señal que llega hasta la operación
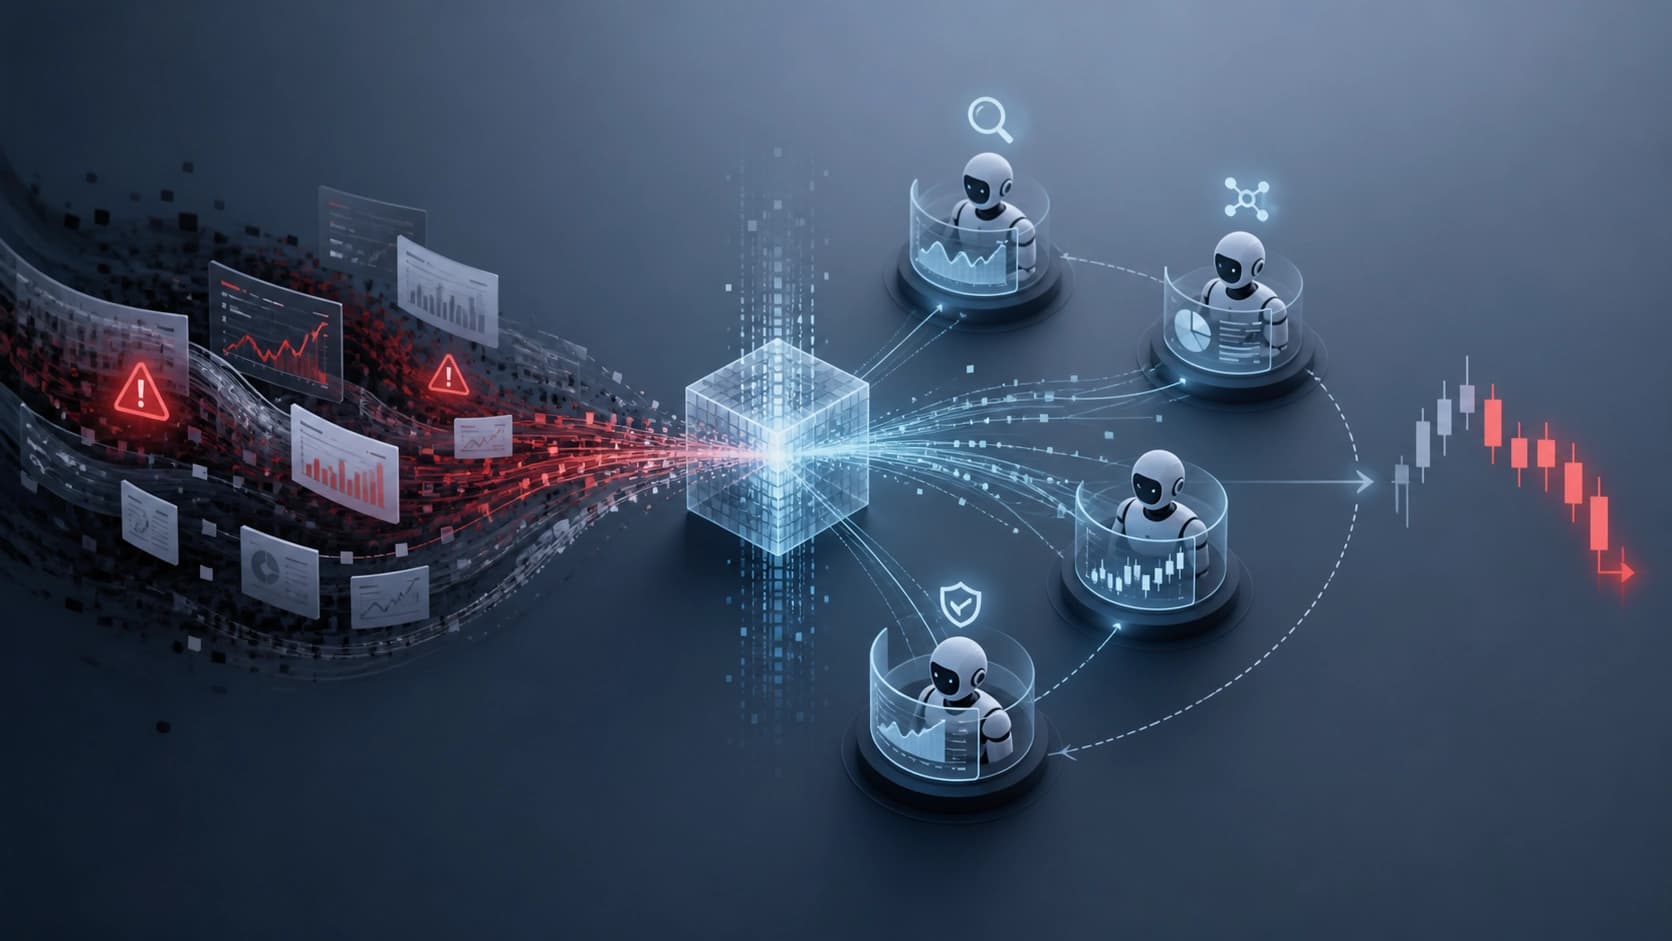
Los sistemas de trading multiagente basados en grandes modelos de lenguaje han dejado de ser un pasatiempo de laboratorio. El esquema en el que un agente lee el flujo de noticias, otro verifica la hipótesis, un tercero coloca la orden y un cuarto la frena aparece cada vez más no en un entorno de pruebas, sino en circuitos donde hay activos reales en juego. Y cuanto más cuidadosamente se construye la transmisión de mensajes entre los eslabones, mayor es también la apuesta: ese mismo canal que hace que el sistema sea rápido y coherente se convierte al mismo tiempo en una ruta de entrega para influencias ajenas.
Precisamente a esto está dedicado el reciente preprint de arXiv:2608.24069 — «Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems». El trabajo se publicó el 25 de agosto de 2026 (v1, unos 3,5 MB), y su tesis central suena sorprendentemente dura: no existe una arquitectura robusta «de fábrica». Ninguna.
Qué verificaron exactamente los autores
En el artículo trabajó un colectivo de diez investigadores: el primer autor CheolWon Na, junto con él Hao Ni, Lukasz Szpruch, Zhangyang Wang, Dhagash Mehta, Saurabh Nagrecha, Alejandro Lopez-Lira, Chanyeol Choi, Yongjae Lee y Jee-Hyong Lee. La temática se sitúa en la intersección de cuatro áreas — inteligencia artificial, ingeniería financiera computacional, criptografía con seguridad y sistemas multiagente. Tal conjunto de disciplinas ya de por sí sugiere que la conversación no gira en torno a la eficiencia pura de los modelos, sino en torno a lo que ocurre cuando la eficiencia se encuentra con un adversario.
La novedad declarada está en la sistematicidad. Los autores califican su trabajo como el primer estudio empírico en el ámbito financiero que rastrea paso a paso cómo una señal adversarial penetra en un sistema de trading multiagente y cuánto tiempo logra sobrevivir en el camino hacia la decisión final. No «si el ataque puede funcionar», sino «hasta dónde sobrevive y por qué en algún punto se apaga».
Cuatro roles — cuatro interfaces para el golpe
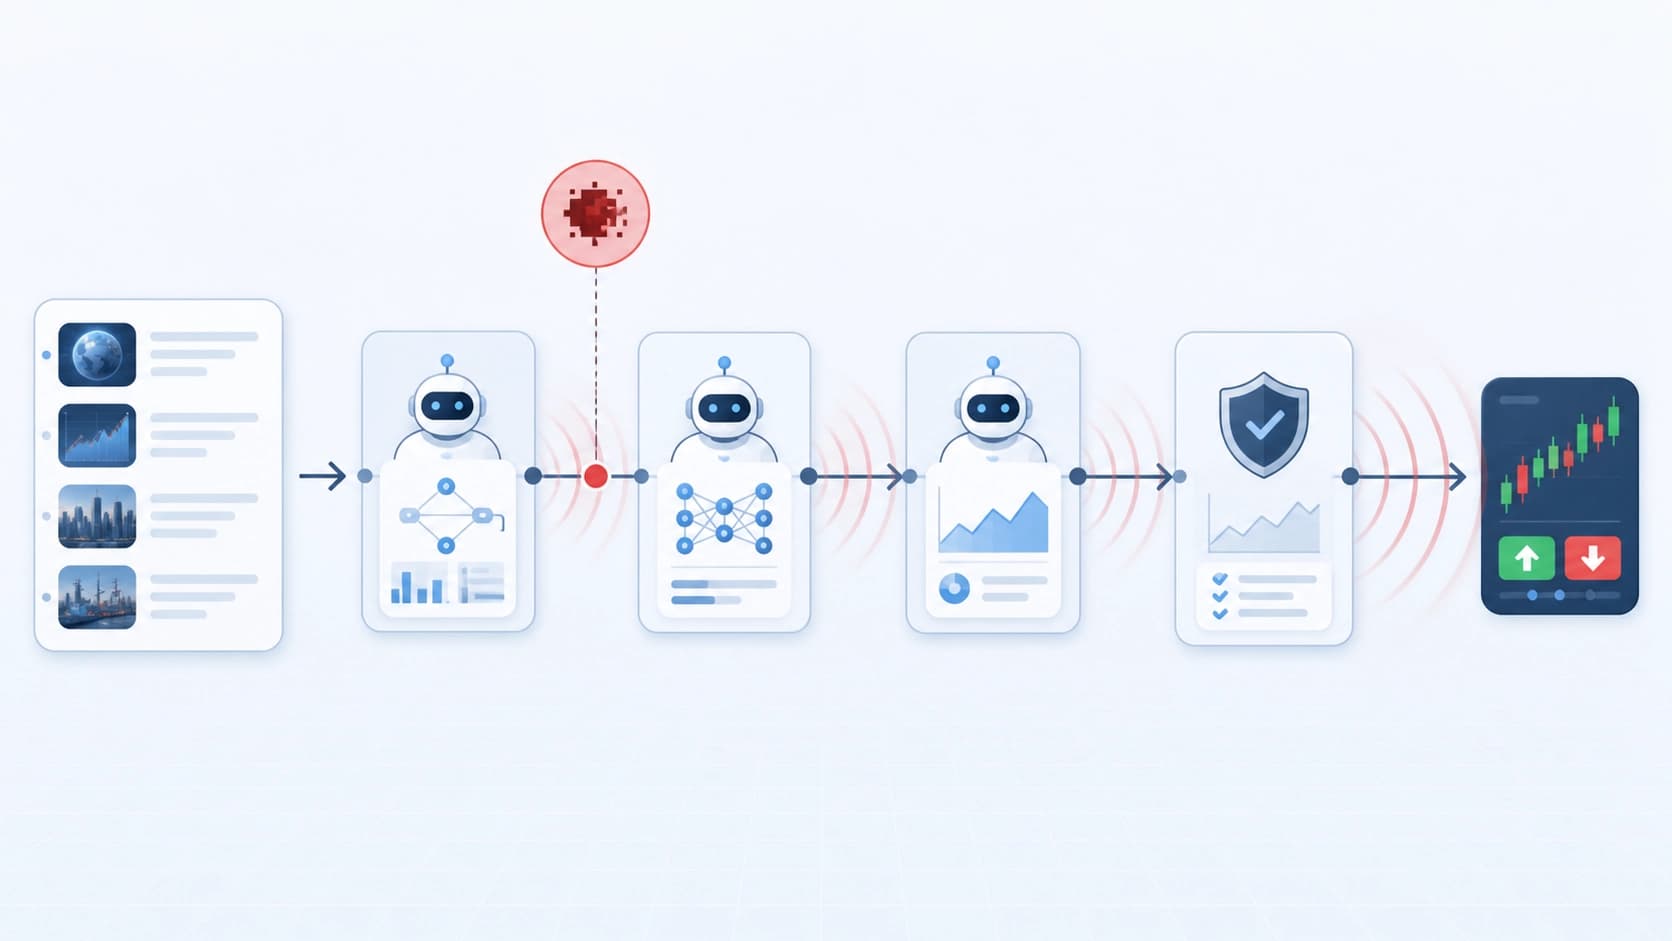
El pipeline clásico se descompone en cuatro roles funcionales: analista, investigador, trader y gestor de riesgos. Para cada uno se selecciona un ataque correspondiente a su propia interfaz — aquello que ese rol realmente utiliza en su trabajo. El analista ingiere datos crudos, el investigador — conclusiones intermedias, el trader — una idea ya formulada, el gestor de riesgos — una operación ya preparada. Cada punto de entrada tiene su propia especificidad, y aquí no se receta una «píldora» universal.
El eje estructural: topologías y la métrica APS
El segundo eje del experimento es arquitectónico. Se comparan cuatro topologías de comunicación, y además se prueban frente a dos tipos de ataques: a nivel de datos y a nivel de agentes. Para explicar la diferencia en robustez no con palabras, se introduce el Adversarial Signal Preservation Score (APS) — una magnitud que muestra a posteriori cuán bien se conservó el impulso malicioso a medida que atravesaba la cadena. En términos simples, es un «contador de supervivencia» del veneno: cuanto más alto, peor para el sistema.
La base experimental es compacta y claramente concebida como controlada: cinco activos, dos backbones (modelos base) y dos direcciones objetivo. Tal diseño permite separar el efecto de la arquitectura del efecto de un modelo concreto — lo cual es importante si la conclusión aspira a generalidad.
Una amenaza democratizada: por qué es peor de lo que parece
Los trabajos anteriores sobre ataques adversariales a sistemas de trading a menudo partían de que el atacante tiene acceso privilegiado a las entrañas: pesos, estados ocultos, canales internos. Es una suposición cómoda para el investigador, pero un mal modelo de la realidad — ese adversario se encuentra rara vez.
Aquí los límites de las capacidades se recortan a lo que de todos modos está en la superficie: los datos de origen y los prompts que los agentes consumen en modo habitual. Ningún acceso al «cerebro» del sistema. Los autores califican ese modelo de amenaza como de bajo umbral y «democratizado» — puede reproducirlo cualquiera que sea capaz de colocarle al modelo el texto adecuado, no quien sabe meterse en sus entrañas. En combinación con los roles, esto da un conjunto de adversarios específicos por rol: cada uno con su propia máscara y su propia grieta.
Dónde se rompe la cadena
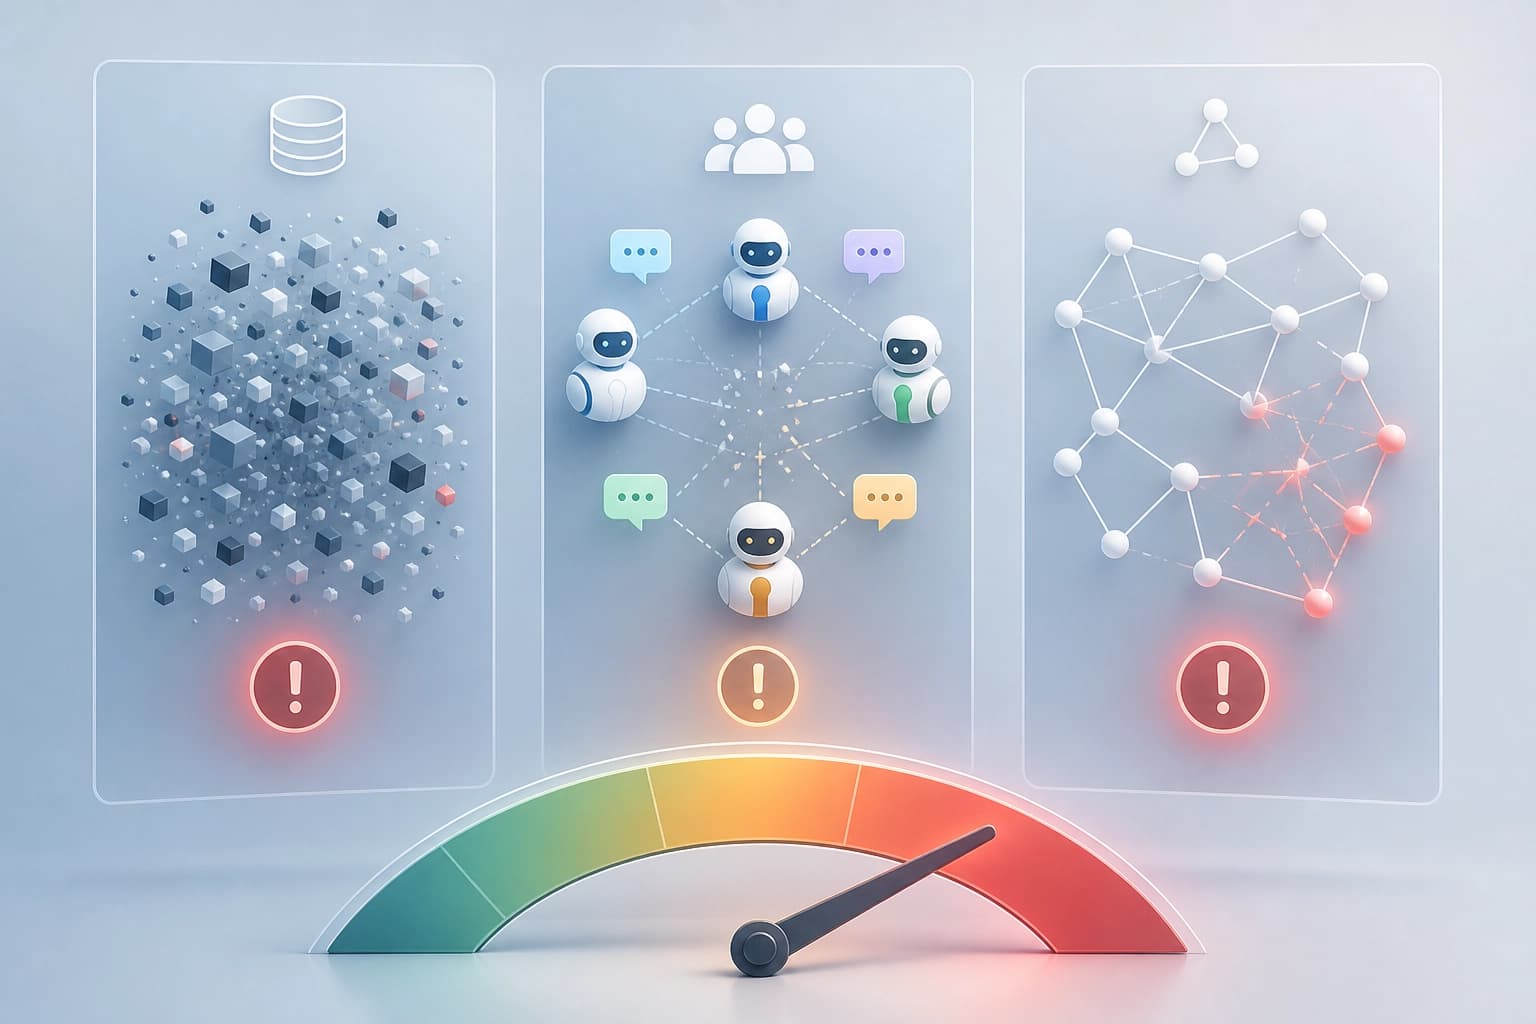
Si se reúnen las conclusiones, se perfilan tres capas en las que la defensa suele fallar.
Los datos y el texto como superficie de ataque. El sistema confía en el texto entrante precisamente porque, de lo contrario, no funcionaría. Filtrar la noticia «incorrecta» sin matar la señal útil es una tarea mucho más compleja de lo que suena.
El rol como amplificador. Cada rol tiene su propia zona de confianza: el analista no reverifica la materia prima, el trader no reverifica al investigador. La distorsión que entra en la interfaz correcta avanza después casi sin fricción.
La arquitectura como destino. Distintas topologías «dejan pasar» o «amortiguan» de manera diferente el impulso envenenado — precisamente eso es lo que el APS pretende medir. Pero incluso los esquemas más afortunados no otorgan inmunidad: solo reducen la probabilidad de que la señal llegue a la operación en una forma peligrosa.
Qué se deduce de esto para los profesionales
El trabajo no ofrece una receta del tipo «instala esto y estarás seguro». Ofrece algo más útil: un mapa en el que se ve dónde mirar exactamente.
- Considerar los datos de entrada como no confiables por defecto. Si el prompt y el feed son lo único que necesita el atacante, entonces el filtrado y la verificación de fuentes dejan de ser higiene y se convierten en el núcleo del contorno defensivo.
- Separar las zonas de confianza entre roles. No porque un rol sea «más tonto» que otro, sino porque la confianza de extremo a extremo es justamente esa ruta por la que viaja el veneno.
- Evaluar la arquitectura antes de producción. Probar no solo la rentabilidad en el backtest, sino también cómo se comporta la topología bajo la carga de una señal adversarial.
- Incorporar una métrica de supervivencia como el APS a la auditoría regular. Es útil ver no solo «funcionó o no», sino también en qué paso el ataque pierde fuerza y en cuál la conserva.
La conclusión principal: no hay inmunidad innata
La formulación de los autores es sumamente directa: ninguna de las arquitecturas examinadas es inherentemente robusta. No es una sentencia para los sistemas multiagente ni un argumento contra su implementación — más bien una corrección aleccionadora a las conversaciones sobre que basta con elegir bien el framework y distribuir adecuadamente los roles. La comunicación que otorga a tales sistemas velocidad y calidad de decisiones es al mismo tiempo su punto débil, y estas dos propiedades son inseparables por su propia naturaleza.
El valor del preprint está en que traslada la discusión del plano de «¿son vulnerables los traders LLM?» al plano de «en qué paso concreto y con qué esquema de conexión la señal sobrevive hasta la operación». La investigación se posiciona como fundamento para el siguiente paso: el diseño de circuitos de trading agénticos donde la robustez se incorpora desde el principio, y no se atornilla de lado tras el primer incidente.
Recomendaciones concretas de protección los autores no dan en el resumen — y eso es honesto. Por ahora queda fijado un hecho: el atacante tiene una entrada barata, y el defensor no tiene una salida gratuita. Todo lo demás es trabajo para el futuro, que este preprint, a juzgar por su planteamiento, debería poner en marcha.


