Por que o WhatsApp voltou a investir em segurança
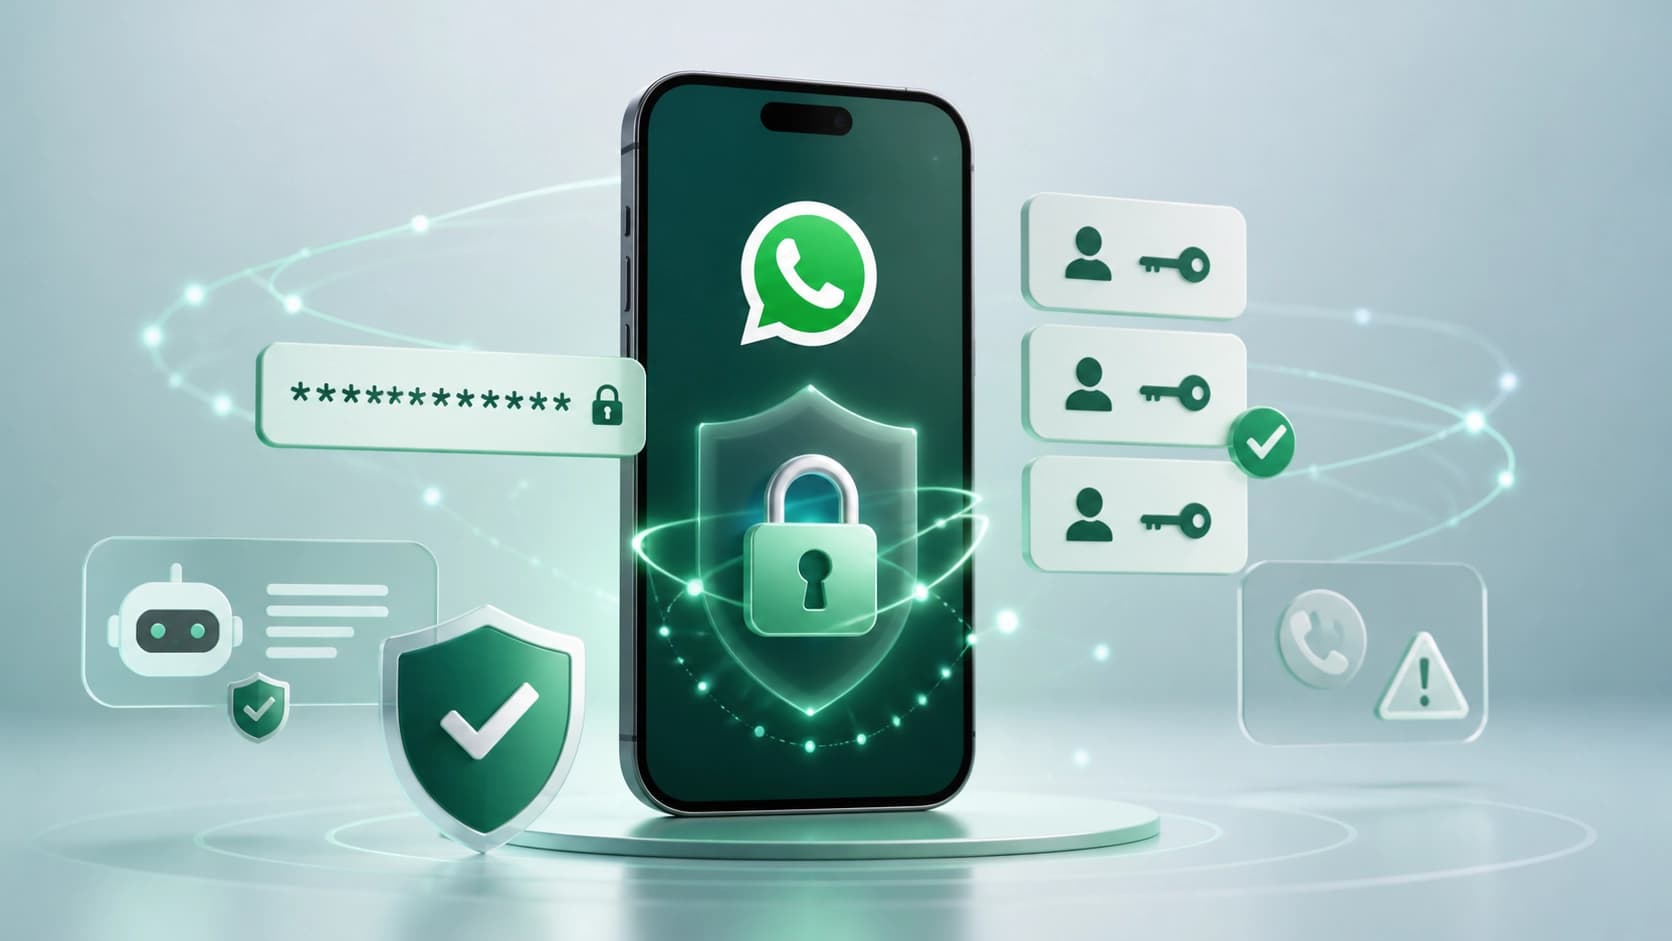
O roubo de conta em aplicativos de mensagens é um dos tipos de fraude mais desagradáveis: a pessoa perde não apenas o acesso às conversas, mas praticamente sua identidade digital, e seus contatos passam a receber mensagens pedindo dinheiro em seu nome. O WhatsApp decidiu não se limitar a mais um alerta e reformulou vários mecanismos de proteção ao mesmo tempo — desde a forma de confirmação de login até a análise de chamadas e mensagens recebidas.
A lógica geral das mudanças é simples: em vez de transferir toda a responsabilidade para a atenção do usuário, a plataforma passa a indicar por conta própria quando uma situação parece suspeita.
Verificação em duas etapas: em vez de um PIN curto, uma senha completa
Atualmente, a proteção adicional de login se baseia em um código PIN de seis dígitos. Isso é melhor do que nada, mas esse código tem um ponto fraco: é curto, fácil de descobrir por tentativa e erro, e quase não ajuda se o golpista já obteve o código de confirmação por SMS e tenta se firmar na conta.
Após a atualização, os usuários poderão substituir o PIN por uma senha mais longa — com letras, números e caracteres especiais. A ideia é criar uma segunda barreira caso a primeira já tenha sido rompida: mesmo obtendo acesso ao código de login, o criminoso esbarrará em uma proteção adicional que não pode ser descoberta em minutos.
O que isso muda na prática
- A invasão por tentativa e erro passa a custar muito mais tempo — e, portanto, torna-se menos vantajosa.
- A engenharia social do tipo "dite o código do SMS" deixa de funcionar sozinha: também é preciso a senha, que o golpista não tem.
- Surge o incentivo para finalmente criar um gerenciador de senhas — poucos estão dispostos a decorar uma longa sequência de caracteres.
Passkey: agora é possível vincular várias
Outra frente é a transição para formas de login sem senha. Usuários tanto no Android quanto no iOS poderão adicionar à conta não apenas uma, mas várias passkeys. A própria tecnologia se baseia no que já existe no dispositivo: reconhecimento facial, leitor de impressão digital ou bloqueio de tela.
Segundo dados da plataforma, mais de um milhão de pessoas em todo o mundo já usam esse método de login. A lógica de várias chaves é simples: uma vinculada ao celular, outra ao tablet ou a um dispositivo reserva. Se o aparelho for perdido, quebrado ou enviado para conserto, o acesso não se perde junto com ele.
O Android indicará quem exatamente está ligando
Um bloco separado de mudanças diz respeito às chamadas. No Android, o mensageiro passará a mostrar mais contexto sobre quem liga de um número desconhecido: por exemplo, se a pessoa está ligando de outro país ou se participa de um mesmo grupo que você.
É um detalhe que cobre um cenário muito frequente: o golpista se apresenta como suporte técnico ou "conhecido do trabalho", e a vítima não consegue verificar rapidamente se há qualquer ponto de contato entre eles. Grupos em comum e localização geográfica são sinais grosseiros, mas úteis.
IA contra mensagens fraudulentas
A Meta está testando no mensageiro o recurso Scam Alert, baseado em inteligência artificial. Ele consegue analisar mensagens de contatos desconhecidos e identificar nelas sinais característicos de golpe.
Um detalhe importante — a verificação acontece diretamente no dispositivo do usuário, e não nos servidores. Se o sistema identifica algo suspeito, ele não apenas emite um alerta, mas também sugere ações concretas: bloquear o chat ou enviar uma denúncia.
Anteriormente, o aplicativo já havia introduzido alertas sobre solicitações suspeitas de vinculação de dispositivo — justamente o cenário em que o golpista tenta conectar a conta de outra pessoa ao seu próprio aparelho.
Mudança de foco — e o que você deve fazer
O principal a observar: o combate à fraude está migrando do nível "o usuário deve ficar atento" para o nível "a plataforma avisa e verifica por conta própria". É uma mudança razoável. As pessoas se cansam, se distraem, leem mensagens em movimento — e é justamente nesse momento que caem.
Mas nenhum filtro automático substitui hábitos básicos. Continua sendo o mais confiável:
- não repassar a ninguém códigos de login e confirmação, a quem quer que eles "pertençam" segundo a história contada;
- desconfiar se um desconhecido apressa, pressiona emocionalmente ou pede para clicar em um link;
- ativar a verificação em duas etapas e, quando houver a possibilidade, escolher uma senha longa em vez do PIN de seis dígitos;
- adicionar uma segunda passkey em um dispositivo reserva, para não depender de um único aparelho.
As melhorias técnicas fecham parte das brechas, mas o último passo — o consentimento para uma ação suspeita — ainda é dado por você. É por isso que vale a pena gastar dez minutos nas configurações agora, em vez de lidar com uma conta roubada depois.