
Des alertes de routine au discernement : Subir Sangal d’Eagle Information Systems sur le rôle de l’IA au sein d’un SOC
Le responsable d’Eagle Information Systems explique comment la multiplication des systèmes connectés et cloud accroît le volume des événements de sécurité, et pourquoi les SOC doivent renforcer leur automatisation. Cet article montre où l’IA peut alléger la charge des analystes, et où le contrôle humain, les processus et l’évaluation des risques restent indispensables pour les petites et moyennes entreprises.
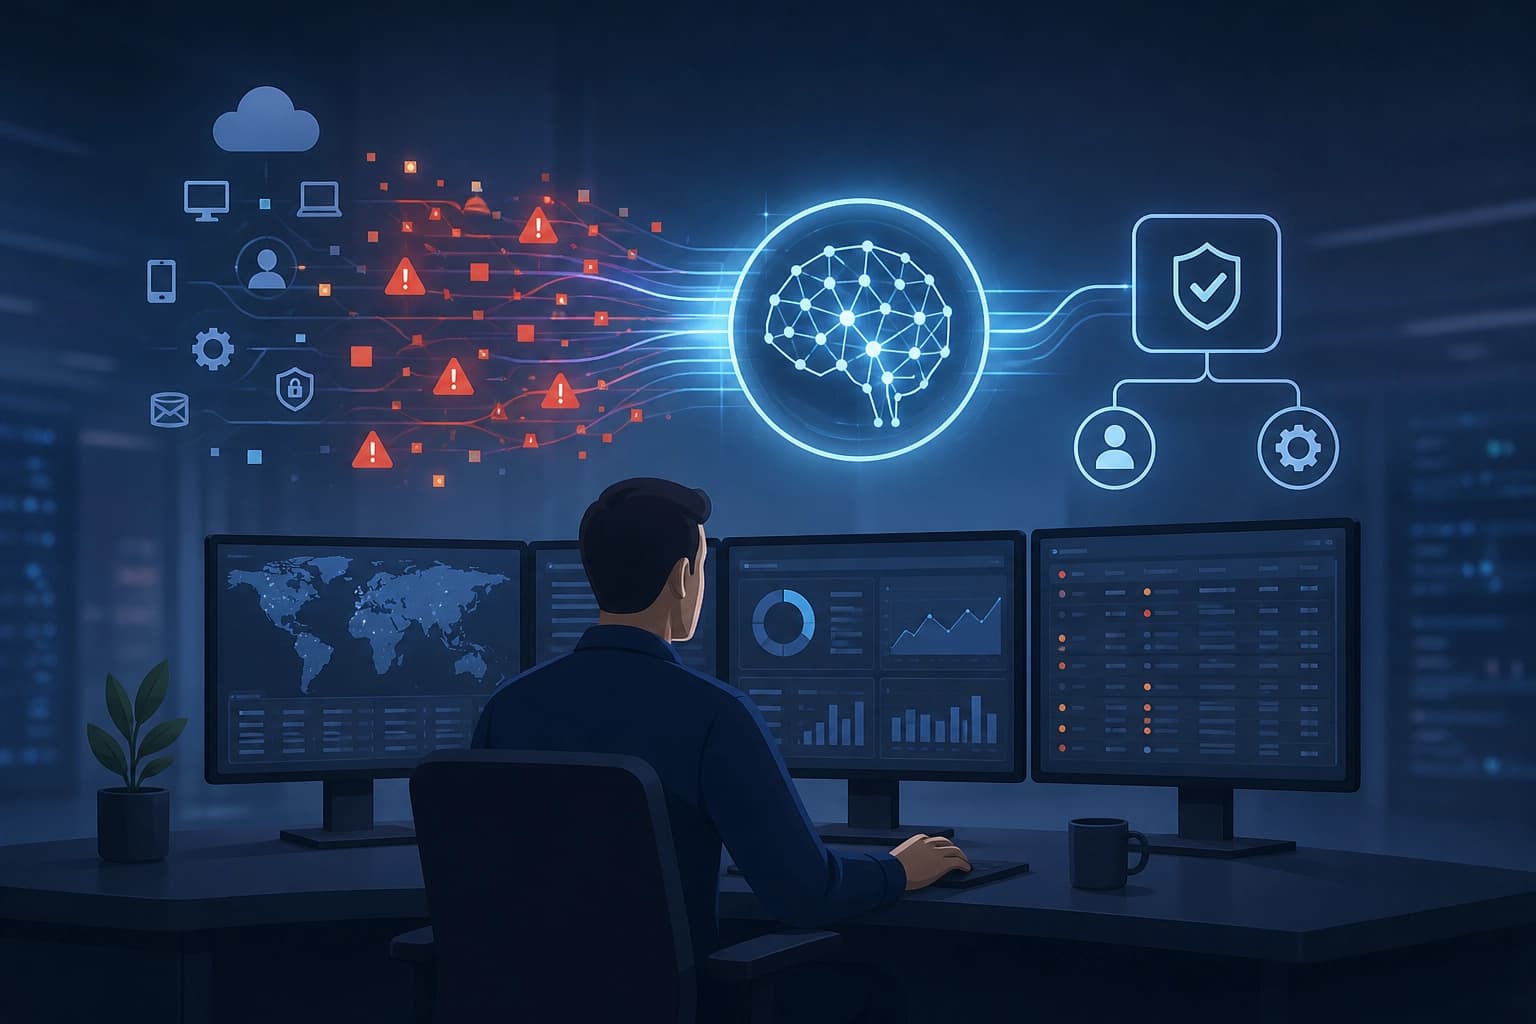
L’empreinte numérique des entreprises s’étend : systèmes connectés, applications cloud, plateformes numériques et transactions en ligne élargissent la surface d’attaque. Selon Subir Sangal, cela offre aux acteurs malveillants davantage de possibilités d’exploiter des vulnérabilités, de perturber les activités des organisations et d’exiger une rançon. Un SOC regroupe la surveillance, la détection des menaces et la réponse aux incidents. Le centre collecte des événements de sécurité provenant des ordinateurs de bureau, des ordinateurs portables, des pare-feu, des environnements cloud, des systèmes de messagerie et des applications métier.
L’essor de l’empreinte numérique et la surveillance 24 h/24
Les sites web, les e-mails, les applications cloud et les plateformes destinées aux clients sont accessibles en dehors des heures de travail habituelles. Il est donc de plus en plus important pour les organisations d’assurer une surveillance 24 h/24. Un SOC aide à repérer les activités suspectes et à déterminer quels événements nécessitent une vérification ou une intervention.
- Services accessibles en dehors des heures de travail habituelles.
- Mission du SOC : surveillance, détection des menaces et réponse aux incidents.
- Résultat de la surveillance : repérage des activités suspectes et priorisation des événements à vérifier ou nécessitant une intervention.
Critère pratique : le SOC doit couvrir les services accessibles en dehors des heures de travail habituelles.
Volume d’événements : pourquoi la vérification manuelle ne passe pas à l’échelle
Un seul ordinateur peut générer des dizaines de milliers d’événements par jour. Dans les organisations comptant des centaines ou des milliers d’appareils, le volume d’événements augmente considérablement. Vérifier manuellement chaque événement n’est pas viable.
- Source du volume : les ordinateurs individuels.
- Échelle : des centaines et des milliers d’appareils.
- Limite : la vérification manuelle de chaque événement n’est pas viable.
Critère pratique : un SOC a besoin d’un mécanisme pour gérer le volume d’événements, plutôt que de vérifier manuellement chaque événement.
Automatisation et IA : leurs domaines d’utilité
Sangal a cité l’automatisation et l’IA comme des outils de gestion du volume d’événements. Elles peuvent analyser de grands ensembles de données, filtrer les événements courants et les fausses alertes, et automatiser certaines actions de réponse. Cela peut améliorer la rapidité et l’efficacité des équipes de sécurité.
- Analyse de grands ensembles de données.
- Filtrage des événements courants et des fausses alertes.
- Automatisation de certaines actions de réponse.
- Effet potentiel : rapidité et efficacité des équipes de sécurité.
Critère pratique : l’automatisation et l’IA réduisent le volume et les tâches répétitives, mais les décisions concernant les événements restent du ressort des personnes et des processus.
Jugement humain et processus
Une cybersécurité efficace dépend toujours du jugement humain, de processus adaptés et de la compréhension de la manière dont les acteurs malveillants exploitent les points faibles.
- Jugement humain.
- Processus adaptés.
- Compréhension des points faibles exploités par les acteurs malveillants.
Critère pratique : un SOC doit disposer de personnes et de processus capables de prendre des décisions concernant les événements qui nécessitent une vérification ou une intervention.
Petites et moyennes entreprises : risques et point de départ pour les coûts
Eagle Information Systems exerce depuis plus de trois décennies dans les services informatiques. Le PDG et cofondateur de l’entreprise, Subir Sangal, a parlé de ses activités dans le domaine de la cybersécurité et du rôle du SOC. L’entreprise s’intéresse particulièrement aux petites et moyennes entreprises. Selon Sangal, les grandes entreprises disposent souvent d’équipes de sécurité spécialisées et de budgets importants. Les petites entreprises peuvent sous-estimer leurs risques.
| Paramètre | Grandes entreprises | Petites entreprises |
|---|---|---|
| Équipe de sécurité | Équipes spécialisées | Peuvent sous-estimer les risques |
| Budget | Budgets importants | Coûts variables selon les besoins |
Critère pratique : l’évaluation des risques et des besoins est plus importante que la reproduction du modèle d’une grande entreprise.
Efficacité du SOC et équilibre entre automatisation et contrôle
La conversation a abordé les questions de la mesure de l’efficacité du SOC, de la préparation aux attaques utilisant l’IA et de l’équilibre entre automatisation et contrôle humain.
- Comment mesurer l’efficacité du SOC.
- Comment se préparer aux attaques utilisant l’IA.
- Comment maintenir un équilibre entre automatisation et contrôle humain.
Critère pratique : évaluer le SOC en fonction de sa capacité à répondre à ces questions, et non de la présence de l’IA.
Foire aux questions
Matériaux connexes
Tous matériaux
Annotation hybride des images : l’automatisation accélère l’entraînement des modèles de vision par ordinateur
L’article décrit comment le pré-étiquetage par des algorithmes réduit le travail manuel et améliore la qualité des jeux de données d’entraînement, ainsi que les raisons pour lesquelles une vérification humaine par échantillonnage reste nécessaire. Il examine les limites de cette méthode dans des conditions de prise de vue difficiles et pour les types d’objets rarement rencontrés.
5 novembre 2026
Quinze entreprises ont soutenu MDK Tether pour automatiser le minage
Les fabricants d’équipements, les pools et les opérateurs ont pris en charge le développement d’intégrations avec l’ensemble ouvert de Tether afin d’unifier la surveillance et la gestion des équipements ; l’agent IA QVAC fonctionne déjà sur cette base. Aucune confirmation indépendante d’une baisse des coûts énergétiques ou d’une hausse de l’efficacité n’a encore été publiée.
2 novembre 2026
Un agent plutôt qu’un optimiseur dédié : un cadre unifié qui évolue simultanément sur plusieurs tâches
Les auteurs montrent qu’un modèle figé, exécuté avec une version inchangée de son environnement, commence par résoudre des tâches, puis modifie lui-même son propre code en s’appuyant sur les journaux complets des exécutions. L’évolution multitâche d’un squelette de 49 lignes a amélioré les résultats sur les tâches de la distribution et sur des benchmarks tenus à l’écart, et a permis de surpasser Codex sur certains d’entre eux.
29 octobre 2026