直达交易的信号
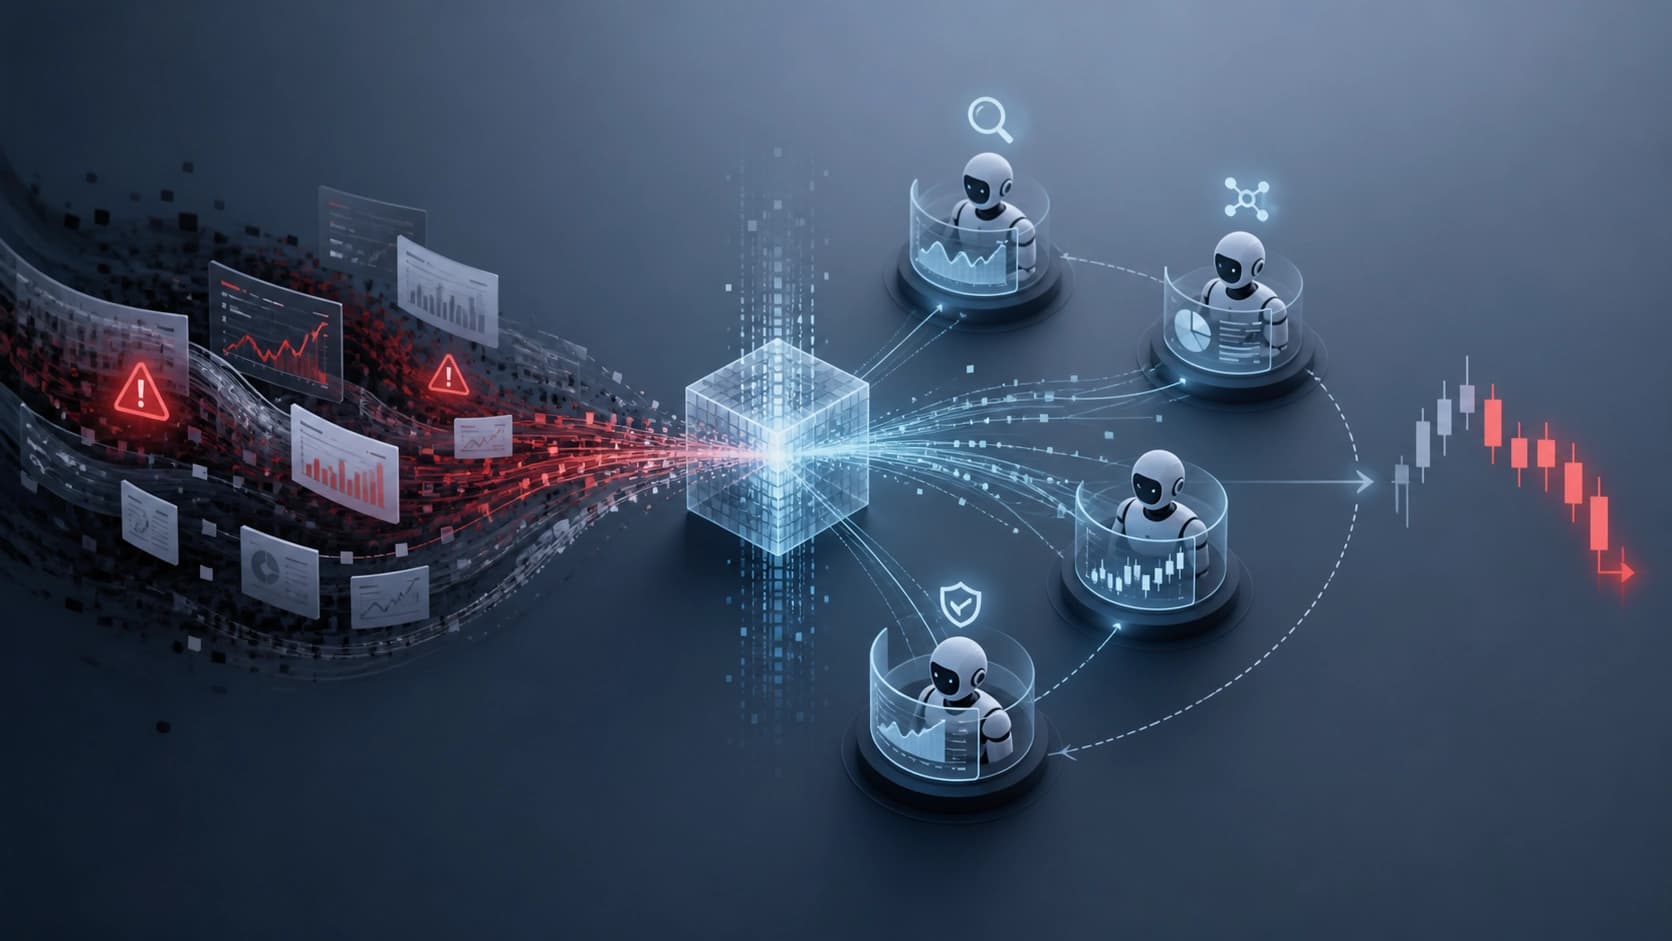
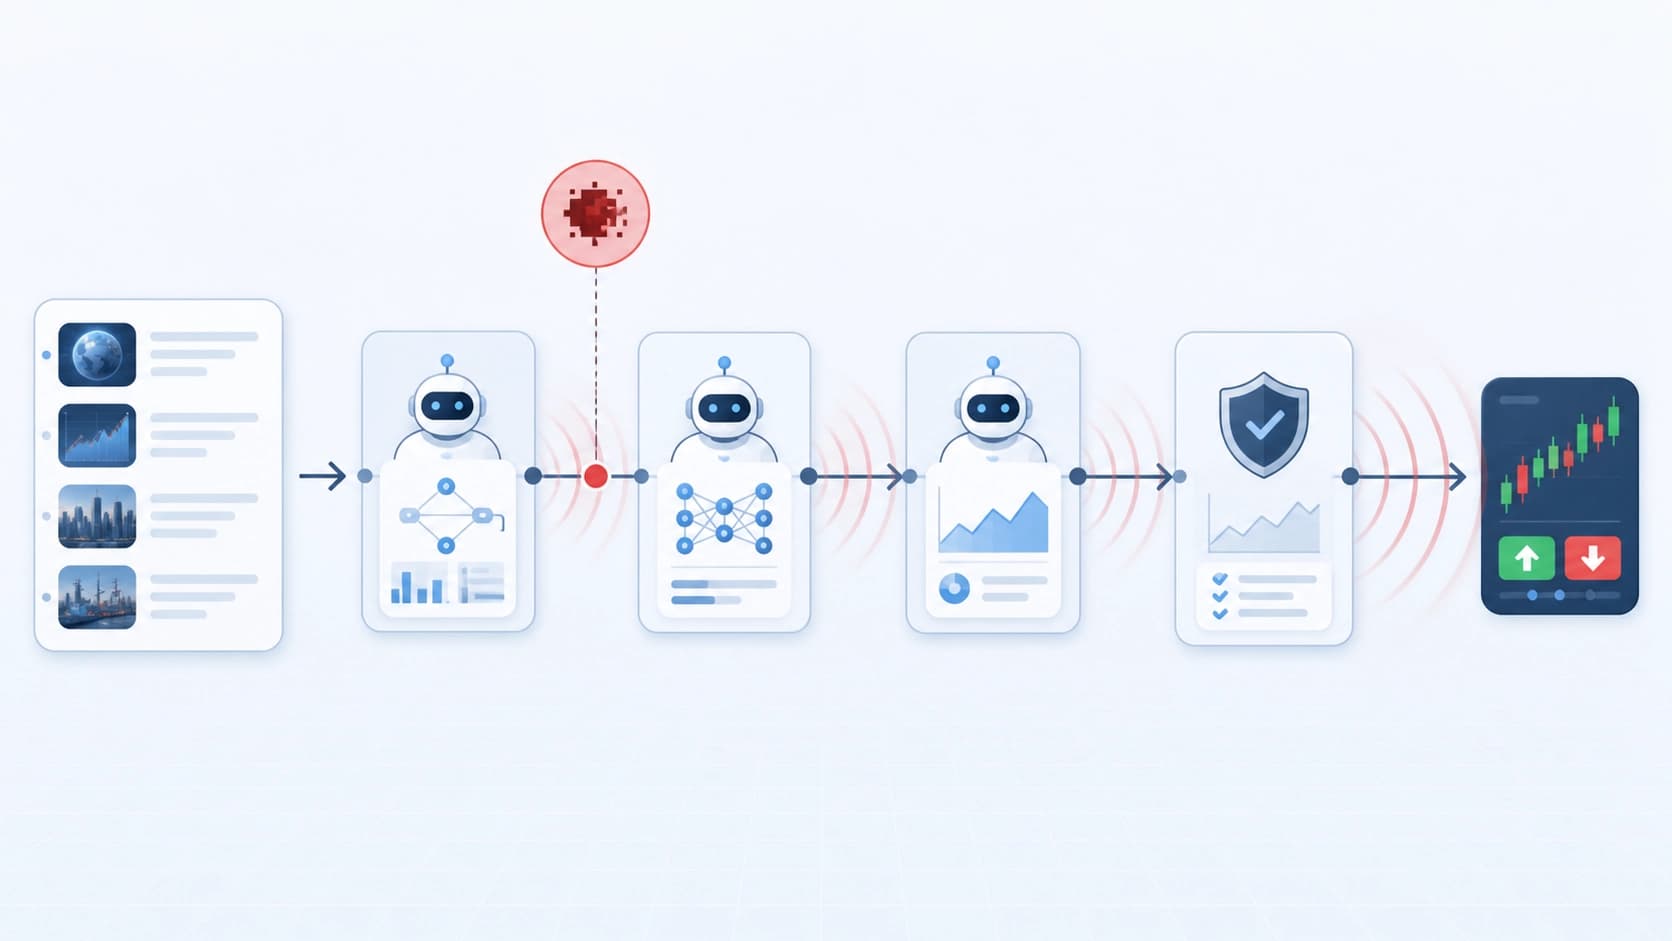
基于大语言模型的多智能体交易系统已经不再是实验室里的玩物。一个智能体读取新闻流,第二个验证假设,第三个下单,第四个踩刹车的方案,越来越多地出现在并非沙盒、而是押注真实资产的环境中。而各环节之间的消息传递构建得越精细,赌注也就越高:同一条让系统变得快速且协调的通道,同时也变成了外部影响力投递的路径。
arXiv:2608.24069 的最新预印本正是关于这一点——«Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems»。该研究于 2026 年 8 月 25 日发布(v1,约 3.5 MB),其核心论点听起来出人意料地强硬:不存在开箱即用的稳健架构。一个都没有。
作者究竟检验了什么
这篇论文由十位研究者组成的团队完成:第一作者 CheolWon Na,以及 Hao Ni、Lukasz Szpruch、Zhangyang Wang、Dhagash Mehta、Saurabh Nagrecha、Alejandro Lopez-Lira、Chanyeol Choi、Yongjae Lee 和 Jee-Hyong Lee。主题横跨四个领域的交叉地带——人工智能、计算金融工程、密码学与安全,以及多智能体系统。这样一组学科本身就暗示着:讨论的不是模型的纯粹效率,而是当效率遭遇对手时会发生什么。
所宣称的新颖性在于系统性。作者称其工作为金融领域首个实证研究,逐步追踪对抗性信号如何渗入多智能体交易系统,以及它在通往最终决策的路上能存活多久。不是"攻击能否奏效",而是"它能走多远,以及为什么在某些地方会衰减"。
四个角色——四个受击界面
经典流水线被拆解为四个功能角色:分析师、研究员、交易员和风险经理。为每个角色都挑选了与其自身界面相匹配的攻击——即该角色在实际工作中真正使用的东西。分析师吞入原始数据,研究员处理中间结论,交易员面对已表述的想法,风险经理面对已就绪的交易。每个入口都有其特殊性,这里并不开出一剂通用的"灵丹妙药"。
结构轴:拓扑结构与 APS 指标
实验的第二条轴是架构性的。研究比较了四种通信拓扑结构,并在两类攻击上加以检验:数据层和智能体层。为了不只用言语解释稳健性差异,引入了 Adversarial Signal Preservation Score(APS)——一个事后显示恶意脉冲在沿链条传递过程中保存得有多完好的量。简而言之,这是毒药的"存活计数器":数值越高,对系统越不利。
实验基础紧凑,且显然是作为受控实验设计的:五种资产、两个骨干模型(基础模型)和两个目标方向。这样的设计能够将架构效应与具体模型效应分离开来——如果结论声称具有普适性,这一点很重要。
被民主化的威胁:为什么这比看起来更糟
以往关于交易系统对抗性攻击的研究,往往假设攻击者拥有对内部机制的特权访问:权重、隐藏状态、内部通道。这对研究者来说是便利的假设,却是对现实的糟糕建模——这样的对手很少见。
在这里,能力边界被削减到本就暴露在表面上的东西:智能体在常规模式下消费的原始数据和提示词。没有任何对系统"大脑"的访问。作者将这种威胁模型称为低门槛且"民主化"的——任何能把所需文本塞给模型的人都能复现,而不是那些能钻进其内部的人。与角色结合,这就给出了一组角色特定的对手:每个角色都有自己的面具和自己的缝隙。
链条在哪里断裂
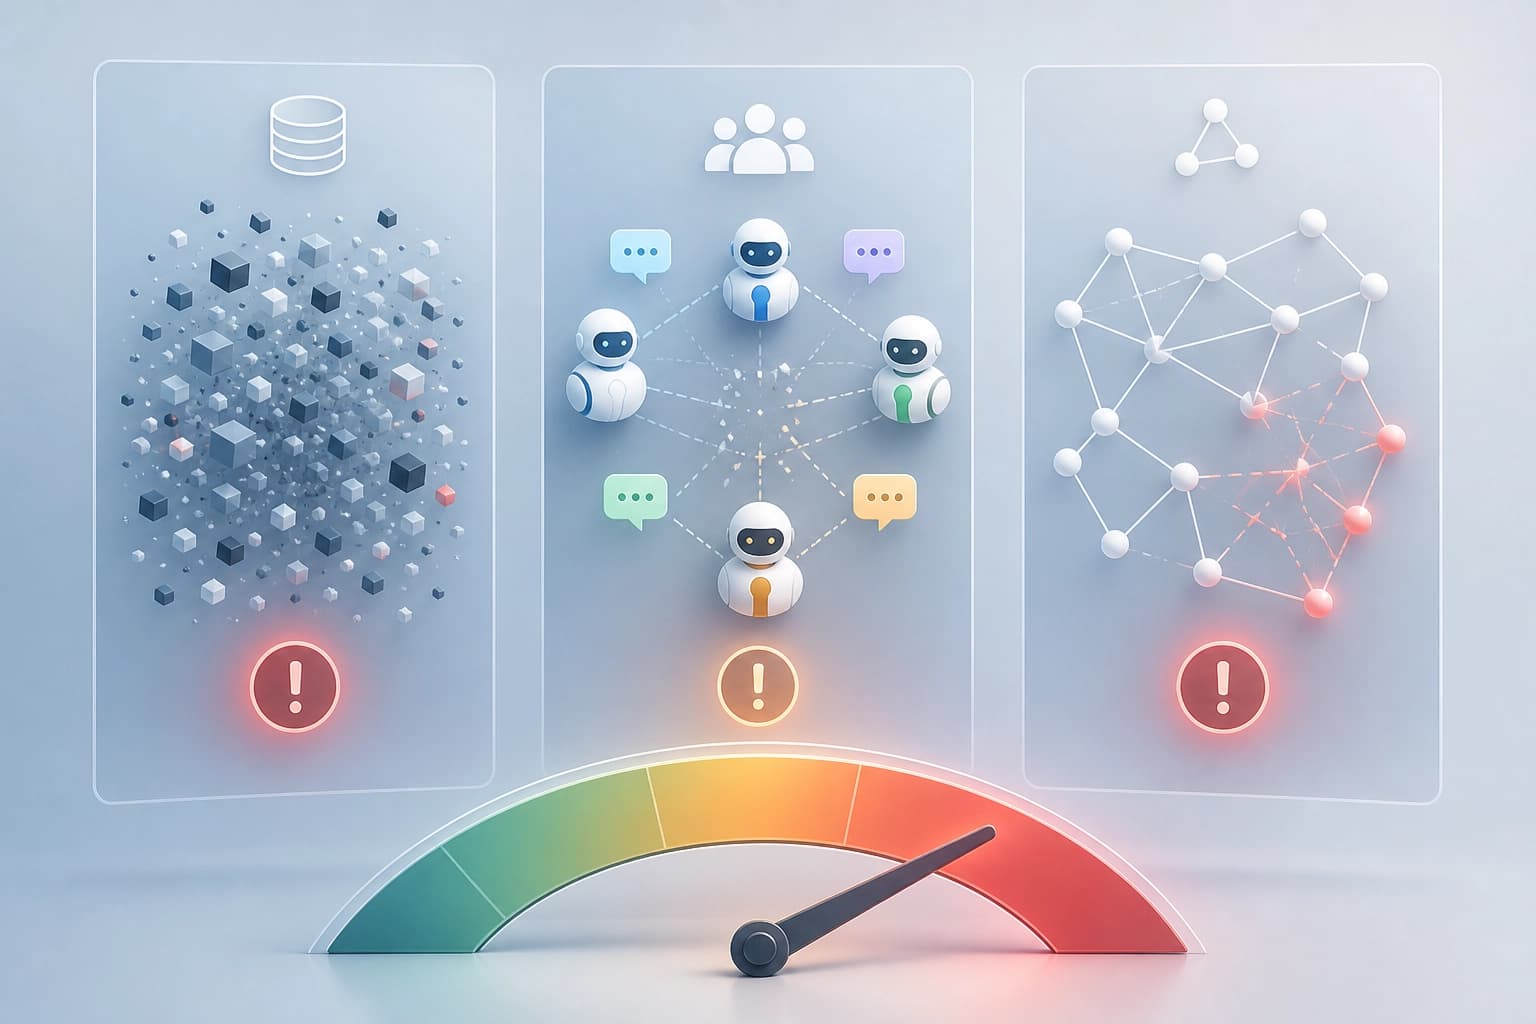
如果把结论汇总起来,会浮现出防御通常失守的三个层面。
数据与文本作为攻击面。 系统信任输入文本,恰恰是因为不这样它就无法运作。过滤掉"错误"的新闻而不扼杀有用信号,这项任务远比听起来复杂。
角色作为放大器。 每个角色都有自己的信任区:分析师不复查原始材料,交易员不复查研究员。落入正确界面的失真,之后几乎无摩擦地继续前行。
架构即命运。 不同拓扑结构对中毒脉冲的"放行"或"抑制"方式不同——这正是 APS 旨在测量的。但即便更成功的方案也不提供免疫力:它们只是降低了信号以危险形态抵达交易的概率。
这对实践者意味着什么
这项研究没有给出"装上这个就安全了"的配方。它给出的东西更有用:一张能看清究竟该往哪里看的地图。
- 默认将输入数据视为不可信。 如果提示词和数据流是攻击者唯一需要的东西,那么过滤和来源验证就不再是卫生习惯,而成为防御体系的核心。
- 在角色之间划分信任区。 不是因为某个角色比另一个"更笨",而是因为端到端的信任正是毒药行驶的那条路径。
- 在投产前评估架构。 不仅要在回测中测试收益率,还要测试拓扑结构在对抗性信号负载下的表现。
- 将类似 APS 的存活指标纳入常规审计。 有用的不仅是看到"奏效与否",还有攻击在哪一步失去力量、在哪一步保持力量。
主要结论:没有先天免疫力
作者的表述极其直白:所考察的架构中没有任何一个天生就是稳健的。这不是对多智能体系统的判决,也不是反对其部署的论据——更像是对"只要正确选择框架并合理分配角色就够了"这类讨论的一剂清醒修正。赋予这类系统速度与决策质量的通信,同时也是它们的软肋,而这两种属性在本质上是不可分割的。
预印本的价值在于,它把讨论从"LLM 交易员是否脆弱"的层面,转移到"在哪个具体步骤、何种连接方案下信号能存活到交易"的层面。该研究被定位为下一步的基础:设计从一开始就将稳健性纳入其中、而不是在首次事故后从旁加装的智能体交易体系。
作者在摘要中没有给出具体的防御建议——这很诚实。目前记录下的事实是:攻击者有廉价的入口,而防御者没有免费的出口。其余的一切都是未来的工作,而这篇预印本按其构想,正是要启动这项工作。