
Dos alertas de rotina ao julgamento: Subir Sangal, da Eagle Information Systems, sobre o papel da IA no trabalho do SOC
O responsável da Eagle Information Systems explica como o crescimento dos sistemas conectados e na nuvem aumenta o volume de eventos de segurança e por que os SOC precisam reforçar a automação. O artigo mostra onde a IA ajuda a aliviar a carga dos analistas e onde continuam a ser necessários o controlo humano, os processos e a avaliação de riscos para pequenas e médias empresas.
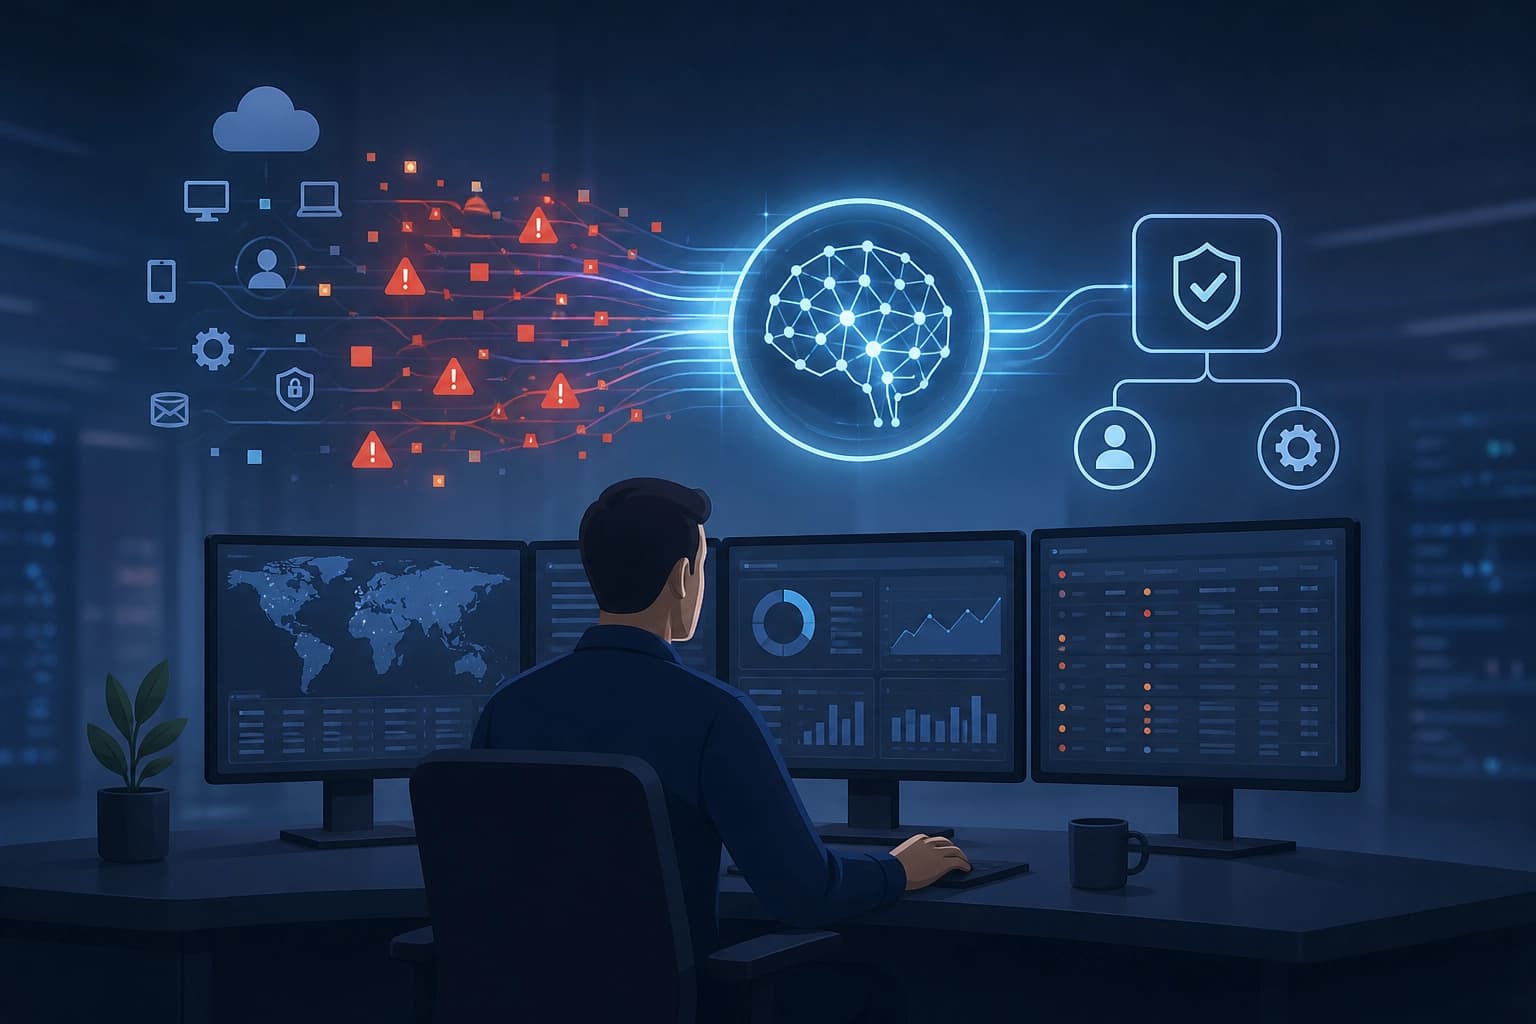
A pegada digital das empresas está a crescer: os sistemas ligados, as aplicações na cloud, as plataformas digitais e as transações online alargam a superfície de ataque. Segundo Subir Sangal, isso dá aos agentes maliciosos mais oportunidades para explorar vulnerabilidades, perturbar as operações das organizações e exigir resgates. O SOC integra a monitorização, a deteção de ameaças e a resposta. O centro recolhe eventos de segurança de computadores de secretária, portáteis, firewalls, ambientes na cloud, sistemas de correio eletrónico e aplicações empresariais.
Crescimento da pegada digital e monitorização 24 horas por dia
Os sites, o correio eletrónico, as aplicações na cloud e as plataformas para clientes estão disponíveis fora do horário normal de trabalho. Por isso, é cada vez mais importante que as organizações assegurem uma monitorização contínua. O SOC ajuda a identificar atividades suspeitas e a determinar quais os eventos que exigem análise ou intervenção.
- Disponibilidade dos serviços fora do horário normal de trabalho.
- Função do SOC: monitorização, deteção de ameaças e resposta.
- Resultado da monitorização: identificação de atividades suspeitas e priorização dos eventos para análise ou intervenção.
Critério prático: o SOC deve abranger os serviços disponíveis fora do horário normal de trabalho.
Volume de eventos: por que razão a análise manual não é escalável
Um único computador pode gerar dezenas de milhares de eventos por dia. Nas organizações com centenas ou milhares de dispositivos, o volume de eventos aumenta significativamente. Não é prático analisar manualmente cada evento.
- Origem do volume: computadores individuais.
- Escala: centenas e milhares de dispositivos.
- Limitação: não é prático analisar manualmente cada evento.
Critério prático: o SOC precisa de um mecanismo para lidar com o volume de eventos, em vez de analisar cada evento manualmente.
Automação e IA: onde podem ajudar
Sangal apontou a automação e a IA como ferramentas para gerir o volume de eventos. Podem analisar grandes conjuntos de dados, filtrar eventos de rotina e falsos positivos e automatizar algumas ações de resposta. Isso pode aumentar a rapidez e a eficiência das operações de segurança.
- Análise de grandes conjuntos de dados.
- Filtragem de eventos de rotina e falsos positivos.
- Automatização de algumas ações de resposta.
- Efeito possível: maior rapidez e eficiência das operações de segurança.
Critério prático: a automação e a IA ajudam a gerir o volume e as tarefas de rotina, mas as decisões sobre os eventos continuam a caber às pessoas e aos processos.
Juízo humano e processos
A cibersegurança eficaz continua a depender do juízo humano, de processos adequados e da compreensão de como os agentes maliciosos exploram pontos fracos.
- Juízo humano.
- Processos adequados.
- Compreensão dos pontos fracos explorados pelos agentes maliciosos.
Critério prático: o SOC deve contar com pessoas e processos que tomem decisões sobre os eventos que exigem análise ou intervenção.
Pequenas e médias empresas: risco e ponto de partida em termos de custos
A Eagle Information Systems tem mais de três décadas de experiência na prestação de serviços de TI. O diretor executivo e cofundador da empresa, Subir Sangal, falou sobre o trabalho da empresa na área da cibersegurança e o papel do SOC. A empresa dá especial atenção às pequenas e médias empresas. Segundo Sangal, as grandes empresas têm frequentemente equipas de segurança especializadas e orçamentos significativos. As empresas mais pequenas podem subestimar os seus riscos.
| Parâmetro | Grandes empresas | Empresas mais pequenas |
|---|---|---|
| Equipa de segurança | Equipas especializadas | Podem subestimar os riscos |
| Orçamento | Orçamentos significativos | Os custos variam consoante os requisitos |
Critério prático: a avaliação dos riscos e dos requisitos é mais importante do que copiar o modelo de uma grande empresa.
Eficácia do SOC e equilíbrio entre automação e controlo
A conversa abordou questões relacionadas com a medição da eficácia do SOC, a preparação para ataques com recurso a IA e o equilíbrio entre a automação e o controlo humano.
- Como se mede a eficácia do SOC.
- Como se preparar para ataques com recurso a IA.
- Como manter o equilíbrio entre a automação e o controlo humano.
Critério prático: avaliar o SOC pela forma como responde a estas questões, e não pela presença de IA.
Perguntas mais frequentes
Materiais semelhantes
Todos os materiais
Anotação híbrida de imagens: a automatização acelera o treino de modelos de visão por computador
O artigo descreve como a pré-anotação por algoritmos reduz o trabalho manual e melhora a qualidade dos conjuntos de dados de treino, bem como por que motivo a verificação por amostragem humana continua a ser necessária. São abordadas as limitações do método em condições difíceis de captura e em tipos de objetos raros.
5 novembro 2026
Quinze empresas apoiaram o MDK Tether para automatizar a mineração
Fabricantes de equipamentos, pools e operadores assumiram o desenvolvimento de integrações com o conjunto aberto da Tether para unificar a monitorização e a gestão dos equipamentos; o agente de IA QVAC já funciona com base nele. Ainda não foram publicados dados independentes que confirmem a redução dos custos de eletricidade ou o aumento da eficiência.
2 novembro 2026
Um agente em vez de um otimizador isolado: uma estrutura unificada que evolui simultaneamente em várias tarefas
Os autores demonstram que um único modelo congelado, numa versão inalterada do harness, primeiro resolve tarefas e depois edita o próprio código, com base em registos completos de execução. A evolução multitarefa de um esqueleto de 49 linhas melhorou os resultados dentro da distribuição e em benchmarks de validação, permitindo superar o Codex em alguns deles.
29 outubro 2026