Tanda tangan melindungi bukan hal yang terlihat
AP2 adalah protokol pembayaran yang diusulkan Google agar agen LLM dapat membayar atas nama manusia: menerima tugas, menegosiasikan syarat dengan penjual, membuat pesanan, dan mentransfer uang. Kerangka kepercayaan di sini bertumpu pada dua dokumen yang ditandatangani — Checkout Mandate dan Payment Mandate. Keduanya mencatat syarat transaksi, dan setelah ditandatangani, keduanya tidak bisa diganti secara diam-diam.
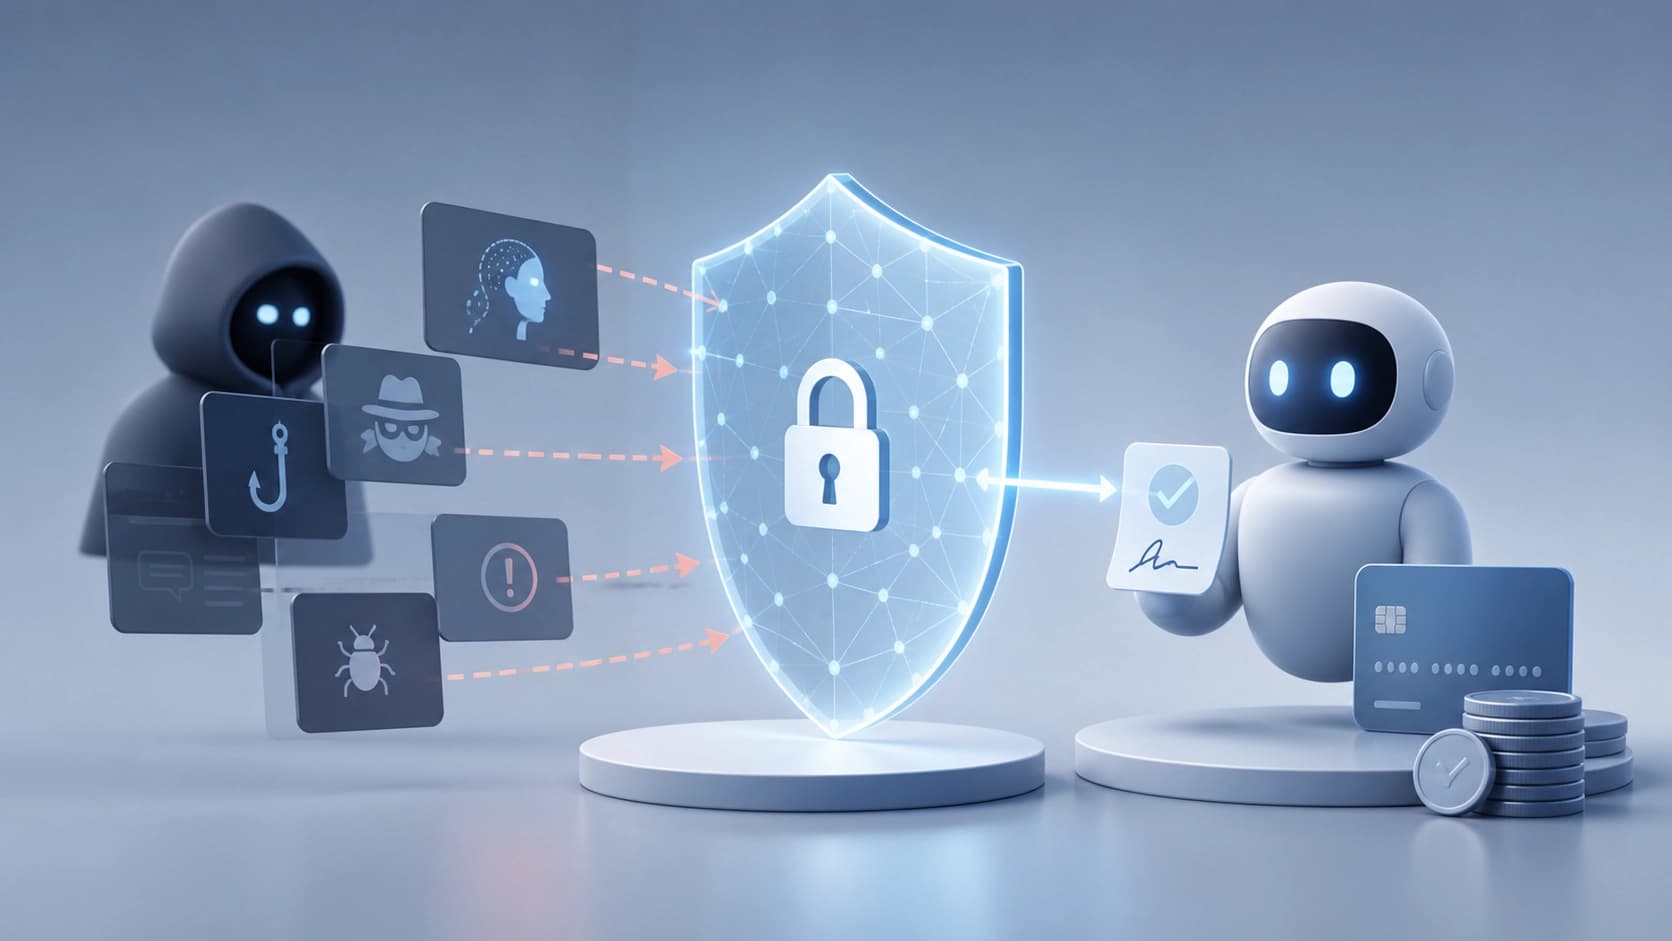
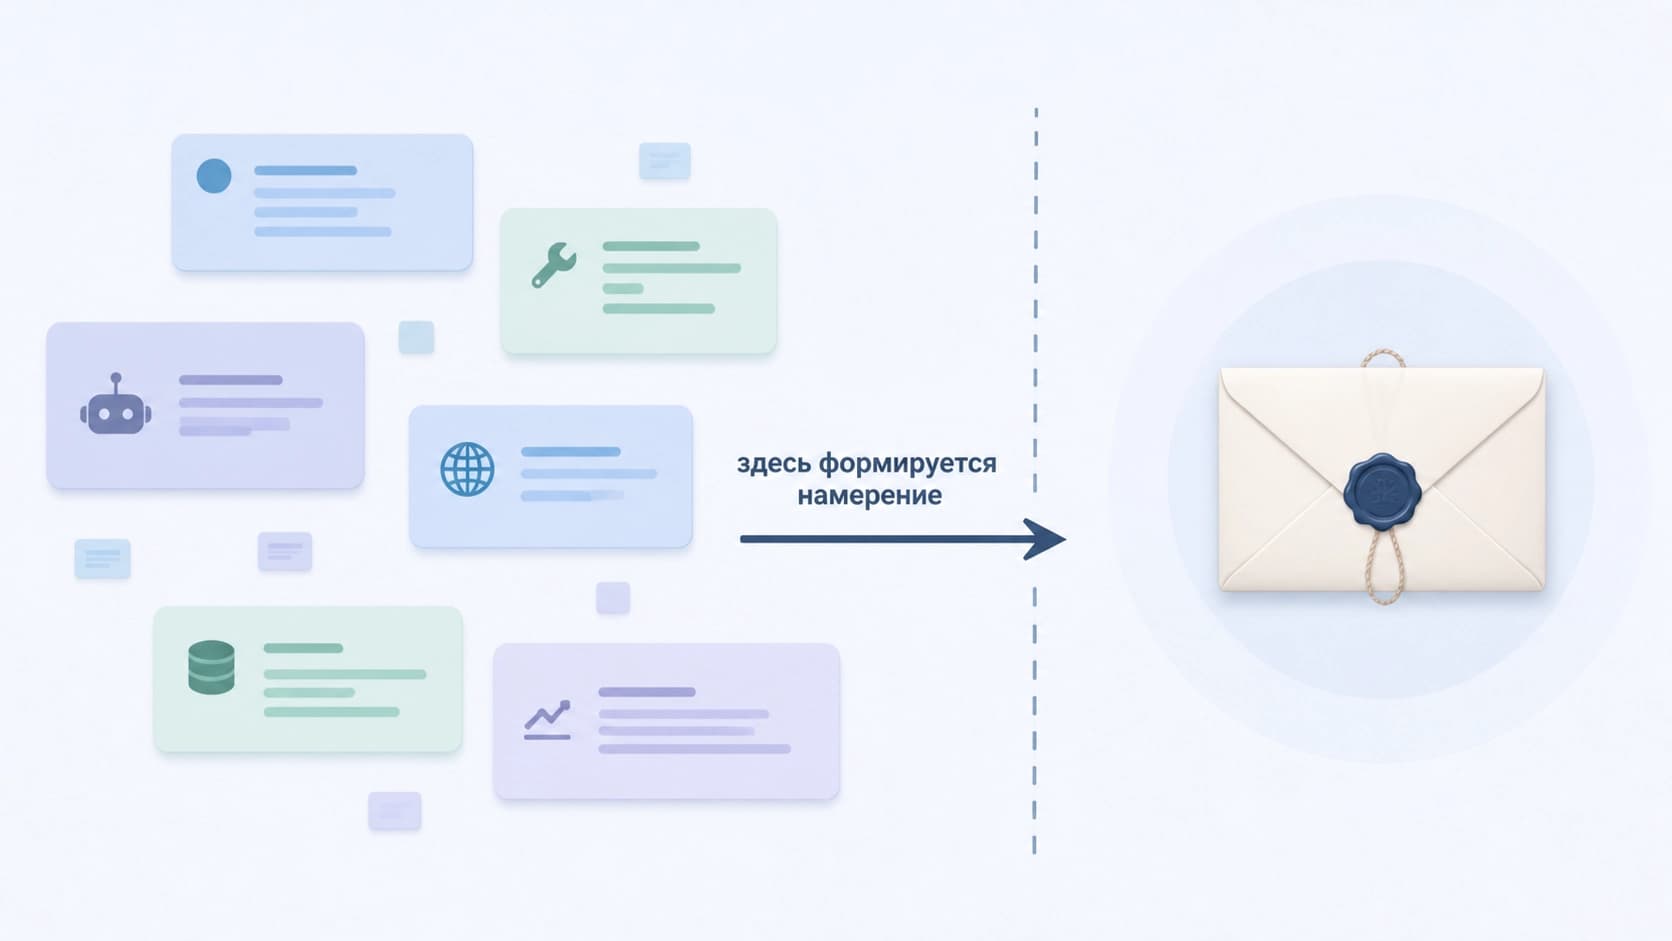
Masalahnya ada pada frasa "setelah ditandatangani". Tanda tangan menjamin bahwa data tidak berubah sejak disahkan, dan tidak mengatakan apa pun tentang bagaimana data itu muncul. Padahal data itu dirakit dari aliran interaksi: pesan antaragen melalui A2A Protocol, pemanggilan alat melalui Model Context Protocol, respons layanan eksternal, isi halaman dan surel. Semua itu berada di luar perlindungan kriptografis. Jika ke dalam konteks sebelum otorisasi disisipkan instruksi asing, tanda tangan akan mengesahkan niat yang sudah terdistorsi — dan tetap sepenuhnya valid.
Dari situlah nama penelitian ini berasal: ancaman hidup bukan di dalam mandat, melainkan "di balik mandat".
Apa yang ditemukan sebelumnya dan mengapa v0.2 menuntut analisis baru
Titik lemah dalam AP2 sudah dicari sebelumnya: pada versi v0.1 dijelaskan serangan replay dan injeksi prompt. Pada v0.2 sebagian masalah itu ditutup — tetapi bersama perbaikan datang kemampuan baru dan asumsi baru tentang penerapan. Setiap kebaruan semacam itu adalah permukaan serangan potensial, dan analisis lama tidak bisa diterapkan secara mekanis pada versi baru.
Inilah yang digarap tim — Avital Aviv, Parth A. Gandh, Ron Bitton, dan Asaf Shabtai. Karya Beyond the Mandate: A Systematic Security Analysis of the Agent Payments Protocol (AP2) dipublikasikan di arXiv pada 24 Agustus 2026 dengan nomor 2608.23858, dalam kategori cs.CR dan cs.AI.
Peran, fase, arsitektur, dan batas kepercayaan
Analisis ini dibangun bukan sebagai perburuan bug individual, melainkan sebagai pemetaan seluruh wilayah. Para penulis mendeskripsikan peran para pelaku, dan siklus hidup transaksi dibagi menjadi lima fase berurutan — dari penetapan tugas hingga penyelesaian pembayaran dan potensi sengketa setelahnya. Secara paralel diidentifikasi lima arsitektur penerapan: semuanya berbeda dalam hal di mana agen ditempatkan, siapa yang menyimpan kunci, dan bagaimana perantara tepercaya ditanamkan dalam skema.
Langkah kuncinya adalah penarikan batas kepercayaan. Dan di sini tampak asimetri utamanya: mandat itu sendiri berada di dalam kontur yang terlindungi, sedangkan seluruh aliran informasi yang membentuknya berada di luar. Segala yang terjadi di antara kedua zona itulah yang menjadi alur utama karya ini.
MAESTRO: aktor, permukaan, tujuan
Bagian formal dibangun di atas MAESTRO — metodologi pemodelan ancaman untuk lingkungan multiagen. Dengannya dideskripsikan empat aktor ancaman, sebelas permukaan serangan, delapan belas kemampuan penyerang, dan enam tujuan yang ingin dicapai penyerang.
Dekomposisi semacam ini diperlukan bukan demi angka yang indah. Ia menunjukkan bahwa penyerang tidak tunggal: bukan hanya pihak jahat eksternal, tetapi juga alat yang terkompromi, penjual yang tidak jujur, layanan palsu. Dan motif mereka berbeda-beda — dari penarikan uang secara langsung hingga pergeseran pilihan secara diam-diam ke arah yang diinginkan.
Katalog berisi 48 ancaman
Hasilnya adalah katalog berisi 48 ancaman, yang dikelompokkan ke dalam lima keluarga serangan. Penilaiannya dilakukan dengan AIVSS — sistem penilaian kerentanan yang diadaptasi untuk kekhususan AI. Delapan ancaman setidaknya pada satu arsitektur mencapai pita High.
Yang menunjukkan banyak hal justru frasa "setidaknya pada satu" itu sendiri. Tingkat risiko bergantung bukan hanya pada kode, tetapi juga pada skema penerapan: apa yang fatal bagi satu varian integrasi bisa jadi hampir tidak berbahaya pada varian lain — dan sebaliknya. Tidak ada jawaban tunggal atas pertanyaan seberapa aman AP2.
Delapan High-risk: uji coba dan demonstrasi
Tidak ada penerapan publik protokol ini pada saat penelitian dilakukan, sehingga para penulis membangun sendiri lingkungan uji — dan mencakup kelima arsitektur di dalamnya. Di atasnya pula dibangun lima demonstrasi proof-of-concept: masing-masing menangani kelompok ancamannya sendiri, dan bersama-sama mencakup kedelapan skenario High-risk beserta langkah mitigasi yang diusulkan.
Ini argumen penting melawan tuduhan "di sini hanya ada teori". Ancaman tidak sekadar didaftar — melainkan direproduksi.
Pemindai yang memahami penerapan
Hasil praktis tersendiri adalah pemindai yang memperhitungkan kekhususan penerapan. Logikanya adalah bahwa yang perlu diperiksa bukan protokol secara umum, melainkan konfigurasi konkret. Pemindai mencocokkan ancaman yang berlaku untuk skema tertentu dengan tiga jenis pemeriksaan: statis, pemeriksaan konsistensi lintas peran, dan uji adversarial.
Pemeriksaan lintas peran sangatlah tepat di sini. Dalam skema multiagen, kesalahan sering kali bersembunyi bukan di dalam komponen individual, melainkan di persimpangan ekspektasi: satu agen yakin bahwa pemeriksaan yang diperlukan sudah dilakukan oleh agen lain.
Apa implikasinya
Kesimpulan utamanya terdengar lebih keras daripada yang diharapkan: tanda tangan mandat yang valid tidak cukup untuk menyatakan bahwa transaksi mencerminkan niat pengguna. Tanda tangan mengonfirmasi integritas, bukan kebermaknaan. Jika konteks sebelum otorisasi telah terkompromi, kriptografi dengan rapi akan mengesahkan kehendak orang lain.
Implikasi praktis bagi mereka yang membangun pembayaran agen:
- Kendalikan konteks masukan, bukan hanya transaksi akhir. Sebagian besar risiko berada sebelum momen penandatanganan.
- Anggap arsitektur sebagai bagian dari model ancaman. Versi protokol yang sama pada skema penerapan berbeda menghasilkan profil risiko yang berbeda.
- Persempit kewenangan agen. Semakin spesifik mandat, semakin kecil kerugian akibat niat yang terdistorsi.
- Periksa persimpangan peran. Di sanalah pemeriksaan paling sering gagal.
Singkatnya
Kriptografi menyelesaikan tepat tugas yang diberikan kepadanya, tidak lebih sedikit pun. AP2 dengan jujur melindungi transaksi dari penggantian setelah penandatanganan; segala yang terjadi sebelumnya tetap menjadi tanggung jawab pengembang. Penelitian dengan 48 ancaman dan delapan skenario High-risk ini bukanlah vonis bagi protokol, melainkan peta wilayah: ia menunjukkan di mana perlindungan yang diberikan tanda tangan berakhir, dan di mana pekerjaan yang tidak akan dilakukan tanda tangan untuk Anda dimulai.