
Agen AI dan perangkat lunak perusahaan: meninjau ulang batas akses dan pengawasan pada 2026
Materi ini membahas cara agen AI otonom diintegrasikan ke dalam proses TI dan keamanan informasi perusahaan serta mengapa hal ini memerlukan penataan ulang hak akses, verifikasi identitas, dan kebijakan kontrol. Pembaca akan memperoleh gambaran yang berimbang tentang alat dan praktik yang membentuk pengelolaan risiko sistem seperti ini pada tahun 2026.
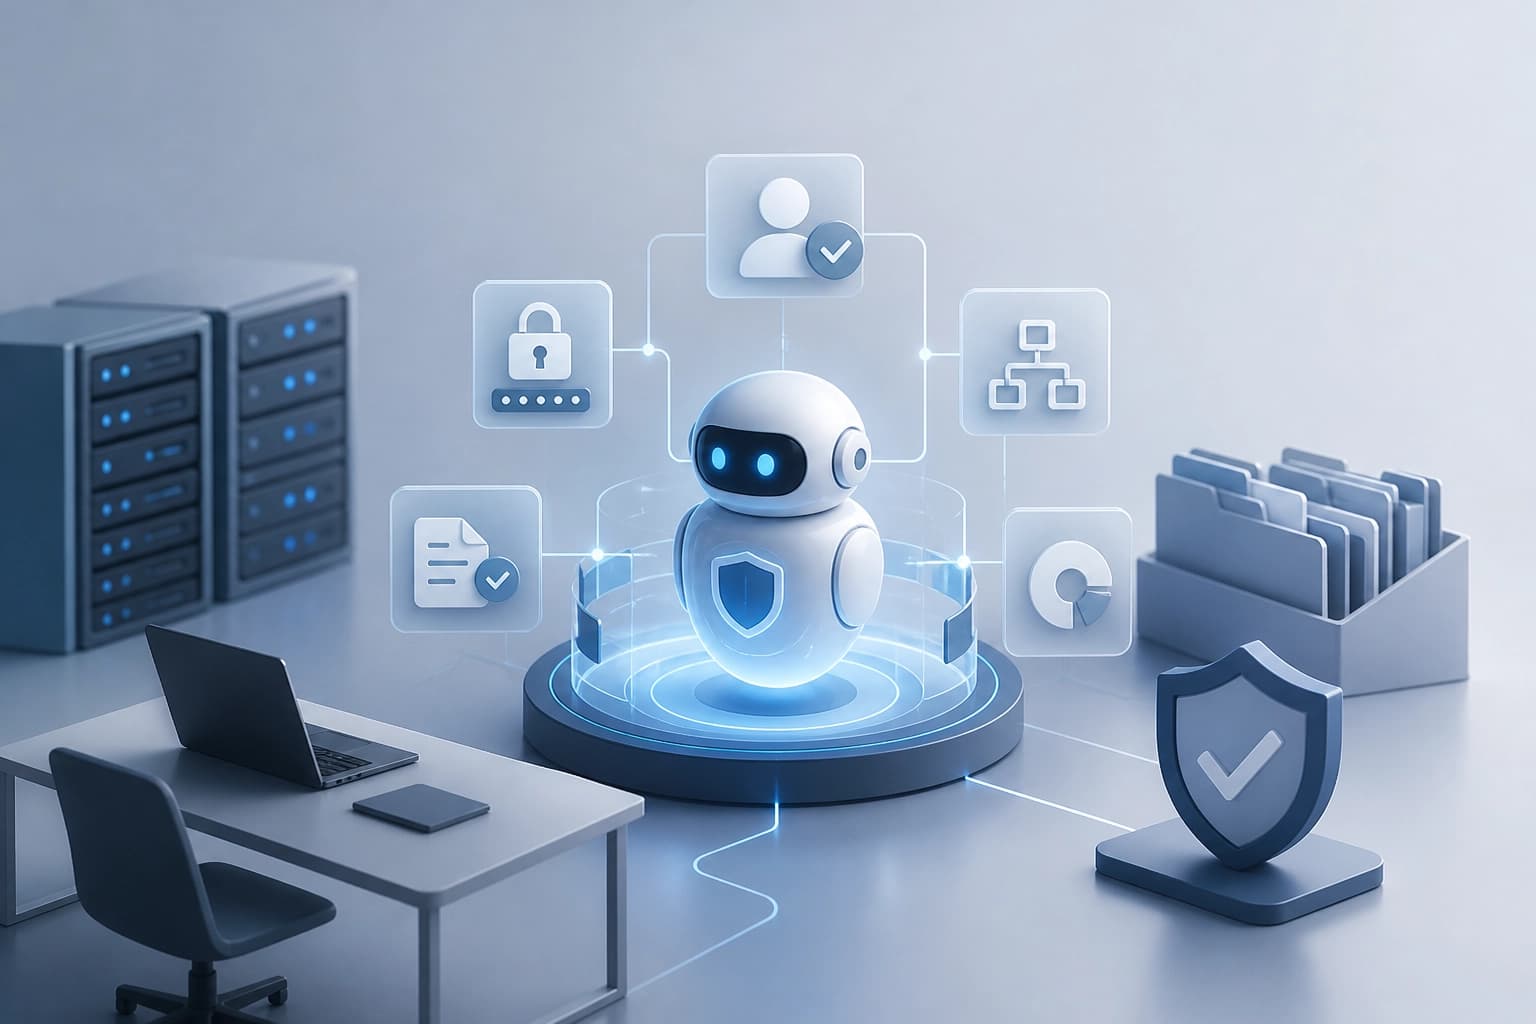
Pada tahun 2026, peninjauan batas akses dan pengawasan berkaitan dengan fitur agen dalam perangkat lunak perusahaan. Agen AI menjalankan alur kerja dan mendapatkan akses ke data. Organisasi memeriksa hak akses, identitas, dan tanggung jawab.
Agen otonom dan data pelanggan
Agen otonom mendapatkan akses ke data pelanggan. Hal ini menjadikan hak akses dan kebijakan tata kelola sebagai bagian dari penerapan.
- Salesforce Agentforce memungkinkan bisnis menerapkan agen AI otonom. Untuk melindungi informasi pelanggan, diperlukan hak akses yang sesuai, kontrol akses data, dan kebijakan tata kelola.
Kriteria praktis: otonomi agen dibatasi oleh hak akses data dan kebijakan tata kelola.
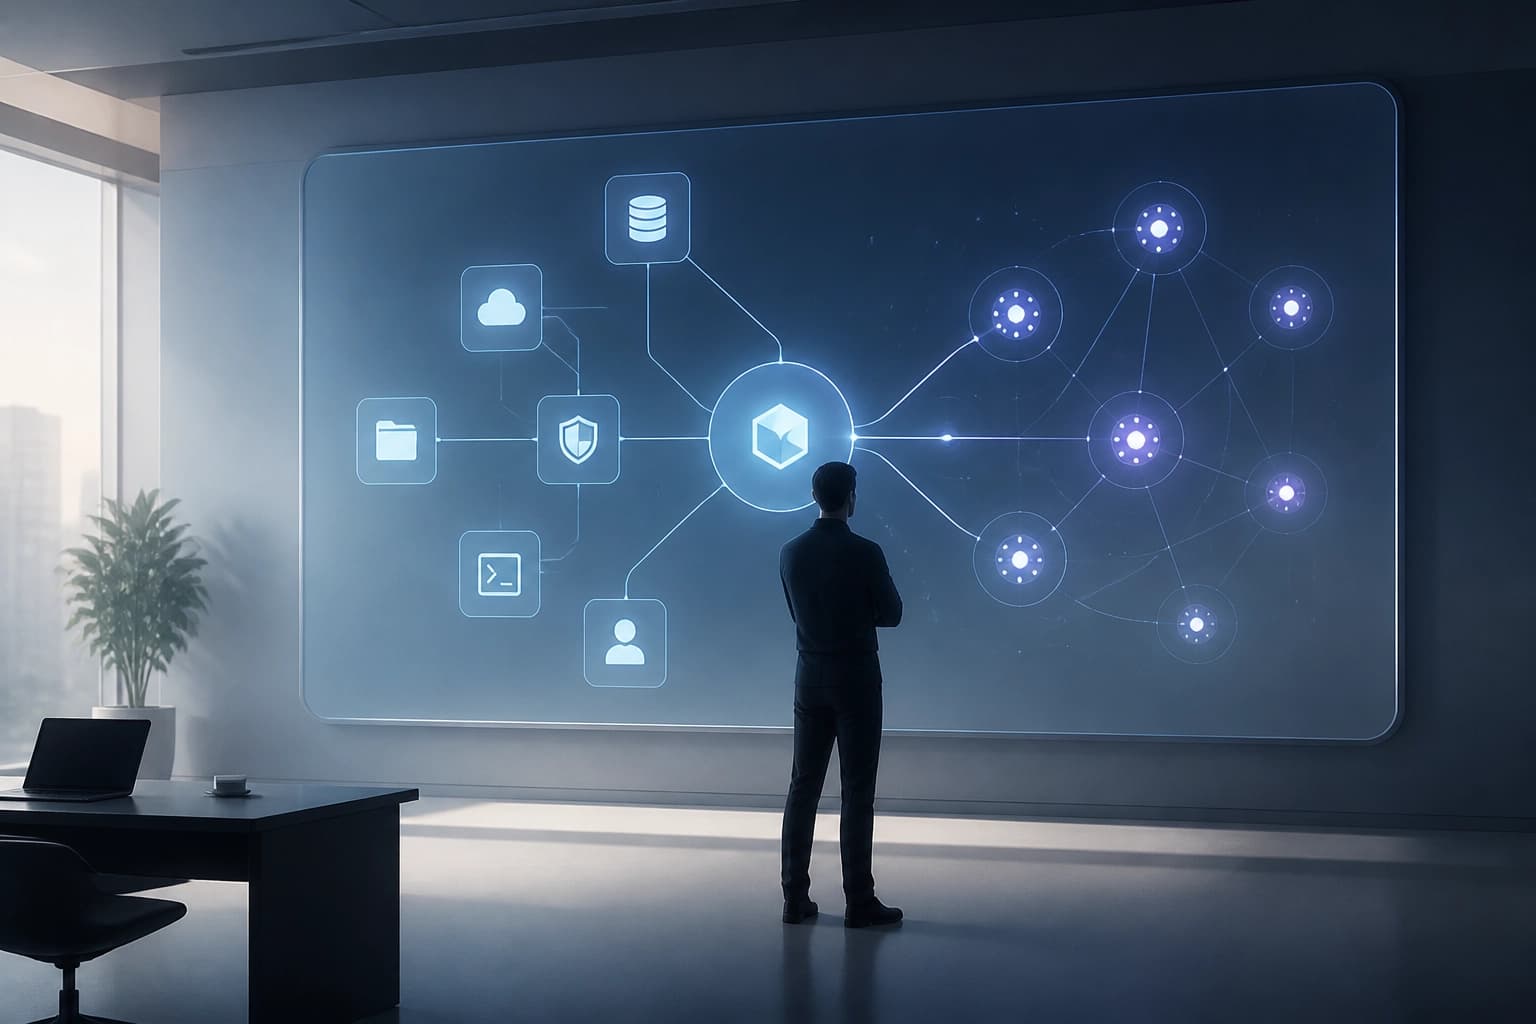
Otomatisasi operasi dan titik persetujuan
Agen mengotomatiskan langkah-langkah dalam TI dan operasi keamanan. Verifikasi identitas dan persetujuan menjadi bagian dari proses.
- ServiceNow AI agents mengotomatiskan alur kerja dalam TI dan operasi keamanan.
- Verifikasi identitas, proses persetujuan, dan penerapan kebijakan menjadi semakin penting.
Kriteria praktis: otomatisasi proses dikaitkan dengan verifikasi identitas, titik persetujuan, dan penerapan kebijakan.
Akses infrastruktur untuk agen AI
Akses infrastruktur menetapkan batas teknis bagi agen. Identitas, izin, dan ketentuan akses bekerja bersama.
| Lapisan | Peran dalam batas akses | Pertanyaan untuk diperiksa |
|---|---|---|
| Microsoft Entra | Mendukung pengelolaan identitas dan akses: autentikasi, izin, dan kebijakan akses bersyarat. | Bagaimana agen mendapatkan akses ke sumber daya perusahaan? |
| AWS IAM | Menetapkan izin terperinci untuk aplikasi dan layanan berbasis AI. | Bagaimana membatasi akses ke sistem dan data sensitif? |
Kriteria praktis: akses agen dijelaskan melalui identitas, izin, dan ketentuan akses. Hak akses terperinci membatasi akses ke sistem dan data sensitif.
Pengawasan risiko dan perilaku
Pengawasan mencakup risiko, perilaku model, dokumentasi, dan tanggung jawab. IBM watsonx.governance membantu mengelola elemen-elemen ini dalam penerapan AI di perusahaan.
- pengelolaan risiko AI;
- pemantauan perilaku model;
- pendokumentasian persyaratan kepatuhan;
- penetapan tanggung jawab.
Kriteria praktis: pemantauan perilaku, dokumentasi kepatuhan, dan penetapan tanggung jawab diperiksa.
Agen dalam operasi keamanan
Agen AI mempercepat investigasi, deteksi, dan respons. Tabel menunjukkan peran alat.
| Alat | Peran dalam operasi keamanan |
|---|---|
| Microsoft Security Copilot | Membantu tim keamanan menyelidiki ancaman, menganalisis insiden, dan mempercepat respons dengan analitik berbasis AI di lingkungan perusahaan. |
| CrowdStrike Charlotte AI | Membantu analis keamanan menyelidiki ancaman, menjalankan alur kerja deteksi, dan merespons insiden, sekaligus mengurangi beban kerja manual. |
| Google Security Operations | Menerapkan AI untuk mendeteksi, menyelidiki, dan merespons ancaman. Membantu mengidentifikasi aktivitas mencurigakan lebih cepat dan memprioritaskan insiden keamanan. |
| Palo Alto Networks Cortex XSIAM | Menggabungkan analitik keamanan dan otomatisasi. Membantu mengorelasikan ancaman, menyelidiki insiden, dan mengoordinasikan tindakan respons dalam operasi keamanan. |
Kriteria praktis: alat dipilih berdasarkan tahapan operasi keamanan yang perlu ditingkatkan. Tahapannya: investigasi, deteksi, penentuan prioritas, dan koordinasi respons.
Pertanyaan yang sering ditanyakan
Bahan terkait
Semua bahan
Dari Peringatan Rutin ke Penilaian: Subir Sangal dari Eagle Information Systems tentang Peran AI dalam Operasi SOC
Pimpinan Eagle Information Systems menjelaskan bagaimana pertumbuhan sistem yang terhubung dan berbasis cloud meningkatkan volume peristiwa keamanan, serta mengapa SOC perlu memperkuat otomatisasi. Artikel ini membantu memahami di mana AI dapat meringankan beban analis, dan di mana pengawasan manusia, proses, serta penilaian risiko untuk bisnis kecil dan menengah tetap diperlukan.
14 November 2026
Ketahanan detektor terhadap teks buatan mesin yang diparafrasekan: temuan pengujian
Artikel ini merangkum hasil pengujian alat yang menulis ulang teks hasil generasi agar terdengar lebih alami. Setelah diproses, kemungkinan terdeteksi menurun secara signifikan, sementara positif palsu yang masih muncul membuat hasil detektor tidak dapat dianggap sebagai bukti.
13 November 2026
COPEX membantu membedakan kerentanan model dari kelemahan infrastruktur MCP
Benchmark terkontrol ini menetapkan kerangka kerja agen dan hanya menilai pemilihan alat oleh model bahasa dalam 125 skenario serangan melalui empat kanal MCP. Dalam 3.375 uji coba pada sembilan model, rata-rata tingkat keberhasilan serangan mencapai 64,4%, sementara pemeriksaan bersama terhadap input dan konteks menurunkannya hampir separuh.
12 November 2026