Pourquoi WhatsApp s'attaque à nouveau à la sécurité
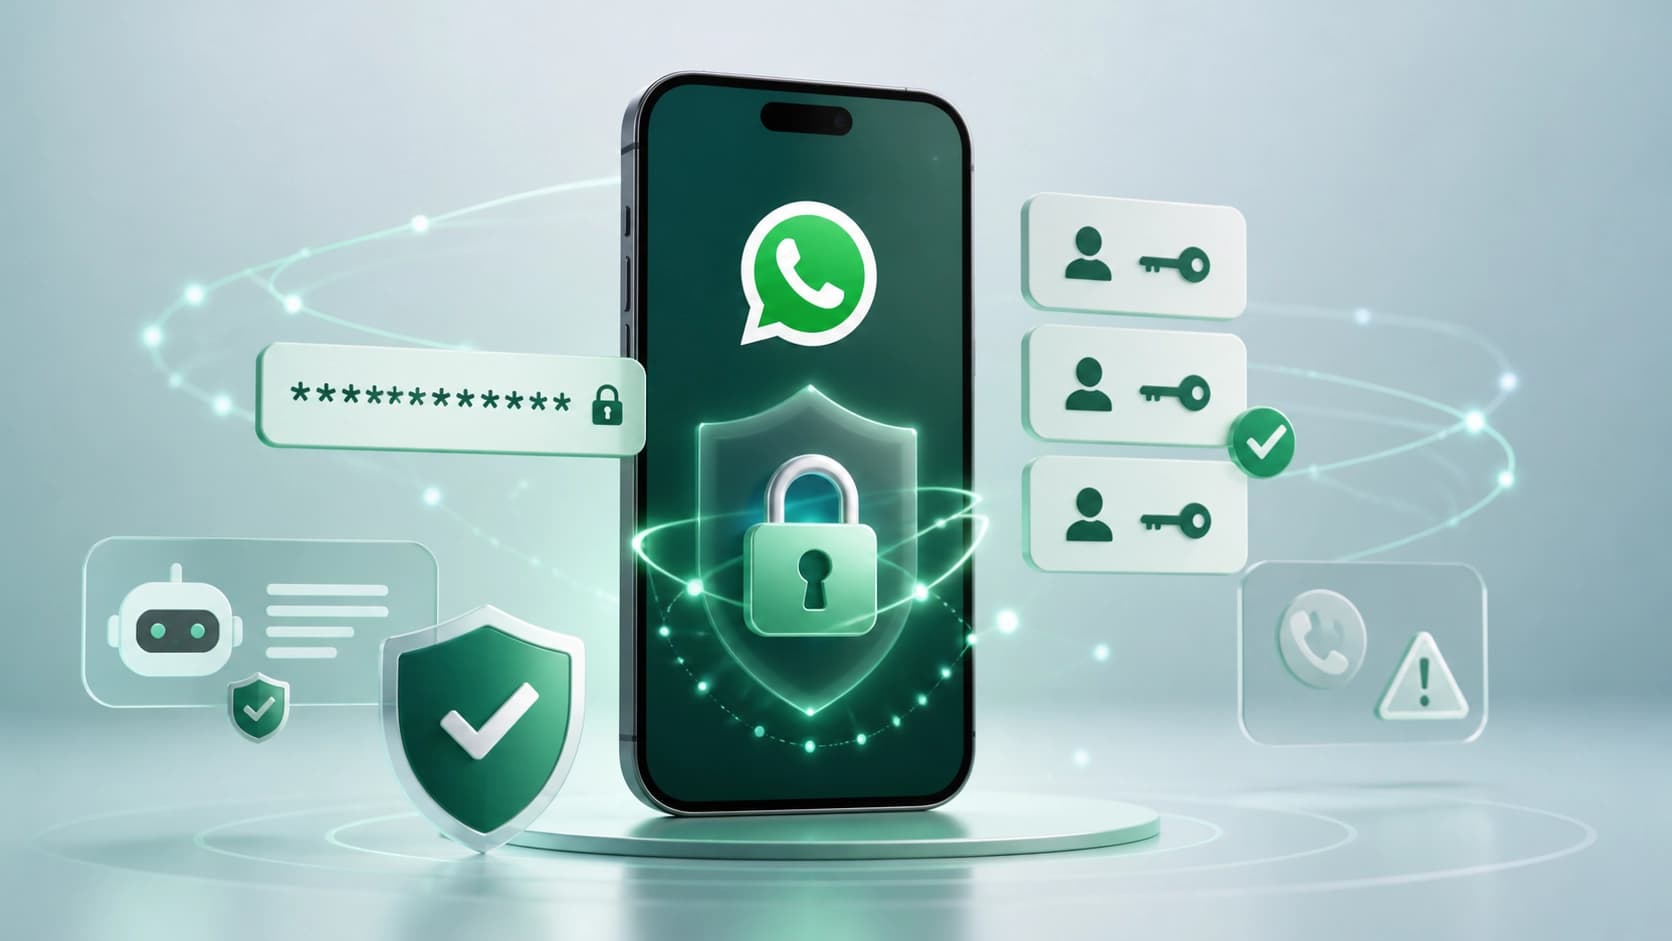
Le piratage d'un compte de messagerie est l'une des formes de fraude les plus désagréables : la personne perd non seulement l'accès à ses conversations, mais aussi, en pratique, son identité numérique, et ses contacts reçoivent des messages demandant de l'argent en son nom. WhatsApp a décidé de ne pas se contenter d'un énième avertissement et a remanié plusieurs mécanismes de protection à la fois — de la méthode de confirmation de connexion à l'analyse des appels et messages entrants.
La logique générale des changements est simple : au lieu de faire entièrement reposer la responsabilité sur la vigilance de l'utilisateur, la plateforme commence elle-même à signaler qu'une situation semble suspecte.
Vérification en deux étapes : un vrai mot de passe à la place d'un code PIN court
Aujourd'hui, la protection supplémentaire à la connexion repose sur un code PIN à six chiffres. C'est mieux que rien, mais ce code a un point faible : il est court, facile à deviner par force brute, et il ne protège presque pas si un fraudeur a déjà extorqué à la personne le code de confirmation par SMS et tente de s'installer dans le compte.
Après la mise à jour, les utilisateurs pourront remplacer le PIN par un mot de passe plus long — avec des lettres, des chiffres et des caractères spéciaux. L'idée est de créer une seconde barrière au cas où la première serait déjà franchie : même en obtenant l'accès au code de connexion, l'attaquant se heurtera à une protection supplémentaire qui ne se devine pas en quelques minutes.
Ce que cela change en pratique
- Le piratage par force brute devient nettement plus coûteux en temps — donc moins rentable.
- L'ingénierie sociale du type « dictez-moi le code reçu par SMS » ne suffit plus à elle seule : il faut aussi le mot de passe, que le fraudeur ne possède pas.
- Cela incite enfin à se doter d'un gestionnaire de mots de passe — peu de gens sont prêts à retenir une longue chaîne de caractères.
Passkey : on peut désormais en associer plusieurs
Autre axe de travail : le passage à des méthodes de connexion sans mot de passe. Les utilisateurs, sur Android comme sur iOS, pourront associer non pas une, mais plusieurs passkeys à leur compte. La technologie elle-même s'appuie sur ce que l'appareil possède déjà : la reconnaissance faciale, le lecteur d'empreintes ou le verrouillage de l'écran.
Selon la plateforme, plus d'un million de personnes dans le monde utilisent déjà ce mode de connexion. La logique de plusieurs clés est simple : l'une est liée au téléphone, la seconde à une tablette ou à un appareil de secours. Si l'appareil est perdu, cassé ou parti en réparation, l'accès ne disparaît pas avec lui.
Android indiquera qui vous appelle
Un volet distinct des changements concerne les appels. Sur Android, la messagerie commencera à afficher davantage de contexte sur l'appelant d'un numéro inconnu : par exemple, si la personne appelle depuis un autre pays ou si elle fait partie du même groupe que vous.
C'est un détail qui comble un scénario très fréquent : le fraudeur se présente comme le service d'assistance ou un « collègue de travail », et la victime ne peut pas vérifier rapidement s'ils ont le moindre point commun. Les groupes communs et la géographie sont des signaux grossiers, mais utiles.
L'IA contre les messages frauduleux
L'entreprise Meta teste dans la messagerie une fonction Scam Alert, fondée sur l'intelligence artificielle. Elle est capable d'examiner les messages provenant de contacts inconnus et d'y rechercher les signes caractéristiques d'une arnaque.
Un détail important : la vérification se fait directement sur l'appareil de l'utilisateur, et non sur les serveurs. Si le système repère quelque chose de suspect, il ne se contente pas d'afficher un avertissement, mais propose aussi des actions concrètes : bloquer la conversation ou envoyer un signalement.
Auparavant, l'application avait déjà introduit des avertissements concernant les demandes suspectes de liaison d'appareil — précisément le scénario où un fraudeur tente de connecter le compte d'autrui à son propre appareil.
Un changement d'approche — et ce que vous devez faire
Le principal point à retenir : la lutte contre la fraude passe du niveau « l'utilisateur doit être vigilant » au niveau « la plateforme avertit et vérifie elle-même ». C'est un revirement judicieux. Les gens sont fatigués, distraits, lisent leurs messages en marchant — et c'est précisément à ce moment-là qu'ils se font piéger.
Mais aucun filtre automatique ne remplace les habitudes de base. Le plus fiable reste toujours :
- ne transmettre à personne les codes de connexion et de confirmation, quelle que soit « l'appartenance » qu'on leur prête selon la légende ;
- se méfier si un inconnu presse, joue sur les émotions ou demande de cliquer sur un lien ;
- activer la vérification en deux étapes et, dès que l'option sera disponible, choisir un mot de passe long plutôt qu'un PIN à six chiffres ;
- ajouter une seconde passkey sur un appareil de secours, pour ne pas dépendre d'un seul appareil.
Les améliorations techniques bouchent une partie des failles, mais le dernier pas — consentir à une action suspecte — c'est toujours vous qui le faites. C'est pourquoi il vaut la peine de consacrer dix minutes aux réglages maintenant, plutôt que de régler plus tard le problème d'un compte piraté.