
Claude Code et MCP : où vit la configuration, comment ajouter un serveur, et comment corriger les erreurs
Nous déterminons quel fichier Claude Code utilise pour stocker les paramètres MCP pour le bureau et CLI, comment configurer le serveur manuellement ou via une commande, et que faire si les outils ne sont pas visibles après un redémarrage.
Qu'est-ce que le MCP et pourquoi le connecter au Code Claude
Claude Code peut travailler non seulement avec ses fonctionnalités intégrées, mais aussi avec des outils externes via le protocole MCP. Cela vous permet d'exécuter l'analyse de site Web, le travail de conception, les vérifications de sécurité, et beaucoup plus directement à partir du chat.
Pour faire fonctionner un serveur, vous devez décrire une fois comment le lancer : quelle commande est utilisée, quels arguments sont passés et quelles clés d'accès sont nécessaires. Le défi principal est que la configuration vit dans différents endroits selon la version que vous utilisez.
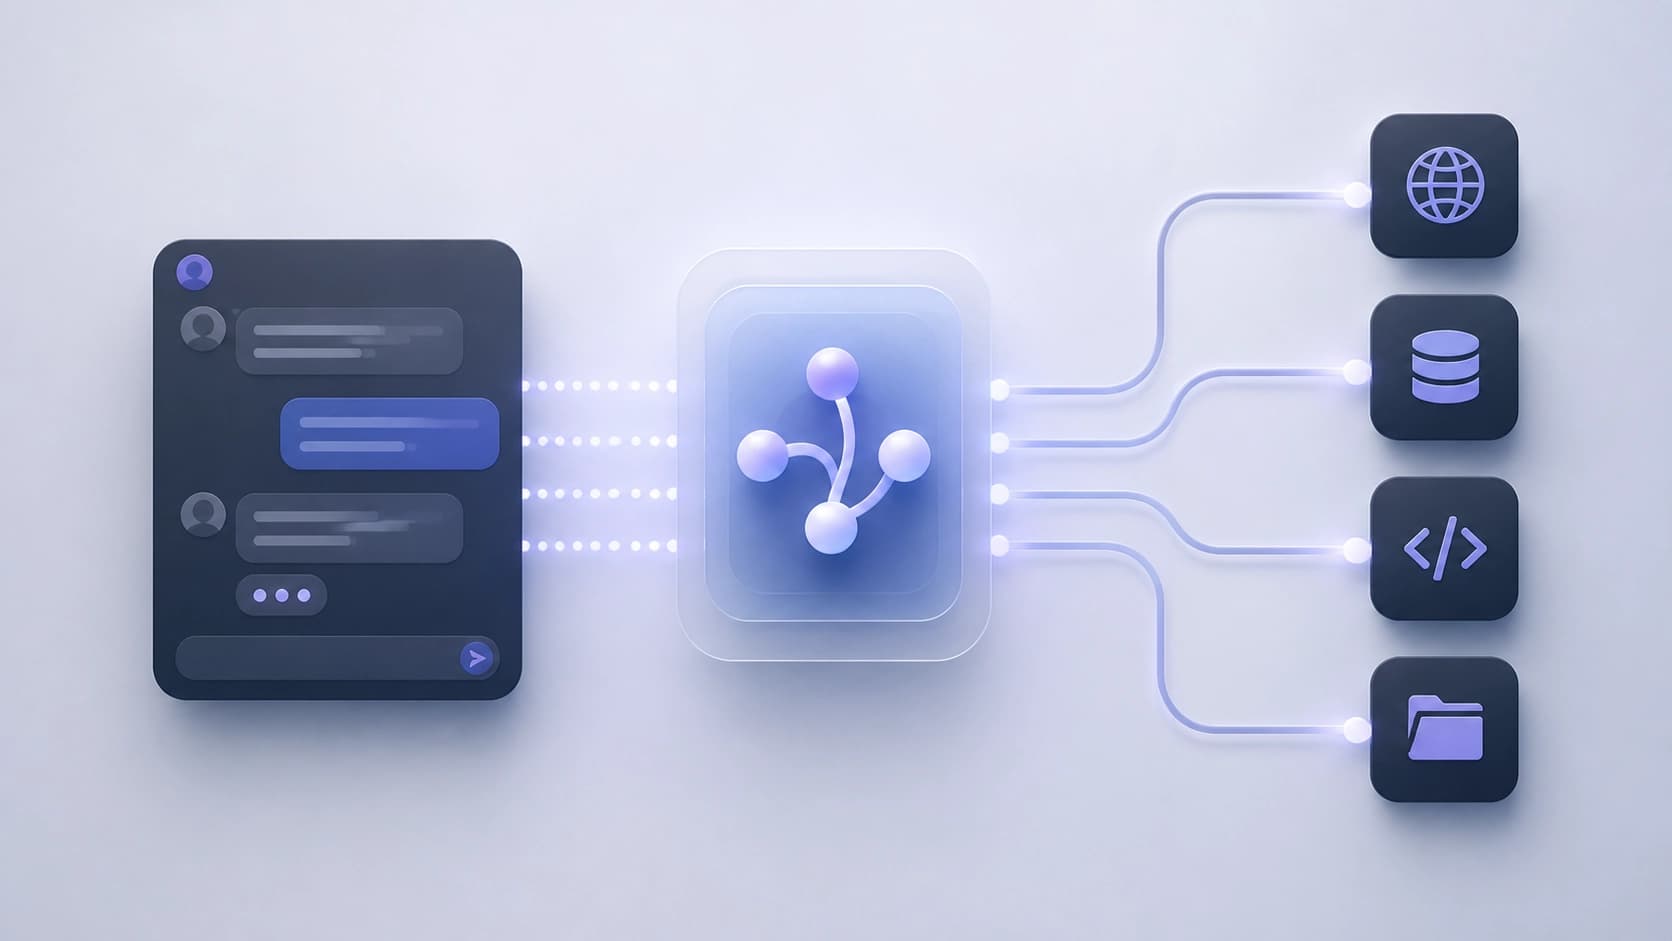
Configuration dans l'application de bureau
Si vous utilisez la version de bureau, le fichier de paramètres est situé à C:\Users\Boss\AppData\Roaming\Claude\claude_desktop_config. Le fichier n'a pas d'extension, bien que ce soit en fait simple JSON. Le moyen le plus rapide pour l'ouvrir est via le %APPDATA%\Claude variable — c'est là que claude_desktop_config.json Des vies.
La structure est simple: mcpServers clé, à l'intérieur — le nom du serveur, et sous cela — command, argset env.
json { "mcpServeurs": { "nom du serveur": { "commande": "commande", "args": ["arguments"], "env": { "API KEY": "votre clé" } } }
Par exemple, pour firecrawl (analyse du site web) vous devez exécuter npx -y firecrawl-mcp et de passer le FIRECRAWL_API_KEY La clé. Pour Pencil (design) — spécifier le chemin complet vers le fichier exe et le --app desktop C'est un argument. Dans le même fichier, vous pouvez également ajouter, par exemple, Burp Suite pour les tâches de sécurité.
Après avoir enregistré la configuration, assurez-vous de fermer complètement l'application — non seulement la minimiser, mais en fait quitter via le plateau. Au prochain lancement, une icône de marteau avec le nombre d'outils disponibles apparaîtra au bas d'un nouveau chat. Si cela n'arrive pas, cherchez une erreur dans le JSON.
Configuration des serveurs pour la version CLI
La version terminal de Claude Code ignore la configuration du bureau. Mettre n'importe quoi est inutile — le fichier est silencieusement ignoré. Au lieu de cela, le fichier C:\Users\USERNAME\.claude.json dans le répertoire d'accueil est utilisé. Remarque : c'est un fichier, pas un .claude dossier. La différence est un point, et il est facile de manquer.
Vous pouvez ajouter un serveur de deux façons. La première est via une commande terminal : claude mcp add firecrawl --scope user -- npx -y firecrawl-mcp. La seconde consiste à modifier manuellement .claude.json. Si le fichier n'existe pas encore, créez-le. Si vous avez besoin de passer une clé via une variable d'environnement, il est plus pratique de modifier le fichier à la main — la ligne de commande n'est pas bien adaptée pour cela.
Pour un projet spécifique, afin d'éviter de transporter des paramètres sur tous les projets à la fois, .mcp.json est créé dans la racine. Ce fichier peut être engagé à git si toute l'équipe utilise les mêmes serveurs. Ajouter comme ceci : claude mcp add firecrawl --scope project -- npx -y firecrawl-mcp
Comment vérifier et gérer les serveurs
À l'intérieur d'une session, la façon la plus simple de vérifier l'état est via le /mcp commande — il liste tous les serveurs et montre ceux qui sont en cours d'exécution. Pour le terminal, il y a des commandes séparées :
claude mcp list— tous les serveurs et leurs statuts;claude mcp get firecrawl— les détails d'un serveur spécifique;claude mcp remove firecrawl --scope user— supprimer un serveur.
Erreurs courantes et comment les corriger
Le plus souvent, un serveur n'apparaît pas dû à des erreurs dans le JSON. Une virgule qui suit à la fin d'un bloc, une virgule manquante entre serveurs, des crochets non appariés — tous ces éléments font que le fichier est silencieusement ignoré sans avertissement. Vérifiez la syntaxe avant de redémarrer l'application.
Si vous voyez npx: command not found lors du démarrage d'un serveur, Node.js n'est pas installé ou n'est pas ajouté à PATH. Installez Node.js, redémarrez le terminal et assurez-vous node --version et npx --version version sortie.
Sur Windows, il est également important d'écrire correctement des chemins avec des espaces. Par exemple, C:\Program Files\... dans JSON a besoin d'être échappé avec de doubles contrecoups: "C:\\Program Files\\Pencil\\resources\\...". Sinon, l'application ne trouvera pas le fichier.
Foire aux questions
Matériaux connexes
Tous matériaux
La validation des candidats coûte plus cher que leur génération : des leurres contre la recherche de vulnérabilités par les LLM
Cette étude analyse l’asymétrie des coûts de la recherche agentique de défauts : la génération de variantes est peu coûteuse, tandis que leur confirmation au moyen d’une analyse d’accessibilité, de l’exécution et d’un PoC mobilise l’essentiel du budget ; la vérification peut donc devenir une cible de défense à part entière. RedHerring, qui propose des leurres adaptés au dépôt et assortis d’un certificat secret, a réduit de 38,7 à 60,4 % le nombre de véritables vulnérabilités détectées, à coût égal, dans 33 projets OSS-Fuzz ; même après avoir averti l’agent, la baisse restait de 37,2 %.
9 novembre 2026
Les contraintes numériques et les techniques de correction déterminent la préservation des caractéristiques de la hiérarchie hyperbolique
Cette étude analyse comment la satisfaisabilité de la contrainte sur la variété, la précision arithmétique et la normalisation restreignent les états accessibles et influent ainsi sur les indices de structure apprise qui subsistent dans le modèle. Il en ressort qu’un checkpoint plat sauvegardé ne saurait être considéré comme une preuve d’une géométrie défaillante sans prise en compte distincte des contraintes numériques et des corrections.
7 novembre 2026
Modèle du monde pour les agents basés sur des LLM fermés : correction aux points de risque
PAWM est proposé comme un prédicteur externe qui ne reproduit pas l’observation étape par étape, mais s’active en cas d’échec probable et détourne l’agent d’une action erronée. Après un SFT sur des scénarios synthétiques et un co-entraînement GRPO, la méthode a enregistré des gains de 24,3 % sur ScienceWorld et de 7,7 % sur WebArena-Lite pour Claude Sonnet 4.5.
4 novembre 2026