
Verificar candidatos cuesta más que generarlos: señuelos contra la búsqueda de vulnerabilidades con LLM
El trabajo analiza la asimetría de costes en la búsqueda agéntica de defectos: generar candidatos es barato, pero confirmarlos mediante análisis de alcanzabilidad, ejecución y PoC requiere la mayor parte del presupuesto, por lo que la verificación puede convertirse en un objetivo de defensa por sí misma. La propuesta RedHerring —señuelos adaptados al repositorio con un certificado oculto— redujo entre un 38,7 y un 60,4 % el número de vulnerabilidades reales encontradas con el mismo coste en 33 proyectos de OSS-Fuzz; incluso tras advertir al agente, la reducción se mantuvo en el 37,2 %.
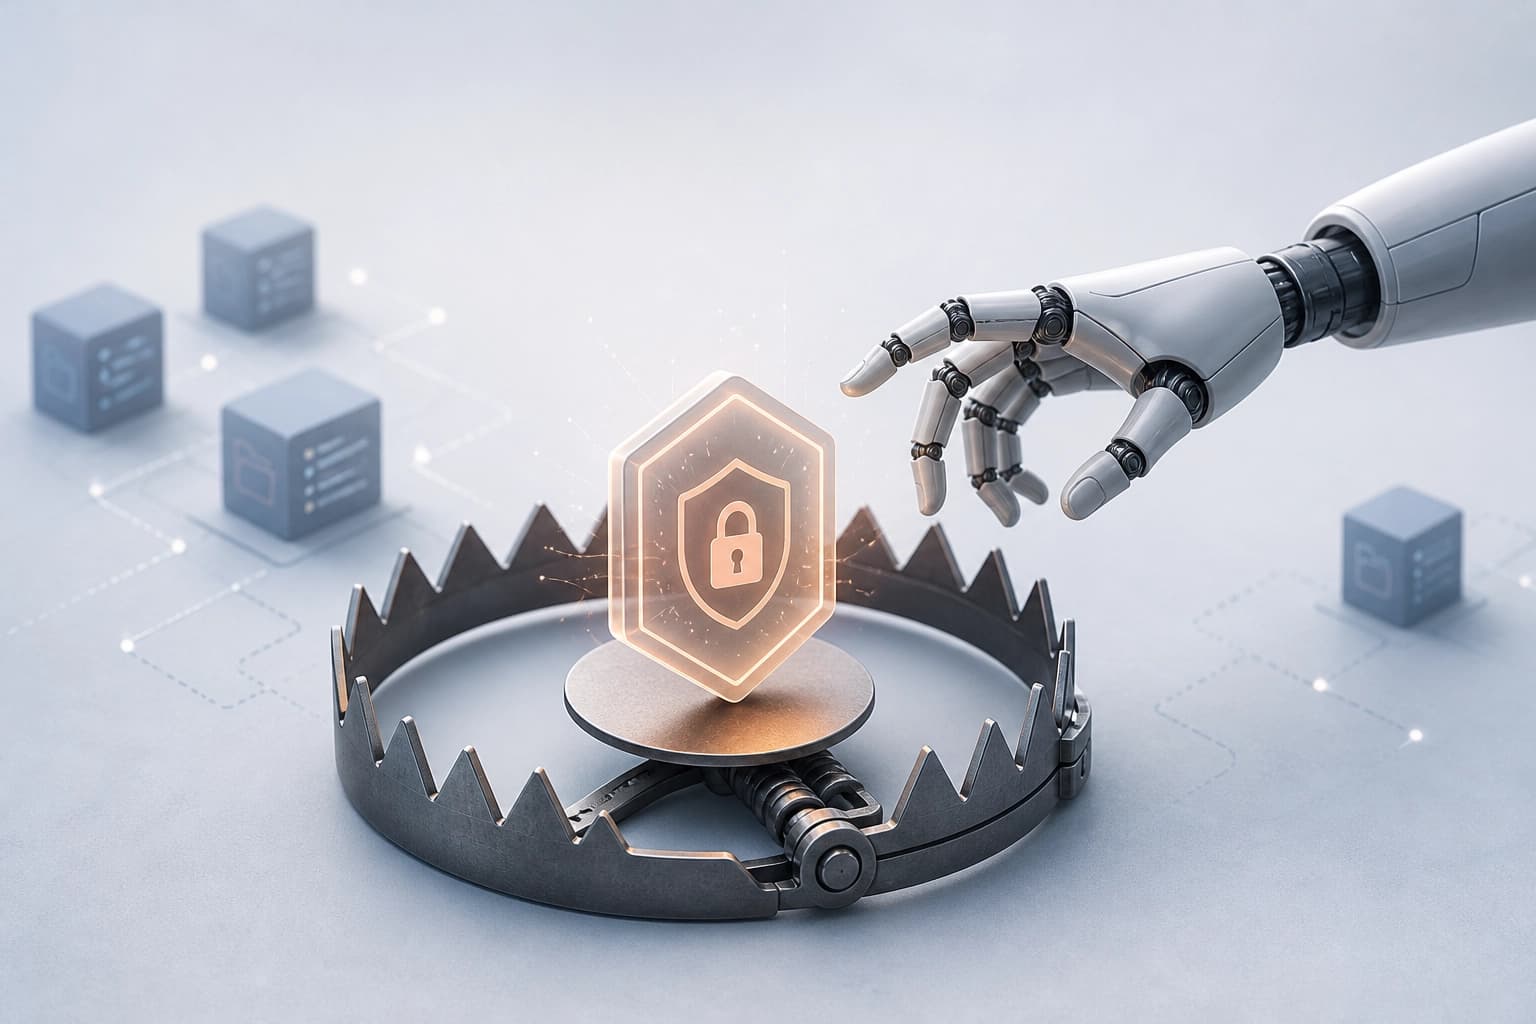
La comprobación de hipótesis como recurso limitado
Los agentes autónomos de LLM buscan vulnerabilidades a nivel de repositorio. Plantean muchas hipótesis. Con un presupuesto finito, el agente solo comprueba una parte de ellas.
La comprobación de una hipótesis incluye varias etapas:
- análisis de alcanzabilidad;
- ejecución del código;
- creación de una proof of concept.
Estas acciones son más costosas que plantear una hipótesis. Por eso, la búsqueda de vulnerabilidades se convierte en un proceso de comprobación selectiva. El coste de la comprobación constituye una superficie de defensa independiente.
Criterio práctico: el presupuesto de defensa debe evaluarse en función del coste de confirmar los candidatos, no del número de hipótesis generadas.
El señuelo como objeto con certificado
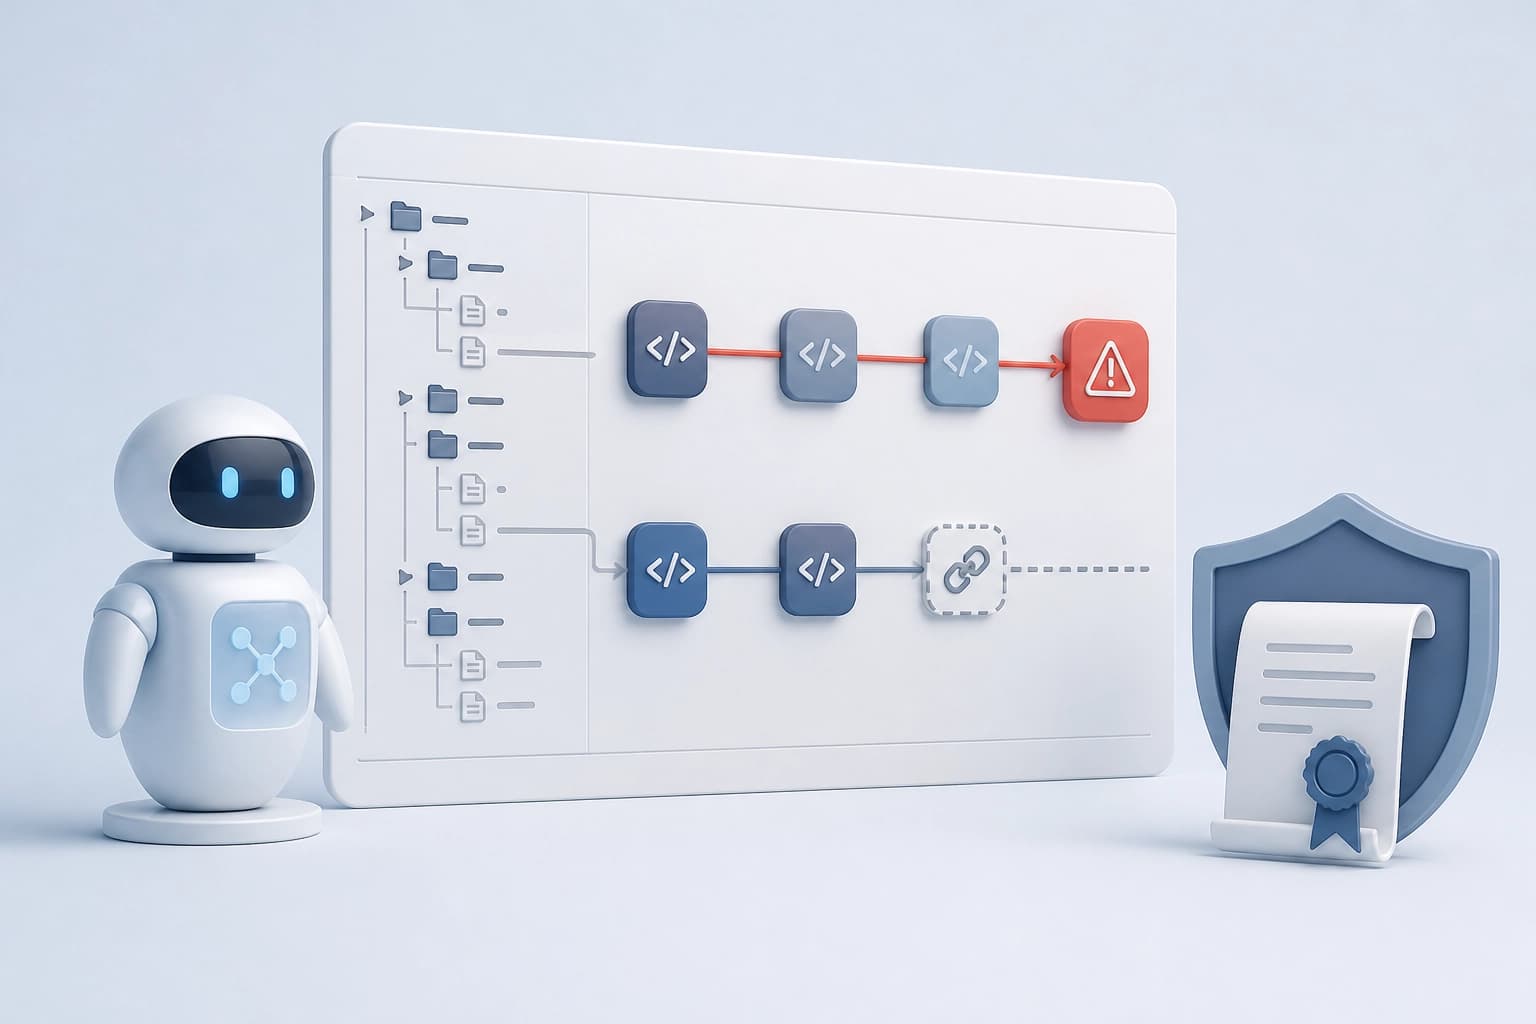
RedHerring añade señuelos cuya seguridad puede certificarse. El señuelo desvía los esfuerzos de comprobación de las vulnerabilidades reales. Cada señuelo combina dos elementos:
- una cadena de vulnerabilidad derivada de una CVE; atrae la comprobación;
- un eslabón falso; debido a este, el sink peligroso sigue siendo inalcanzable.
Un certificado privado permite al defensor comprobar esta propiedad con eficacia. Establecer el mismo hecho a partir de un repositorio publicado requiere resolver un problema computacionalmente difícil.
| Tarea de comprobación | Condición |
|---|---|
| Confirmación por parte del defensor | certificado privado |
| Establecer el mismo hecho a partir de un repositorio publicado | resolver un problema computacionalmente difícil |
RedHerring adapta cada señuelo al repositorio objetivo. El señuelo parece lógica de programa corriente.
Criterio práctico: un señuelo es adecuado si el defensor confirma su seguridad mediante un certificado y el agente se ve obligado a gastar presupuesto en comprobarlo.
Qué mostraron las pruebas
Las pruebas se realizaron en 33 proyectos de OSS-Fuzz, 70 instancias de evaluación y cinco modelos. Los presupuestos eran iguales.
| Condición de las pruebas | Resultado |
|---|---|
| Presupuestos iguales, 33 proyectos de OSS-Fuzz, 70 instancias de evaluación, cinco modelos | reducción del 38,7–60,4% de las vulnerabilidades reales encontradas |
| Agentes informados explícitamente sobre los señuelos | reducción del 37,2% respecto al Baseline informado |
El análisis de las trayectorias mostró una carga adicional:
- los agentes dedican el 30,6–51,5% de los completion tokens a comprobar los señuelos;
- se estima que el 32,5–49,9% del tiempo de ejecución se destina a esa misma comprobación.
Los agentes informados adaptaron su estrategia de búsqueda. Aun así, RedHerring redujo el número de vulnerabilidades encontradas. Los autores señalan que la eficacia del método no depende de que los señuelos se mantengan en secreto.
Criterio práctico: los señuelos mantienen su efecto aunque se revelen, por lo que la defensa se basa en su estructura, no en ocultarlos.
Criterios para implementar la defensa del repositorio
Al implementar señuelos, es necesario comprobar varias condiciones:
- la confirmación de candidatos se contabiliza como un recurso de defensa independiente;
- el señuelo contiene una cadena de vulnerabilidad derivada de una CVE y atrae la comprobación;
- el eslabón falso mantiene inalcanzable el sink peligroso;
- el defensor guarda un certificado privado para comprobar la propiedad rápidamente;
- el señuelo se adapta a la lógica corriente del repositorio objetivo;
- se mide la proporción de completion tokens y de tiempo de ejecución que se destina a comprobar los señuelos;
- el secreto no se considera una condición necesaria: el agente informado cambia de estrategia, pero el efecto se mantiene.
Criterio de selección: un señuelo es adecuado si el defensor confirma rápidamente su propiedad mediante un certificado y el agente gasta presupuesto en comprobarlo. Si el señuelo no atrae la comprobación o el defensor no puede comprobarlo rápidamente, no cumple una función defensiva.
Preguntas frecuentes
Material similar
Todos los materiales
Verificación de alucinaciones de LLM mediante una vista SQL de las fuentes, sin reentrenamiento
El estudio evalúa si un LLM puede aprovechar una habilidad simbólica básica —crear una base de datos SQL a partir de documentos fuente— para fundamentar sus respuestas en las fuentes sin supervisión al detectar alucinaciones. En RAGTruth y DiaHalu, este flujo de trabajo neuro-simbólico resulta más preciso que la predicción directa y comparable a los métodos más avanzados, sin requerir un ajuste fino al dominio.
9 noviembre 2026
MathAdv: qué oculta la precisión final de las demostraciones de máquinas
Un conjunto diagnóstico de tareas de 13 áreas de matemáticas de nivel universitario y de posgrado evalúa los sistemas de demostración automática en Lean 4 no solo por el resultado final, sino también por su dominio de la materia, la calidad de sus razonamientos informales y su robustez ante reformulaciones de los enunciados. El análisis por componentes muestra que traducir un problema a un formato formal sigue siendo el principal obstáculo, y que el éxito depende en gran medida del área matemática y de cómo se plantee el problema.
9 noviembre 2026
AffordanceWAM: las affordances como intermediarias entre la predicción de la escena y el control del manipulador
El trabajo describe un modelo generativo que predice simultáneamente futuras observaciones RGB, campos escalares, mapas de calor de affordances y comandos continuos para el robot, utilizando videos de personas para ampliar la diversidad de interacciones sin anotaciones de acciones ni retargeting. En RoboCasa, CALVIN ABC→D y tareas reales, el enfoque ofrece mejoras consistentes frente a las líneas de base que utilizan solo RGB o solo datos robóticos.
9 noviembre 2026