কেন WhatsApp আবার নিরাপত্তা নিয়ে নামল
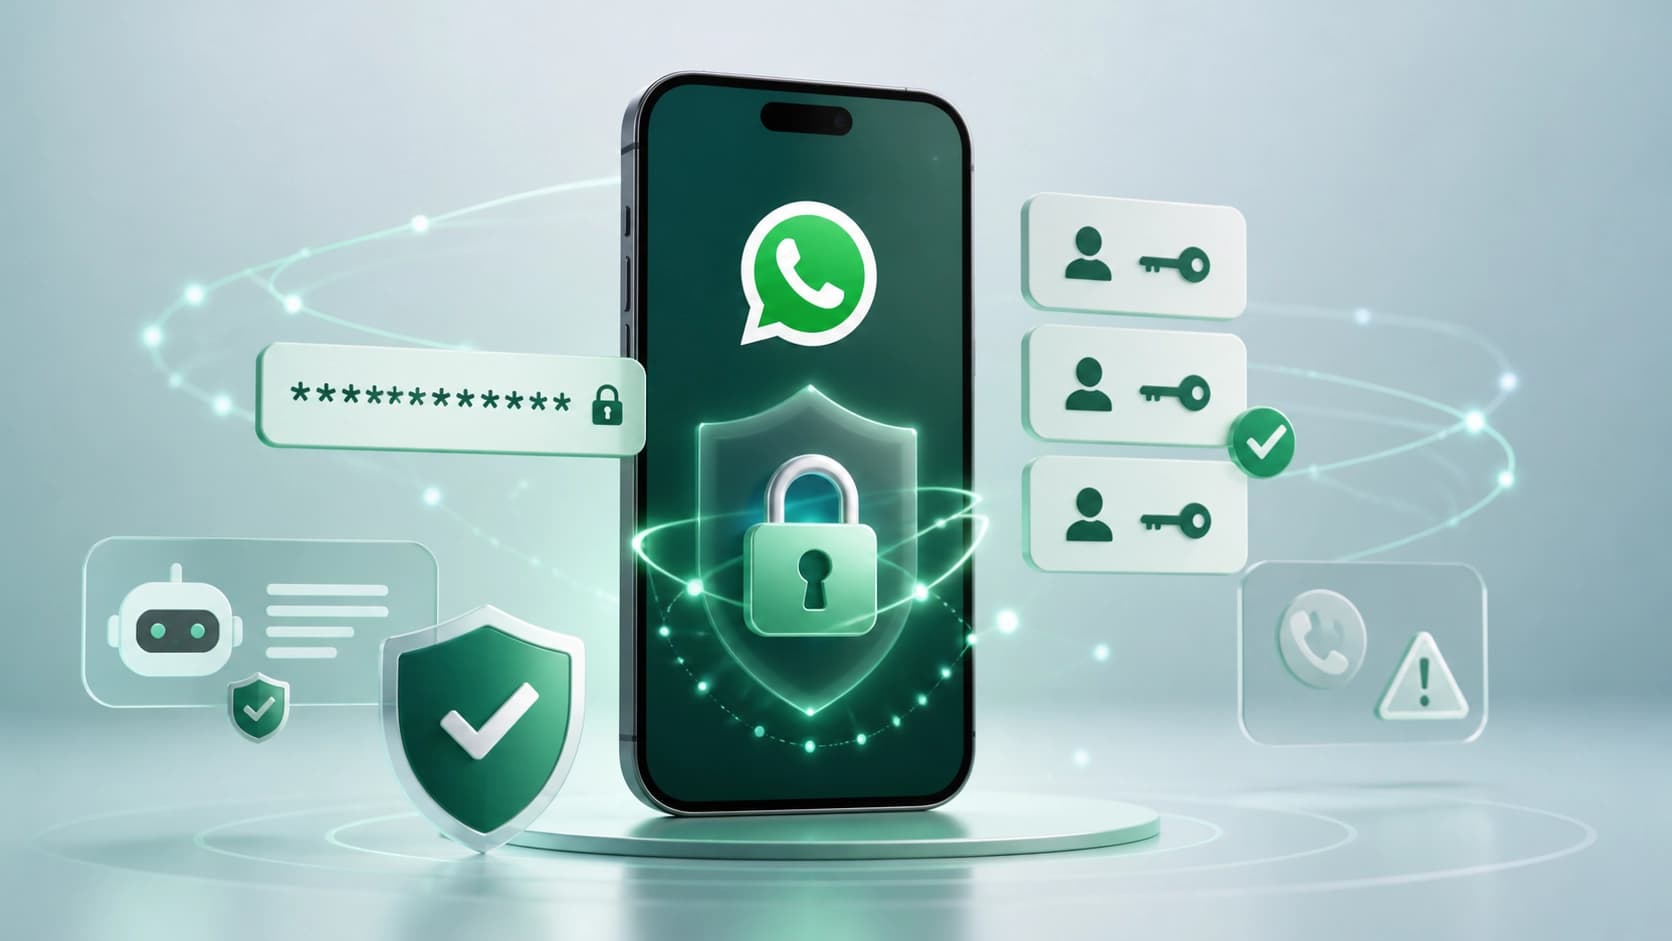
মেসেঞ্জারে অ্যাকাউন্ট দখল প্রতারণার সবচেয়ে বিরক্তিকর ধরনগুলোর একটি: মানুষ শুধু চ্যাটের অ্যাক্সেসই হারায় না, বরং কার্যত তার ডিজিটাল পরিচয়টাই হারায়, আর তার পরিচিতরা তার নামে টাকা চাওয়ার বার্তা পায়। WhatsApp শুধু আরেকটি সতর্কবার্তা দিয়ে থেমে না গিয়ে একসঙ্গে বেশ কয়েকটি সুরক্ষা ব্যবস্থা নতুন করে সাজিয়েছে — লগইন নিশ্চিত করার পদ্ধতি থেকে শুরু করে ইনকামিং কল ও বার্তা বিশ্লেষণ পর্যন্ত।
পরিবর্তনগুলোর সাধারণ যুক্তি সহজ: ব্যবহারকারীর সতর্কতার ওপর পুরো দায়িত্ব চাপিয়ে না দিয়ে, প্ল্যাটফর্ম নিজেই ইঙ্গিত দিতে শুরু করছে যে পরিস্থিতিটি সন্দেহজনক দেখাচ্ছে।
দুই ধাপের ভেরিফিকেশন: ছোট PIN-এর বদলে পূর্ণাঙ্গ পাসওয়ার্ড
এখন লগইনের অতিরিক্ত সুরক্ষা ছয় সংখ্যার PIN-কোডের ওপর দাঁড়িয়ে। কিছু না থাকার চেয়ে এটি ভালো, তবে এমন কোডের একটি দুর্বল দিক আছে: এটি ছোট, সহজেই ব্রুট-ফোর্সে ভেঙে ফেলা যায়, আর প্রতারক ইতিমধ্যে SMS-এর কনফার্মেশন কোড হাতিয়ে নিয়ে অ্যাকাউন্টে টিকে থাকার চেষ্টা করলে এটি প্রায় কোনো কাজেই আসে না।
আপডেটের পর ব্যবহারকারীরা PIN-এর বদলে আরও দীর্ঘ পাসওয়ার্ড ব্যবহার করতে পারবেন — অক্ষর, সংখ্যা ও বিশেষ চিহ্নসহ। উদ্দেশ্য হলো প্রথম প্রতিরোধ ভেঙে গেলেও দ্বিতীয় একটি বাধা তৈরি করা: লগইন কোড হাতে পেলেও অপরাধী আরেকটি প্রতিবন্ধকতায় আটকে যাবে, যা কয়েক মিনিটে ভেঙে ফেলা যায় না।
বাস্তবে এটি কী বদলায়
- ব্রুট-ফোর্সে হ্যাক করা সময়ের হিসেবে অনেক বেশি ব্যয়বহুল হয়ে ওঠে — অর্থাৎ কম লাভজনক।
- "SMS-এর কোডটি বলে দিন" ধরনের সোশ্যাল ইঞ্জিনিয়ারিং একা আর কাজ করবে না: পাসওয়ার্ডও দরকার, যা প্রতারকের কাছে নেই।
- অবশেষে একটি পাসওয়ার্ড ম্যানেজার বানানোর প্রণোদনা তৈরি হয় — এত চিহ্নের লম্বা স্ট্রিং মাথায় রাখতে খুব কম মানুষই রাজি।
Passkey: এখন একাধিক যুক্ত করা যাবে
আরেকটি দিক হলো পাসওয়ার্ডবিহীন লগইনের দিকে এগিয়ে যাওয়া। Android ও iOS — উভয় প্ল্যাটফর্মের ব্যবহারকারীরাই অ্যাকাউন্টে একটি নয়, একসঙ্গে একাধিক passkey যোগ করতে পারবেন। প্রযুক্তিটি ডিভাইসে যা আগে থেকেই আছে তার ওপর নির্ভর করে: মুখ শনাক্তকরণ, ফিঙ্গারপ্রিন্ট স্ক্যানার বা স্ক্রিন লক।
প্ল্যাটফর্মের তথ্য অনুযায়ী, সারা বিশ্বে দশ লক্ষেরও বেশি মানুষ ইতিমধ্যে এই লগইন পদ্ধতি ব্যবহার করছেন। একাধিক কী-এর যুক্তি সহজ: একটি ফোনের সঙ্গে যুক্ত, দ্বিতীয়টি ট্যাব বা ব্যাকআপ ডিভাইসের সঙ্গে। গ্যাজেটটি হারিয়ে গেলে, ভেঙে গেলে বা মেরামতে চলে গেলে, তার সঙ্গে অ্যাক্সেসও শূন্য হয়ে যায় না।
Android বলে দেবে কে আসলে ফোন করছে
পরিবর্তনের একটি আলাদা অংশ কল নিয়ে। Android-এ মেসেঞ্জার অপরিচিত নম্বর থেকে আসা কলারের সম্পর্কে আরও বেশি প্রসঙ্গ দেখাতে শুরু করবে: যেমন, ব্যক্তিটি অন্য দেশ থেকে ফোন করছে কি না বা তিনি আপনার সঙ্গে কোনো একটি গ্রুপে আছেন কি না।
এটি ছোট একটি বিষয়, তবে খুব সাধারণ একটি পরিস্থিতি ঢেকে দেয়: প্রতারক নিজেকে সাপোর্ট সার্ভিস বা "কর্মসূত্রে পরিচিত" হিসেবে পরিচয় দেয়, আর ভুক্তভোগী দ্রুত যাচাই করতে পারে না যে তাদের মধ্যে আদৌ কোনো সাধারণ যোগসূত্র আছে কি না। সাধারণ গ্রুপ ও ভৌগোলিক অবস্থান — মোটামুটি, তবে কাজের সংকেত।
প্রতারণামূলক বার্তার বিরুদ্ধে AI
কোম্পানি Meta মেসেঞ্জারে কৃত্রিম বুদ্ধিমত্তাভিত্তিক Scam Alert ফিচারটি পরীক্ষা করছে। এটি অপরিচিত পরিচিতদের কাছ থেকে আসা বার্তা পরীক্ষা করে সেগুলোতে প্রতারণার বৈশিষ্ট্যপূর্ণ লক্ষণ খুঁজে বের করতে পারে।
গুরুত্বপূর্ণ একটি দিক — যাচাইকরণটি ব্যবহারকারীর ডিভাইসেই হয়, সার্ভারে নয়। সিস্টেম যদি সন্দেহজনক কিছু দেখে, তবে শুধু সতর্কবার্তা দেয় না, বরং নির্দিষ্ট পদক্ষেপেরও প্রস্তাব দেয়: চ্যাট ব্লক করা বা অভিযোগ পাঠানো।
আগেও অ্যাপে ডিভাইস যুক্ত করার সন্দেহজনক অনুরোধ সম্পর্কে সতর্কবার্তা এসেছিল — ঠিক সেই পরিস্থিতি, যখন প্রতারক অন্যের অ্যাকাউন্ট নিজের গ্যাজেটে সংযুক্ত করার চেষ্টা করে।
জোরের স্থান বদল — আর আপনার কী করা উচিত
মূল যে বিষয়টি লক্ষ্য করার মতো: প্রতারণার বিরুদ্ধে লড়াই "ব্যবহারকারীকে সতর্ক থাকতে হবে" স্তর থেকে "প্ল্যাটফর্ম নিজেই সতর্ক করে ও যাচাই করে" স্তরে সরে যাচ্ছে। এটি একটি যুক্তিসঙ্গত মোড়। মানুষ ক্লান্ত হয়, মনোযোগ হারায়, চলতে চলতে বার্তা পড়ে — আর ঠিক সেই মুহূর্তেই ধরা পড়ে।
তবে কোনো স্বয়ংক্রিয় ফিল্টারই মৌলিক অভ্যাস বাতিল করে না। এখনও সবচেয়ে নির্ভরযোগ্য:
- লগইন ও কনফার্মেশনের কোড কারও কাছে পাঠাবেন না, গল্প অনুযায়ী সেগুলো যারই "হোক";
- সতর্ক হোন, যদি অপরিচিত কেউ তাড়াহুড়ো করায়, আবেগে চাপ দেয় বা লিংকে ক্লিক করতে বলে;
- দুই ধাপের ভেরিফিকেশন চালু করুন এবং সুযোগ এলে ছয় সংখ্যার PIN-এর বদলে দীর্ঘ পাসওয়ার্ড বেছে নিন;
- একটি গ্যাজেটের ওপর নির্ভর না করতে ব্যাকআপ ডিভাইসে দ্বিতীয় passkey যোগ করুন।
প্রযুক্তিগত উন্নতি কিছু ফাঁক বন্ধ করে, তবে শেষ পদক্ষেপ — সন্দেহজনক কোনো কাজে সম্মতি দেওয়া — এখনও আপনিই করেন। ঠিক সেজন্যই এখন দশ মিনিট সেটিংসে ব্যয় করা উচিত, পরে অ্যাকাউন্ট চুরি হওয়ার পর মোকাবিলা করার চেয়ে।