স্বাক্ষর যা মনে হয় তা নয়, সেটিকেই রক্ষা করে
AP2 — একটি পেমেন্ট প্রোটোকল, যা Google প্রস্তাব করেছে যাতে LLM-এজেন্টরা মানুষের হয়ে লেনদেন করতে পারে: কাজ বুঝে নেওয়া, বিক্রেতার সাথে শর্ত সমন্বয় করা, অর্ডার করা এবং টাকা পাঠানো। এখানে বিশ্বাসের কাঠামো দাঁড়িয়ে আছে দুটি স্বাক্ষরিত নথির উপর — Checkout Mandate এবং Payment Mandate। এগুলো লেনদেনের শর্ত নির্ধারণ করে, আর স্বাক্ষরের পর সেগুলো অলক্ষ্যে বদলে ফেলা আর সম্ভব নয়।
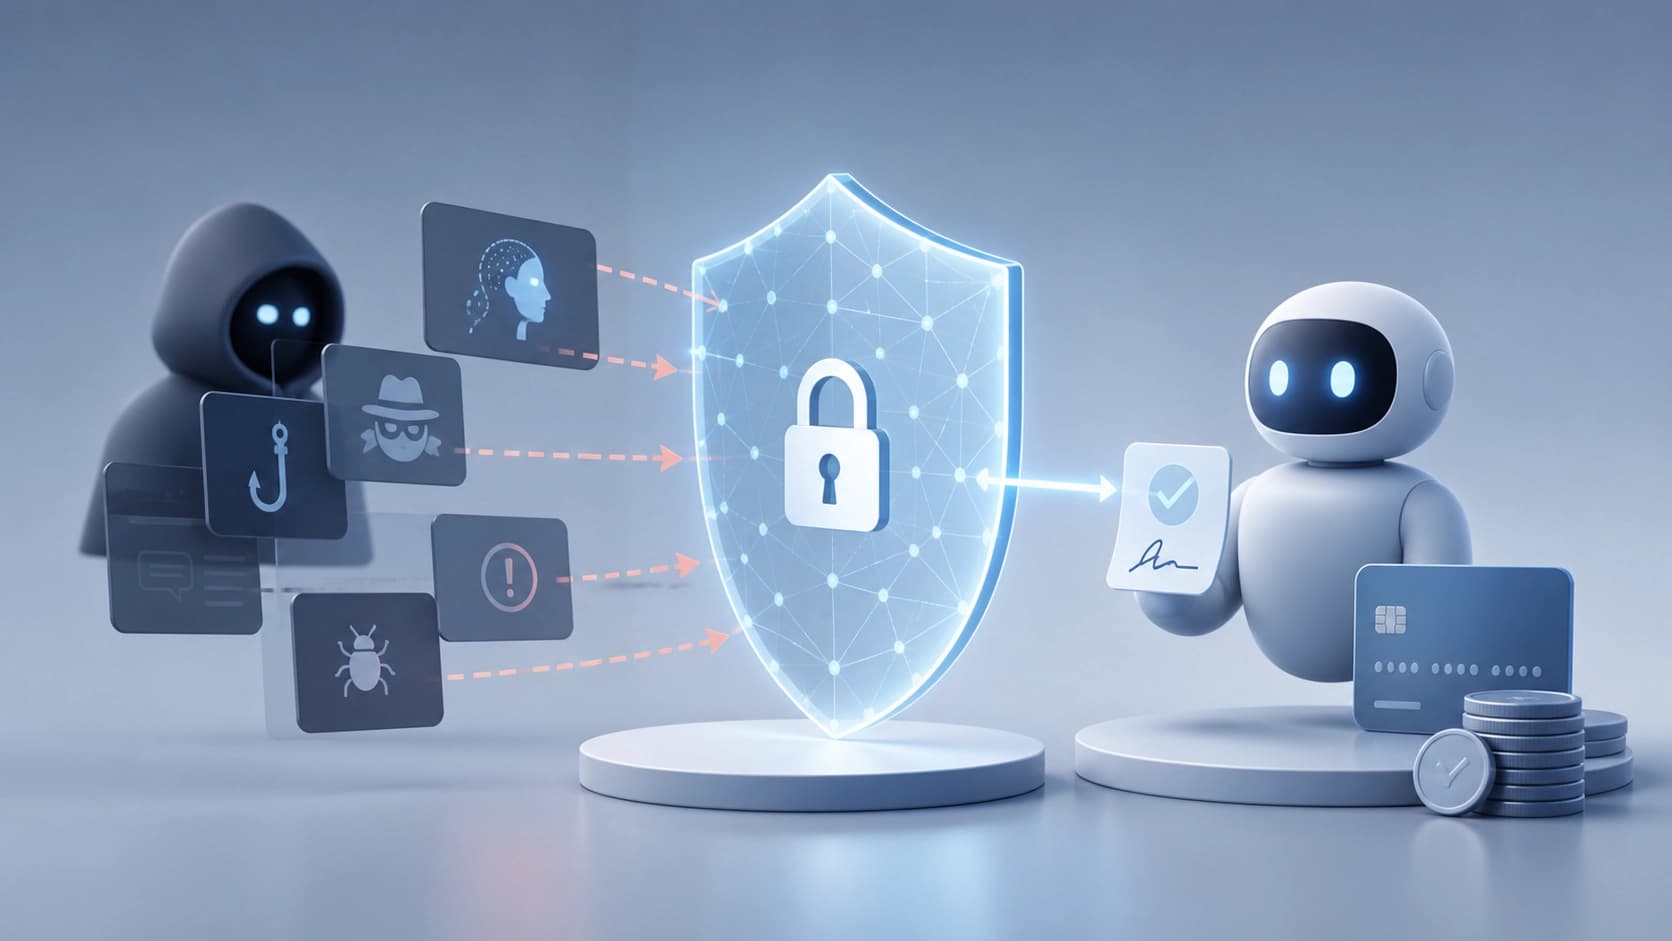
সমস্যাটা "স্বাক্ষরের পর" এই বাক্যাংশেই। স্বাক্ষর নিশ্চিত করে যে নথি যাচাই করার মুহূর্ত থেকে ডেটা বদলায়নি, কিন্তু সেগুলো কীভাবে এলো সে সম্পর্কে কিছুই বলে না। আর সেগুলো তৈরি হয় পারস্পরিক ক্রিয়ার প্রবাহ থেকে: A2A Protocol-এর মাধ্যমে এজেন্টদের মধ্যে বার্তা, Model Context Protocol-এর মাধ্যমে টুল কল, বাইরের সেবার উত্তর, পেজ ও ইমেইলের বিষয়বস্তু। এসবই ক্রিপ্টোগ্রাফিক সুরক্ষার বাইরে থাকে। অনুমোদনের আগে যদি কনটেক্সটে অন্য কারও নির্দেশ মিশিয়ে দেওয়া হয়, তবে স্বাক্ষর ইতিমধ্যেই বিকৃত অভিপ্রায়কেই যাচাই করে দেবে — আর তখনও তা সম্পূর্ণ বৈধই থাকবে।
এখান থেকেই গবেষণার নাম: হুমকি ম্যান্ডেটের ভেতরে নয়, "ম্যান্ডেটের ওপারে" বাস করে।
আগে কী পাওয়া গিয়েছিল এবং কেন v0.2 নতুন বিশ্লেষণ দাবি করল
AP2-এর দুর্বল জায়গা আগেও খোঁজা হয়েছিল: v0.1 সংস্করণে রিপ্লে অ্যাটাক ও প্রম্পট ইনজেকশন বর্ণনা করা হয়েছিল। v0.2-তে এসব সমস্যার কিছু সমাধান হয়েছে — কিন্তু সংশোধনের সাথে সাথে এসেছে নতুন সুবিধা আর ডিপ্লয়মেন্ট সম্পর্কে নতুন অনুমান। এমন প্রতিটি নতুন সংযোজন সম্ভাব্য আক্রমণ-পৃষ্ঠ, আর পুরনো বিশ্লেষণ নতুন সংস্করণে যান্ত্রিকভাবে প্রযোজ্য হয় না।
এ নিয়েই কাজ করেছেন একটি দল — Avital Aviv, Parth A. Gandh, Ron Bitton এবং Asaf Shabtai। Beyond the Mandate: A Systematic Security Analysis of the Agent Payments Protocol (AP2) শীর্ষক কাজটি ২৪ আগস্ট ২০২৬-এ arXiv-এ 2608.23858 নম্বরে প্রকাশিত হয়েছে, cs.CR ও cs.AI বিভাগে।
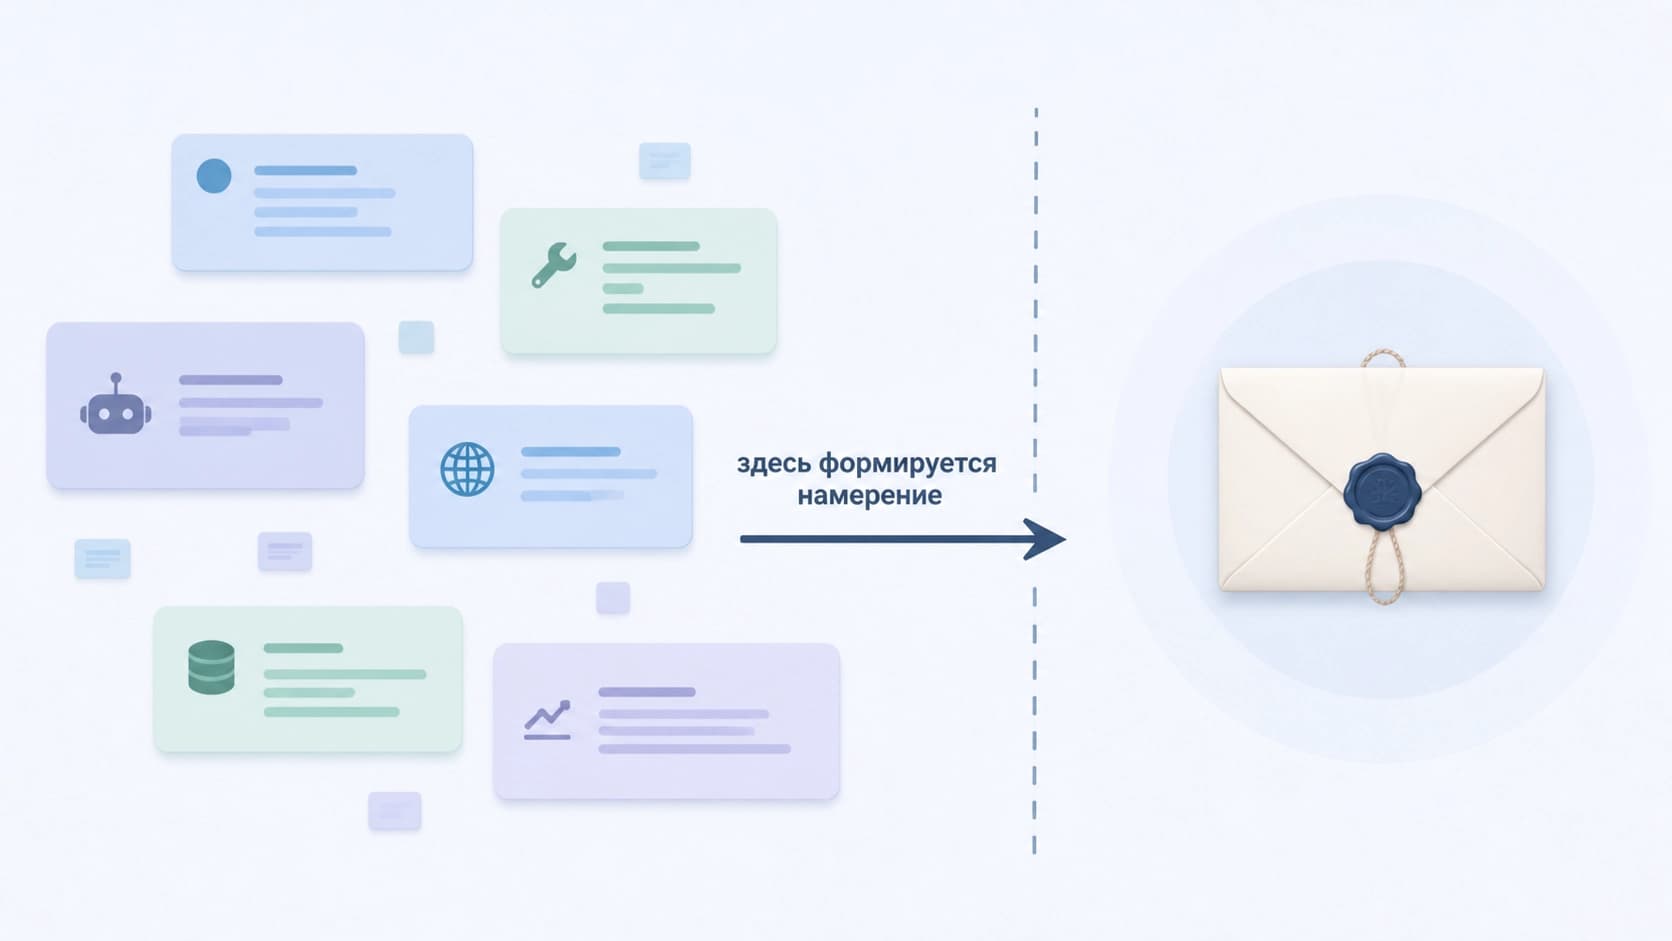
ভূমিকা, পর্যায়, আর্কিটেকচার ও বিশ্বাসের সীমানা
বিশ্লেষণটি আলাদা আলাদা বাগ খোঁজার মতো নয়, বরং পুরো অঞ্চলটির মানচিত্র আঁকার মতো। লেখকেরা অংশগ্রহণকারীদের ভূমিকা বর্ণনা করেন, আর লেনদেনের জীবনচক্রকে ভাগ করেন পাঁচটি ধারাবাহিক পর্যায়ে — কাজ দেওয়া থেকে শুরু করে নিষ্পত্তি এবং তার পরের সম্ভাব্য বিরোধ পর্যন্ত। পাশাপাশি পাঁচটি ডিপ্লয়মেন্ট আর্কিটেকচার চিহ্নিত করা হয়: এগুলো আলাদা হয় এজেন্টরা কোথায় থাকে, চাবি কার কাছে রাখা হয় এবং কোন বিশ্বস্ত মধ্যস্থতাকারী কীভাবে কাঠামোয় যুক্ত হয় তা দিয়ে।
মূল ধাপ হলো বিশ্বাসের সীমানা টানা। আর এখানেই প্রধান অসমতা স্পষ্ট হয়: ম্যান্ডেট নিজে সুরক্ষিত পরিধির ভেতরে, কিন্তু যে তথ্যপ্রবাহ থেকে তা গড়ে ওঠে, তা বাইরে। এই দুই অঞ্চলের মাঝে যা ঘটে, সেটিই কাজটির মূল উপজীব্য।
MAESTRO: অ্যাক্টর, পৃষ্ঠতল, লক্ষ্য
আনুষ্ঠানিক অংশটি গড়ে তোলা হয়েছে MAESTRO-র উপর — মাল্টিএজেন্ট পরিবেশের জন্য হুমকি-মডেলিং পদ্ধতি। এর সাহায্যে চারটি হুমকি-অ্যাক্টর, এগারোটি আক্রমণ-পৃষ্ঠ, আঠারোটি প্রতিপক্ষের সক্ষমতা এবং আক্রমণকারীর ছয়টি লক্ষ্য বর্ণনা করা হয়েছে।
এমন বিভাজন সুন্দর সংখ্যার জন্য নয়। এটি দেখায় যে প্রতিপক্ষ এক নয়: কেবল বাইরের দুষ্কৃতকারী নয়, বরং আক্রান্ত টুল, অসাধু বিক্রেতা, ভুয়া সেবা — সবাই থাকতে পারে। আর তাদের উদ্দেশ্যও ভিন্ন — সরাসরি টাকা হাতিয়ে নেওয়া থেকে শুরু করে পছন্দকে অলক্ষ্যে কাঙ্ক্ষিত দিকে সরিয়ে দেওয়া পর্যন্ত।
৪৮টি হুমকির ক্যাটালগ
ফলাফলে পাওয়া গেল ৪৮টি হুমকির একটি ক্যাটালগ, যা পাঁচটি আক্রমণ-পরিবারে সাজানো। এগুলো মূল্যায়ন করা হয়েছে AIVSS দিয়ে — একটি দুর্বলতা-মূল্যায়ন ব্যবস্থা, যা কৃত্রিম বুদ্ধিমত্তার বৈশিষ্ট্য অনুযায়ী অভিযোজিত। আটটি হুমকি অন্তত একটি আর্কিটেকচারে High পর্যায়ে পৌঁছায়।
"অন্তত একটি"-এই কথাটিই তাৎপর্যপূর্ণ। ঝুঁকির মাত্রা কেবল কোডের উপর নির্ভর করে না, ডিপ্লয়মেন্টের ধরনের উপরও নির্ভর করে: একটি ইন্টিগ্রেশন-ধরনের জন্য যা মারাত্মক, অন্যটিতে তা প্রায় নিরীহ হতে পারে — এবং উল্টোটাও। AP2 কতটা নিরাপদ, এই প্রশ্নের একক কোনো উত্তর নেই।
আটটি High-risk: স্ট্যান্ড ও প্রদর্শনী
কাজটির সময়ে প্রোটোকলের কোনো প্রকাশ্য ডিপ্লয়মেন্ট ছিল না, তাই লেখকেরা নিজেরাই একটি পরীক্ষামূলক স্ট্যান্ড তৈরি করেছেন — আর তাতে পাঁচটি আর্কিটেকচারই কভার করেছেন। সেটির উপরই পাঁচটি proof-of-concept প্রদর্শনী গড়ে তোলা হয়েছে: প্রতিটি নিজস্ব হুমকি-গোষ্ঠী কভার করে, আর একসাথে তারা প্রস্তাবিত প্রতিরক্ষামূলক ব্যবস্থাসহ আটটি High-risk পরিস্থিতিই ঢেকে দেয়।
"এখানে কেবল তত্ত্ব" — এই অভিযোগের বিরুদ্ধে এটি জোরালো যুক্তি। হুমকিগুলো কেবল তালিকাভুক্ত নয় — সেগুলো পুনরুৎপাদন করা হয়েছে।
স্ক্যানার, যা ডিপ্লয়মেন্ট সম্পর্কে জানে
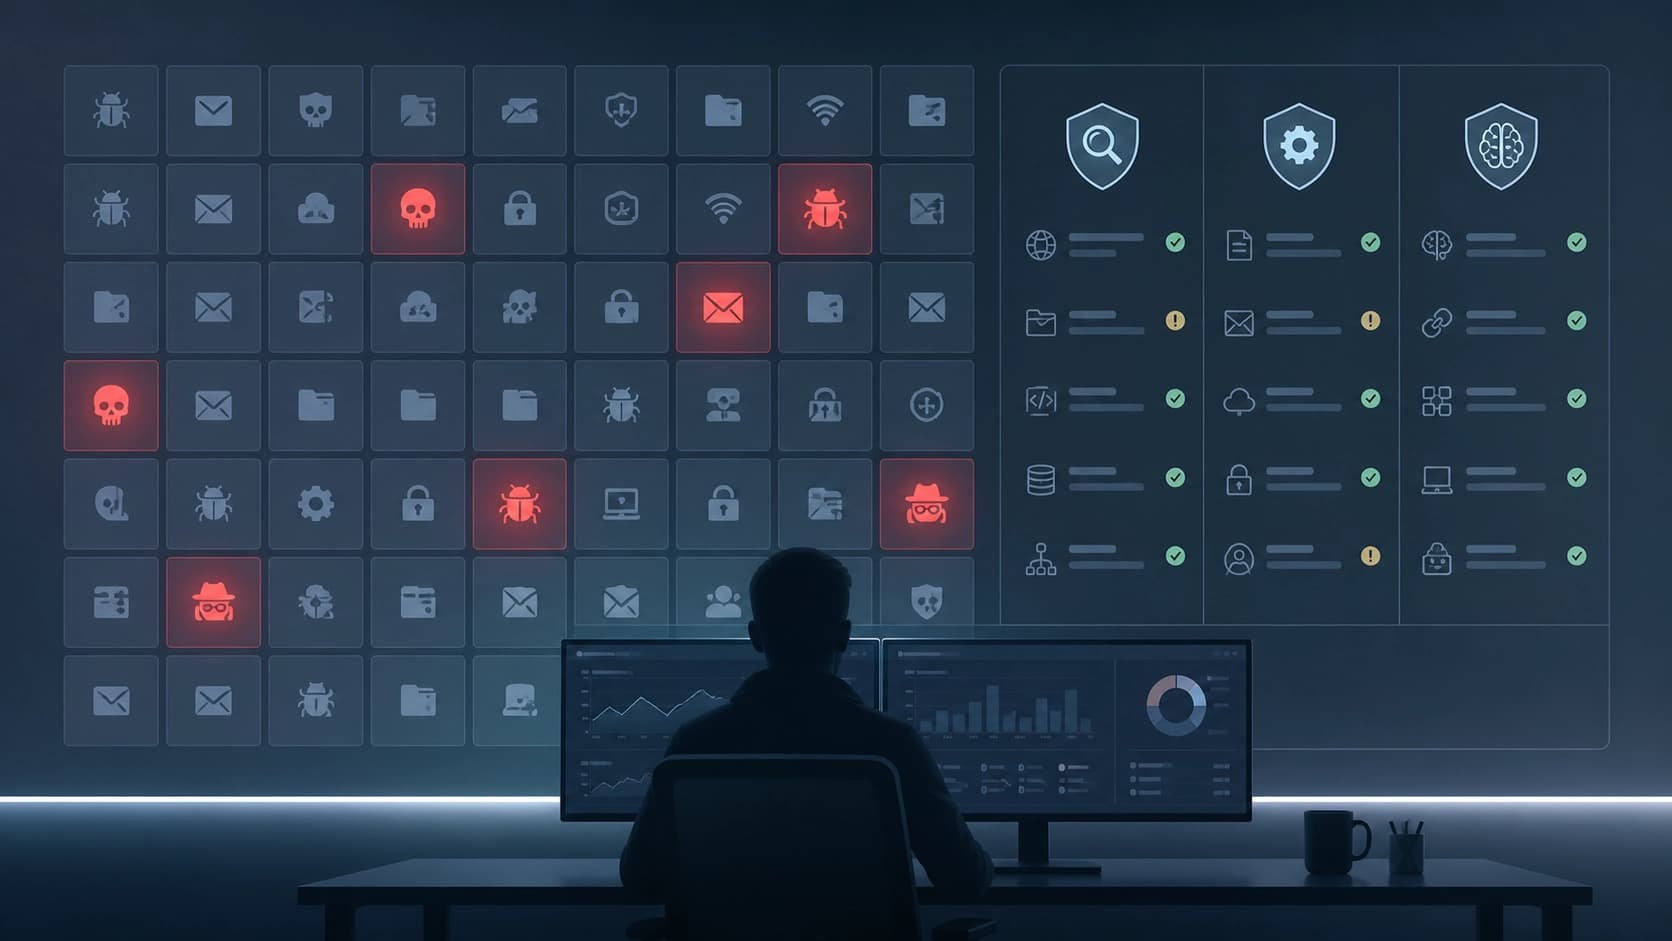
আলাদা একটি ব্যবহারিক ফলাফল হলো একটি স্ক্যানার, যা ডিপ্লয়মেন্টের বৈশিষ্ট্য বিবেচনায় নেয়। এর যুক্তি হলো, সামগ্রিকভাবে প্রোটোকল নয়, নির্দিষ্ট কনফিগারেশনই পরীক্ষা করা দরকার। স্ক্যানার প্রদত্ত কাঠামোর জন্য প্রযোজ্য হুমকিগুলোকে তিন ধরনের যাচাইয়ের সাথে মেলায়: স্ট্যাটিক, ক্রস-রোল সামঞ্জস্য যাচাই এবং প্রতিদ্বন্দ্বিতামূলক পরীক্ষা।
ক্রস-রোল যাচাই এখানে বিশেষভাবে প্রাসঙ্গিক। মাল্টিএজেন্ট কাঠামোয় ভুল প্রায়ই আলাদা কোনো কম্পোনেন্টের ভেতরে নয়, বরং প্রত্যাশার সংযোগস্থলে লুকিয়ে থাকে: একজন এজেন্ট নিশ্চিত যে প্রয়োজনীয় যাচাই অন্য একজন ইতিমধ্যেই করে ফেলেছে।
এখান থেকে যা বোঝা যায়
মূল সিদ্ধান্তটি যতটা আশা করা যায় তার চেয়ে কঠোর: লেনদেন যে ব্যবহারকারীর অভিপ্রায় প্রতিফলিত করে, তা দাবি করার জন্য বৈধ ম্যান্ডেট-স্বাক্ষর যথেষ্ট নয়। স্বাক্ষর অখণ্ডতা নিশ্চিত করে, অর্থপূর্ণতা নয়। অনুমোদনের আগে কনটেক্সট যদি আক্রান্ত হয়ে থাকে, তবে ক্রিপ্টোগ্রাফি নিখুঁতভাবে অন্যের ইচ্ছাই যাচাই করে দেবে।
এজেন্টভিত্তিক পেমেন্ট গড়ে যারা, তাদের জন্য ব্যবহারিক পরিণতি:
- শুধু চূড়ান্ত লেনদেন নয়, ইনপুট কনটেক্সটও নিয়ন্ত্রণ করুন। ঝুঁকির সিংহভাগ স্বাক্ষরের আগেই থাকে।
- আর্কিটেকচারকে হুমকি-মডেলের অংশ হিসেবে ধরুন। একই প্রোটোকল-সংস্করণ ভিন্ন ডিপ্লয়মেন্ট কাঠামোয় ভিন্ন ঝুঁকি-প্রোফাইল দেয়।
- এজেন্টের ক্ষমতা সংকুচিত করুন। ম্যান্ডেট যত নির্দিষ্ট, বিকৃত অভিপ্রায়ের ক্ষতি তত কম।
- ভূমিকার সংযোগস্থল যাচাই করুন। ঠিক সেখানেই যাচাই সবচেয়ে বেশি ব্যর্থ হয়।
সংক্ষেপে
ক্রিপ্টোগ্রাফি ঠিক সেই কাজটিই করে যা তার উপর দেওয়া হয়েছে, একটুও বেশি নয়। AP2 সৎভাবে স্বাক্ষরের পর লেনদেনকে বদলে ফেলা থেকে রক্ষা করে; তার আগে যা ঘটে, তা ডেভেলপারের দায়িত্বের এলাকায় থেকে যায়। ৪৮টি হুমকি ও আটটি High-risk পরিস্থিতিসহ এই গবেষণাটি প্রোটোকলের বিরুদ্ধে রায় নয়, বরং একটি ভূচিত্র: এটি দেখায় স্বাক্ষর যে সুরক্ষা দেয় তা কোথায় শেষ হয়, আর স্বাক্ষর যে কাজ আপনার হয়ে করবে না, তা কোথায় শুরু হয়।