لماذا عاد واتساب إلى ملف الأمان من جديد
الاستيلاء على الحساب في تطبيقات المراسلة هو أحد أكثر أنواع الاحتيال إزعاجًا: فالإنسان لا يفقد مجرد الوصول إلى محادثاته، بل يفقد فعليًا هويته الرقمية، ويبدأ جهات اتصاله بتلقي رسائل تطلب المال باسمه. قرر واتساب ألا يكتفي بتحذير آخر، فأعاد بناء عدة آليات للحماية دفعة واحدة — من طريقة تأكيد تسجيل الدخول إلى تحليل المكالمات والرسائل الواردة.
المنطق العام للتغييرات بسيط: بدلًا من إلقاء المسؤولية بالكامل على يقظة المستخدم، تبدأ المنصة نفسها في التنبيه إلى أن الموقف يبدو مريبًا.
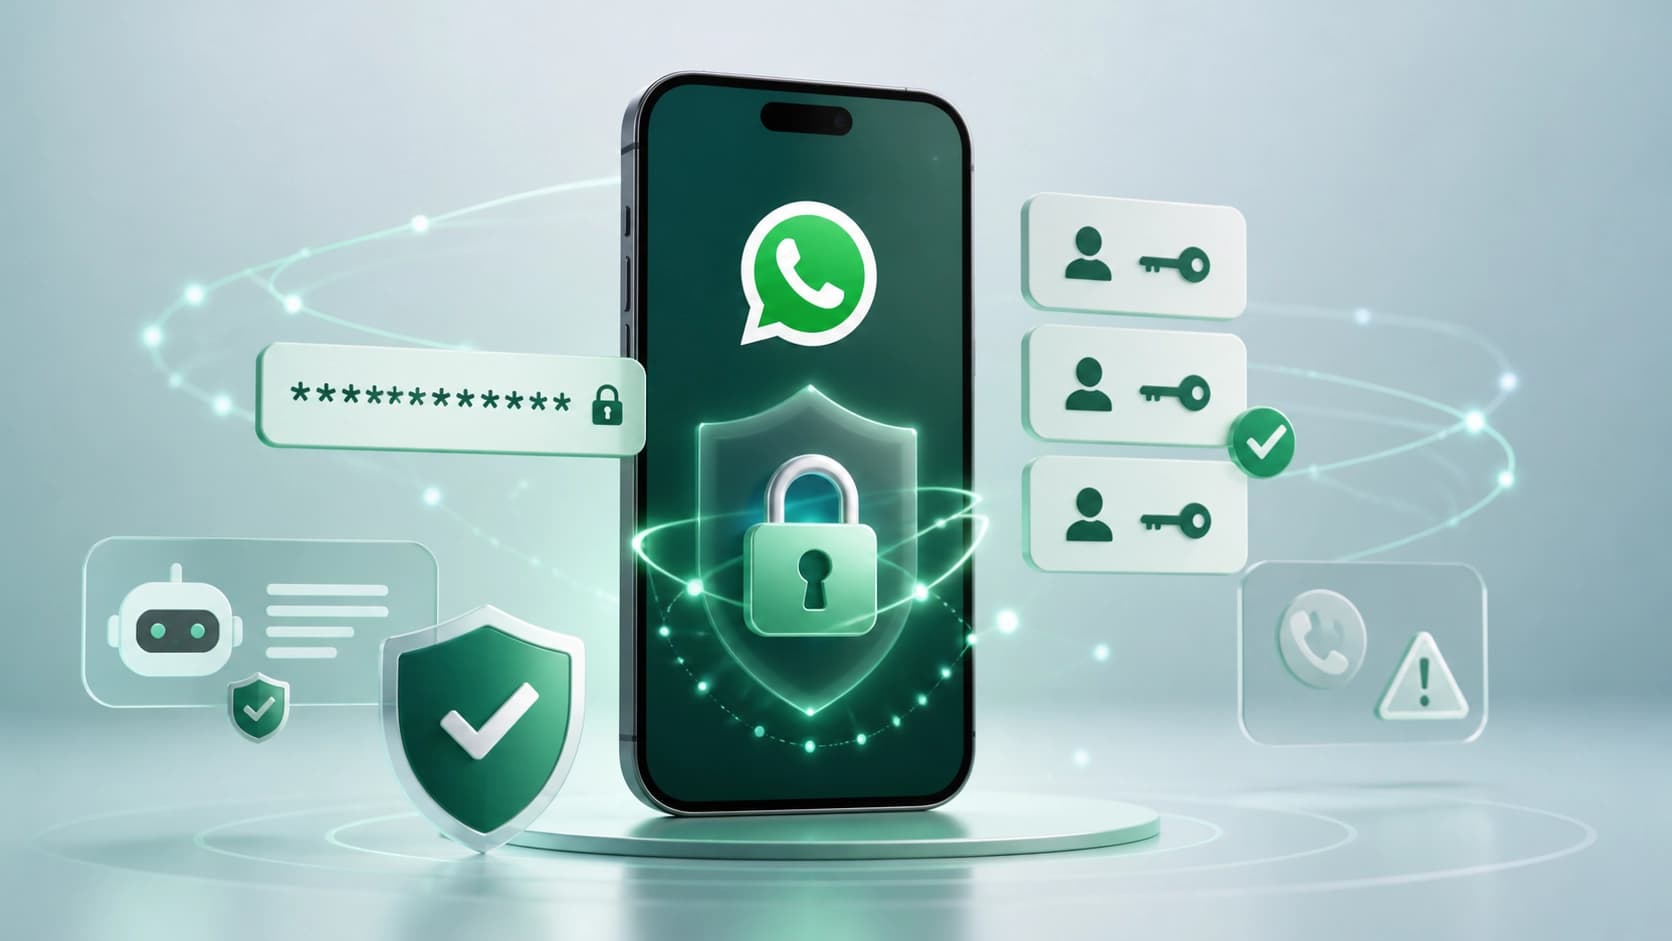
التحقق على مرحلتين: بدلًا من رمز PIN قصير — كلمة مرور كاملة
حاليًا تُبنى حماية تسجيل الدخول الإضافية على رمز PIN مكوّن من ستة أرقام. هذا أفضل من لا شيء، لكن لهذا الرمز نقطة ضعف: فهو قصير، ويسهل تخمينه بالقوة الغاشمة، وبالكاد ينقذ الموقف إذا كان المحتال قد استدرج الضحية بالفعل للحصول على رمز التحقق عبر الرسائل النصية ويحاول تثبيت وجوده في الحساب.
بعد التحديث سيتمكن المستخدمون من استبدال رمز PIN بكلمة مرور أطول — تحتوي على حروف وأرقام ورموز خاصة. الفكرة هي إنشاء حاجز ثانٍ في حال اختراق الحاجز الأول: فحتى لو حصل المهاجم على رمز الدخول، سيصطدم بخط دفاع إضافي لا يمكن تخمينه في دقائق.
ما الذي يتغير عمليًا
- يصبح الاختراق عبر التخمين مكلفًا بشكل ملحوظ من حيث الوقت — وبالتالي أقل جدوى.
- لم يعد أسلوب الهندسة الاجتماعية «أملِ عليّ الرمز من الرسالة النصية» يعمل بمفرده: فالأمر يحتاج أيضًا إلى كلمة مرور لا يملكها المحتال.
- تنشأ حافز أخيرًا لإنشاء مدير كلمات مرور — فقلة قليلة مستعدة للاحتفاظ بسلسلة طويلة من الرموز في ذاكرتها.
مفاتيح المرور (Passkey): الآن يمكن ربط أكثر من واحد
اتجاه آخر — الانتقال إلى طرق تسجيل الدخول دون كلمة مرور. سيتمكن المستخدمون على Android وiOS من إضافة أكثر من مفتاح مرور واحد إلى الحساب بدلًا من واحد فقط. تعتمد التقنية نفسها على ما هو موجود أصلًا في الجهاز: التعرف على الوجه، أو ماسح البصمة، أو قفل الشاشة.
وفقًا لبيانات المنصة، يستخدم أكثر من مليون شخص حول العالم هذه الطريقة في تسجيل الدخول بالفعل. منطق تعدد المفاتيح بسيط: واحد مرتبط بالهاتف، والثاني بالجهاز اللوحي أو بجهاز احتياطي. إذا فُقد الجهاز أو تحطم أو ذهب للإصلاح، لا يضيع الوصول معه.
Android سيخبرك من المتصل بالضبط
هناك قسم منفصل من التغييرات يتعلق بالمكالمات. على Android سيبدأ التطبيق في عرض مزيد من السياق عن المتصل من رقم غير معروف: مثلًا، هل يتصل الشخص من بلد آخر، أو هل يشاركك في إحدى المجموعات.
هذه تفصيلة صغيرة تسدّ سيناريو شائعًا جدًا: حيث ينتحل المحتال صفة الدعم الفني أو «زميل عمل»، ولا تستطيع الضحية التحقق سريعًا مما إذا كان بينهما أي نقطة التقاء. المجموعات المشتركة والموقع الجغرافي إشارات خشنة لكنها مفيدة.
الذكاء الاصطناعي في مواجهة الرسائل الاحتيالية
تختبر شركة Meta في التطبيق ميزة Scam Alert المبنية على الذكاء الاصطناعي. وهي قادرة على فحص الرسائل الواردة من جهات اتصال غير معروفة والبحث فيها عن علامات الخداع المميزة.
تفصيلة مهمة — الفحص يجري مباشرة على جهاز المستخدم، وليس على الخوادم. وإذا رصد النظام شيئًا مريبًا، فإنه لا يكتفي بإصدار تحذير، بل يقترح أيضًا إجراءات محددة: حظر المحادثة أو إرسال شكوى.
كانت التطبيق قد أضافت سابقًا تحذيرات بشأن طلبات ربط الأجهزة المريبة — وهو بالضبط السيناريو الذي يحاول فيه المحتال ربط حساب شخص آخر بجهازه.
تحوّل في التركيز — وما ينبغي عليك فعله
أهم ما يستحق الملاحظة: مكافحة الاحتيال تنتقل من مستوى «على المستخدم أن يكون يقظًا» إلى مستوى «المنصة نفسها تحذّر وتتحقق». هذا تحوّل منطقي. فالناس يتعبون، ويشتتون، ويقرؤون الرسائل أثناء التنقل — وفي تلك اللحظة بالضبط يقعون في الفخ.
لكن لا يوجد أي مرشح تلقائي يلغي العادات الأساسية. لا يزال الأكثر موثوقية:
- عدم إرسال رموز الدخول والتحقق لأي شخص، أيًا كانت القصة التي يزعمها؛
- الحذر إذا كان الغريب يستعجلك، أو يضغط على مشاعرك، أو يطلب منك فتح رابط؛
- تفعيل التحقق على مرحلتين، واختيار كلمة مرور طويلة بدلًا من رمز PIN المكوّن من ستة أرقام عند توفر الإمكانية؛
- إضافة مفتاح مرور ثانٍ على جهاز احتياطي، حتى لا تعتمد على جهاز واحد.
تسد التحسينات التقنية جزءًا من الثغرات، لكن الخطوة الأخيرة — الموافقة على إجراء مريب — تظل بيدك أنت. ولهذا يستحق الأمر أن تنفق عشر دقائق على الإعدادات الآن، بدلًا من التعامل مع حساب مسروق لاحقًا.