ModelRed
ModelRed是大型语言模型,AI代理和RAG系统的自动安全测试平台.
概览
ModelRed是一个专门平台,用于大型语言模型(LLM),AI代理,以及RAG管道的自动化安全测试. 该工具在"红色团队化"原则下运作,意思是模拟攻击者在部署之前发现系统弱点的行动.
ModelRed的主要目标是找出可用于黑客或操纵一个模型的弱点. 为了实现这一目标,该平台运行了一系列不断变化的攻击,包括流行的越狱和即时注射方法. 测试完成后,服务会提供详细报告,并附有AI安全分数和韧性度量度,使开发者能够客观地评估模型如何做好抵御真实网络威胁的准备.
主要特征:测试复杂系统
与许多只专注于测试模型本身的工具不同,ModelRed还测试了整个面向AI的产品. 这意味着不仅LLMs受到攻击,而且AI特工,RAG管道,以及定制API也遭到攻击,它们可能有更多的攻击入口.
型号红色特性
以下为该平台的主要技术和功能参数.
| 特征 | 数值 |
|---|---|
| 类型 | AI 系统安全工具 |
| 类别 | 测试案例、记录和监测 |
| 主要用途 | 红队(渗透测试),用于LLMS和代理商 |
| 工作形式 | 文本 文本 文本 发售 |
| 目标系统 | LLM、AI代理、RAG管道、定制API |
| 主要产出 | AI 安全评分和具有复原力衡量标准的报告 |
ModelRed适合谁?
开发者和 ML 工程师
该工具对建立和部署地方政府的小组将十分有用。 ModelRed有助于在生产发布前快速验证模型安全性,而不需要深度渗透测试专业知识.
安保专业人员
对于负责信息安全的团队,该平台提供结构化数据,并实现常规脆弱性发现过程的自动化,使他们能够专注于分析最关键问题.
产品组
如果您正在启动聊天器,AI助手,或其他基于AI的产品,ModelRed帮助确保您的系统不会在发布后被用户破坏.
怎样使用ModelRed?
快速整合
设置过程只需几分钟。 开始测试不需要复杂的配置或长时间的培训——平台在注册和API连接后几乎可以立即工作.
开展测试活动
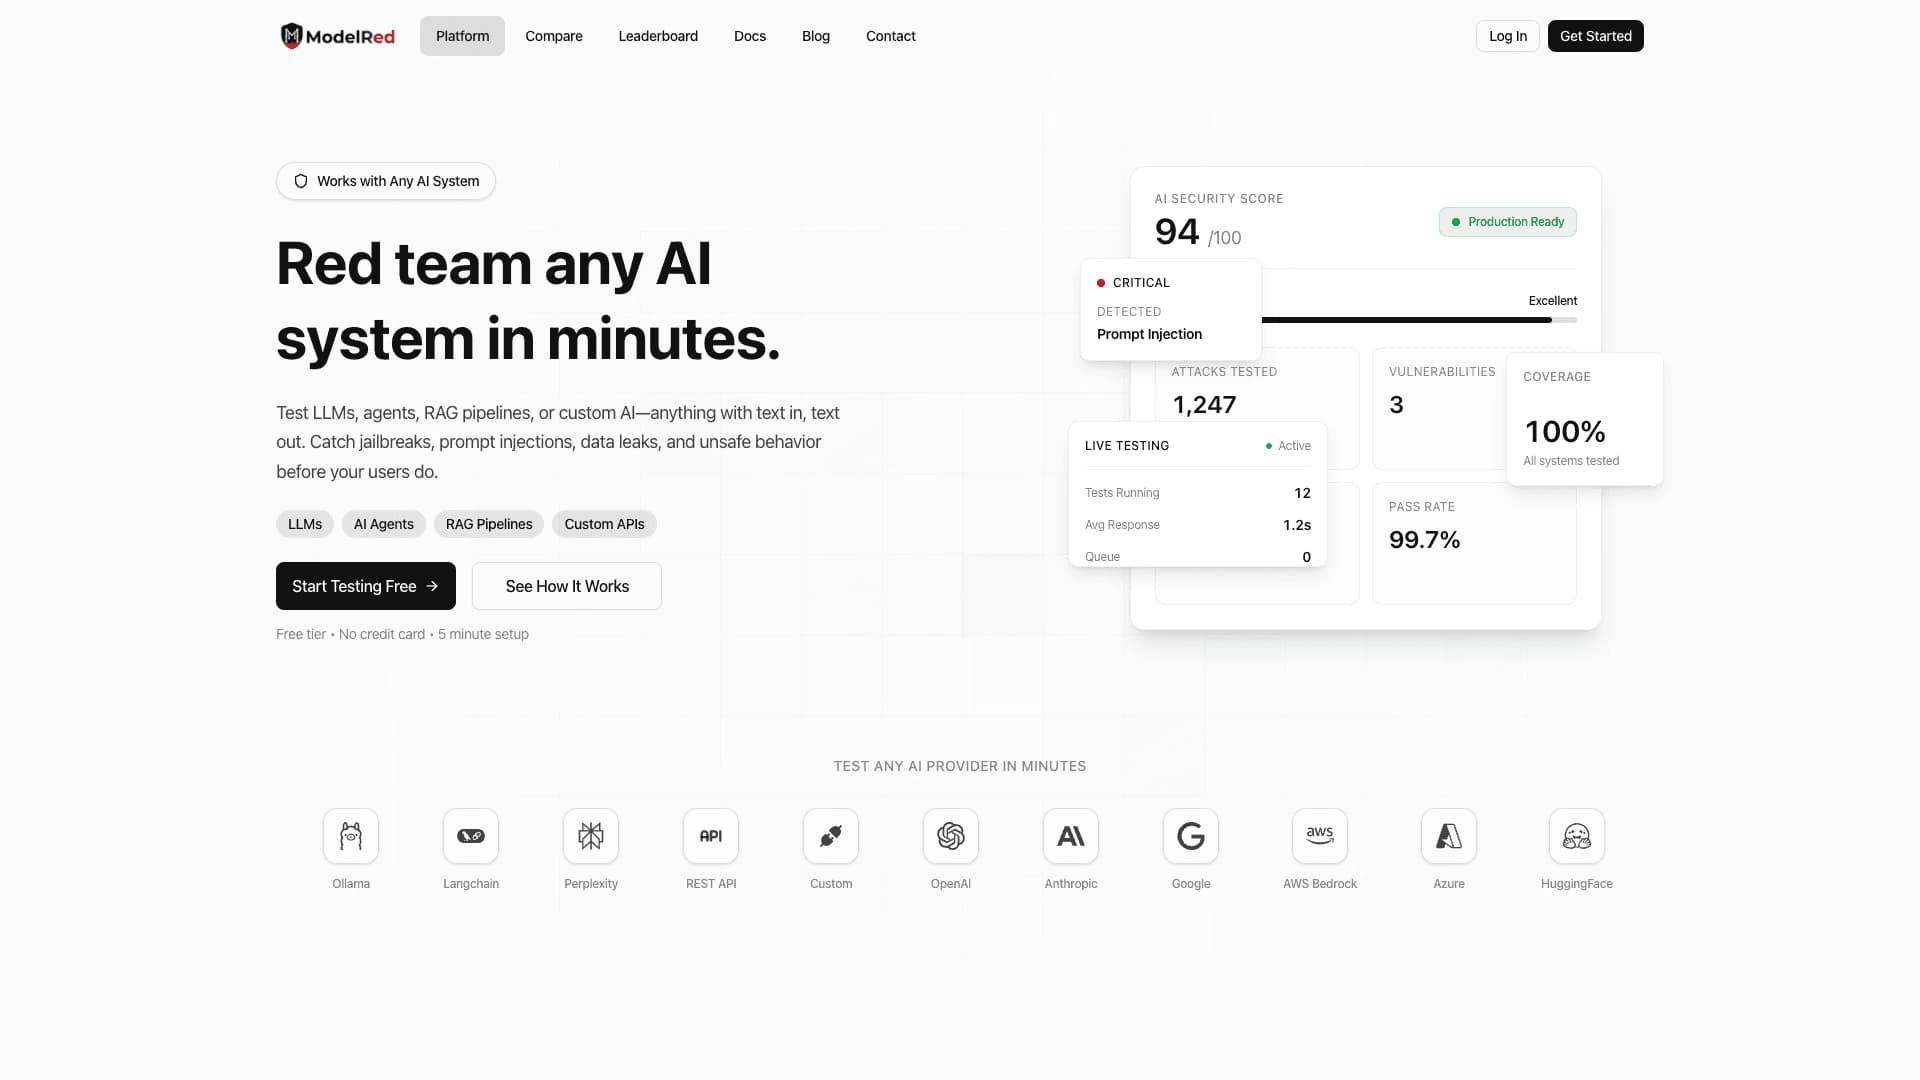
连接后,用户可以发起测试活动. 系统会运行一系列的自动攻击,实时仪表板可以让你跟踪检查进度,查看主动测试,并查看模型对请求的平均响应时间.
分析结果
竞选结束后,这项服务将产生详细报告。 将结果作为衡量尺度列出:攻击总数、发现的脆弱性数目、临界度和通过率(成功通过测试的百分比)。
模型红色的主要特征
- 自动红色组合:插件将LLMS和AI代理的全安全测试周期自动化.
- 发现脆弱性:进行数千次协同攻击以识别薄弱点. 特别是,它发现易遭受越狱攻击、迅速注射、数据泄露和产生不安全反应。
- 测试各种系统:提供全面保护,与单个型号及复杂的管道(RAG),AI代理和定制API合作.
- 安全评估:生成AI安全分数,并报告攻击次数、发现的弱点、其临界度和通过率的细节。
- 现场监测:实时观察测试过程的能力,包括主动检查和平均系统响应时间的统计.
模型红的优点
- 准备面对真正的威胁:平台显示一个系统对当前攻击类型具有多大的韧性,而不仅仅是遵守基本标准.
- 快速启动: 为快速融入发展进程而设计,不需要长时间准备。
- 广泛覆盖:允许不仅测试语言模型本身,而且测试代理,RAG管道,和API,使安全检查全面.
模型红色的缺点
关于该平台的缺点和局限性的信息在所提供的来源中并没有得到。 然而,与任何专门工具一样,它们可能包括依赖攻击场景的质量、为初学者解释结果的潜在困难以及在测试非常大的模型时可能要求的性能。 没有官方数据,这些方面仍然是推测性的。
ModelRed能解决什么问题?
- 有限责任公司和代理人的安全测试:检查模型的防范恶意行为.
- 释放前查明脆弱性:在用户开始与系统互动之前,先发现越狱和迅速注射等关键问题。 这有助于防止数据泄露和早期不安全的模型行为.
红色定价模式
关于使用ModelRed平台成本的官方信息未在源数据中披露. 由于分配模式被标记为未知,定价很可能根据测试量和所选计划来确定. 要获取准确的定价信息,您需要联系官方服务代表或要求商业报价.
红色使用模式
具体服务条款,包括法律方面、许可证协议和隐私政策,没有在来源文件中提供。 为澄清这些方面以及数据存储安全要求,建议参考产品的官方来源或文件。
红色模型可用性
该平台是完全基于云的服务还是提供前提部署选项,无法从所提供的数据中确定。 来源描述强调通过API方便连接,这表明云基础设施. 然而,准确的地理可用性和系统要求仍然不明。
模型Red与替代品的区别
模型Red与替代品列表(如KittySploit或Stagehand)中的工具之间的关键区别在于其综合测试方法. 该平台不仅测试单个模型,而且涵盖整个产品生态系统:从LLMs本身到代理,RAG管道,以及API. 这提供了整体安全情况,而不是零散的数据。
此外,ModelRed大力强调融入发展进程。 设计了快速启动和自动生成带有度量衡(Security Score)的报告,这样团队就可以在不减慢产品释放周期的情况下迅速决定如何固定脆弱性.
结论
ModelRed是红色组合和保障大型语言模型,AI代理,以及RAG管道的工具. 它使开发者和安全小组能够通过自动攻击和明确的安全指标在产品发布前发现弱点。 该平台适合融入开发管道,并提供全面的系统测试,将易用性和深度分析相结合.