Intezer
AI平台实现网络安全业务中心工作流程自动化.
概览
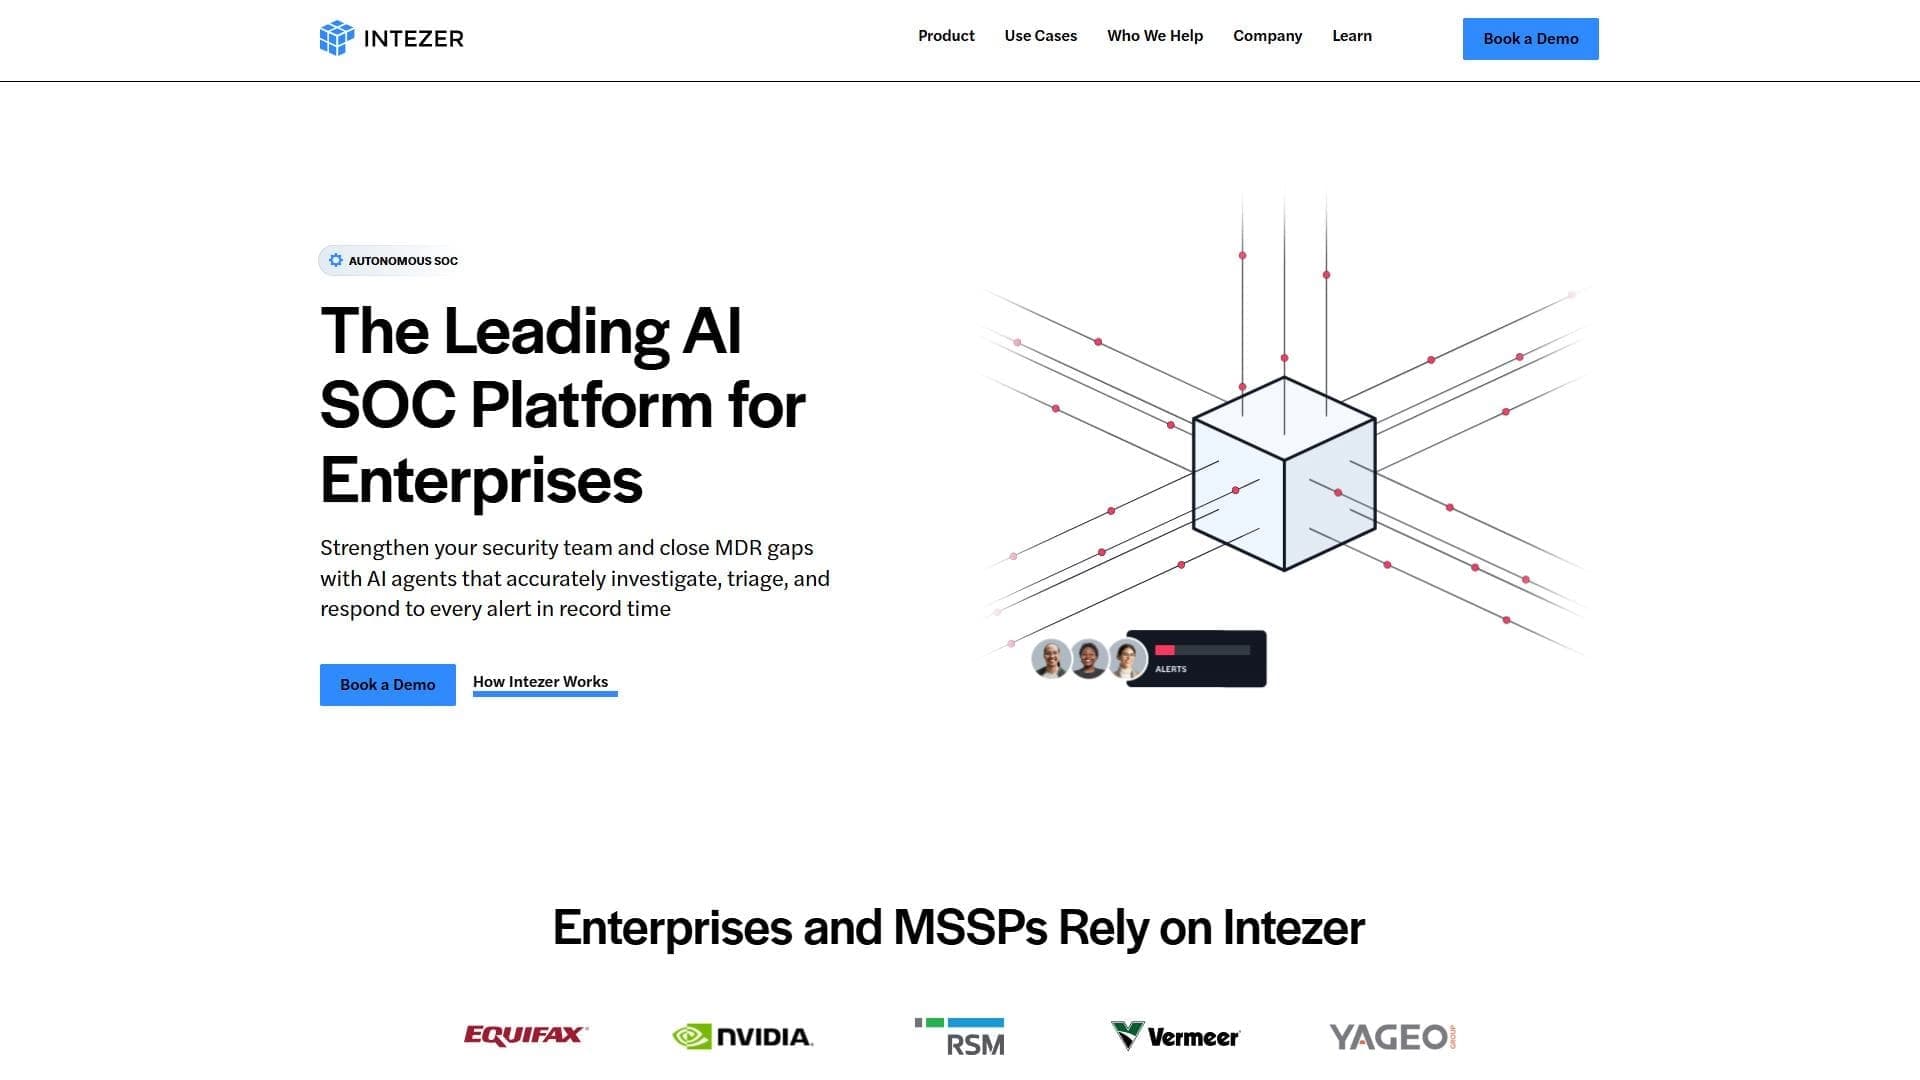
Intezer是一个旨在自动化安全行动中心(SOC)工作的平台. 其核心是人工智能,处理来自各种来源的事件处理. Intezer没有手动审查每个可疑事件,而是独立进行调查,对恶意文件进行分类,并就下一步作出决定。 如果一个威胁不需要立即的人类干预,系统可以自动解除它;在更复杂的情况下,事件会升级,让分析师来处理.
Intezer的一个关键特征是它不仅仅是一套脚本和规则,而是一套完全自主的基于AI的系统. 它可以学习和适应特定基础设施的具体情况,减少安保小组的总体工作量,尽量减少人为错误的影响。
整数特征
| 特征 | 数值 |
|---|---|
| 类型 | SOC 操作自动化工具 |
| 类别 | 记录和监测、API和整合 |
| 核心技术 | 人工智能 |
| 网站 | intezer.com (英语). |
因泰泽适合谁?
安保行动中心
Intezer主要针对每天处理大量警报和事件的团队. 该系统通过接管与初步分析和调查有关的日常任务,帮助卸载分析员。
拥有自身安全基础设施的公司
该平台需要与现有的安全系统整合,因此它只适合已经部署SIEM和EDR解决方案的组织. 这些公司必须是拥有能够配置和维持这种工具的技术专家的公司。
如何使用因泰泽?
与现有生态系统的整合
第一步是将Intezer连接到已经使用的SIEM和EDR系统. 该平台与目前的安全基础设施合作,接收事件和有关可疑文件的数据,以供进一步分析。
设定应对方案
在设置集成后,系统被配置为自动执行动作:从隔离受感染的主机到屏蔽恶意文件. 对于复杂的案件,对升级情况作了安排,以便把事件交给已经收集的背景分析员。
密钥 Intezer 特性
自动处理和调查威胁
该系统分析即将发生的事件,将其与已知的威胁数据库联系起来,并在没有人类参与的情况下进行深入的行为分析。
自动反应和升级
根据配置的不同,Intezer可以独立采取措施消除威胁或将事件信息传递给分析员进行人工审查.
恶意分析和分类
该平台确定恶意软件的类型及其与已知家族的关联,提供详细信息以了解攻击的性质.
SIEM和EDR一体化
与外部安全工具的深度整合使一个涵盖事件处理所有阶段的统一自动化框架成为可能。
优势
- 反应时间缩短: 自动调查程序消除威胁的速度大大快于人工处理。
- 降低费用: 通过自动化例行流程,一家公司可以在不按比例增加人头计算的情况下,扩大SOC操作规模.
- 减少错误 : 人类因素在标准的威胁分类操作中被消除,从而降低了缺失关键事件的风险.
进化缺点
- 复杂初始设置 : 有效运作需要针对具体公司基础设施的精心配置,这需要相当长的时间。
- 工作人员培训: SOC员工需要培训与新平台合作,并了解其如何运作.
- 对融合的依赖: 运营效率直接取决于与SIEM,EDR等安全系统连接的正确性.
- 基础设施需求: 该工具不适合缺乏自身安全基础设施或缺乏维护该工具的技术专家的公司.
Intezer能解决什么问题?
该平台处理现代安保业务中心面临的三大挑战:使事件应对程序自动化,在不雇用新工作人员的情况下扩大安保规模,以及大幅度减少分析员日常手工工作的份额,使他们能够 将注意力集中在真正复杂的威胁上。
安装定价
目前关于因泰泽定价和计划的信息不公开在官方网站上. 要获得定价和许可条款的详细信息,需要直接与公司代表联系.
填充使用术语
使用Intezer的一个先决条件是在公司内部建立积极的安全基础设施。 该平台并不是在真空中工作的独立产品;它需要与 ,并访问 ,企业安全系统. 没有现有的SIEM和EDR解决方案,使用Intezer是不可能的.
装配器可用性
已经建立安全生态系统的公司可以使用Intezer系统。 该产品不是针对没有自己的技术专家和监测系统的小企业。 使用该平台需要有能力配置和维护该系统的合格人员。
Intezer 与替代品的区别
Intezer与其竞争者或标准自动化工具的主要区别在于通过使用人工智能实现的SOC的完全自主运行. 虽然经典的自动化系统按照预先定义的情景和规则运作,但Intezer可以独立地在非标准情况下根据威胁分析和分类作出决定,使反应过程更加智能化.
结论
Intezer是安全操作中心工作流程自动化的强大工具,使用AI来减轻专家的负担,加快事件响应. 然而,其实施需要复杂的配置和与现有安保系统的整合,只有具备自己发展起来的基础设施和技术专长的成熟组织才切合实际。