
ModelRed
ModelRed é uma plataforma para testes de segurança automatizados de grandes modelos de linguagem, agentes de IA e sistemas RAG.
Visão geral
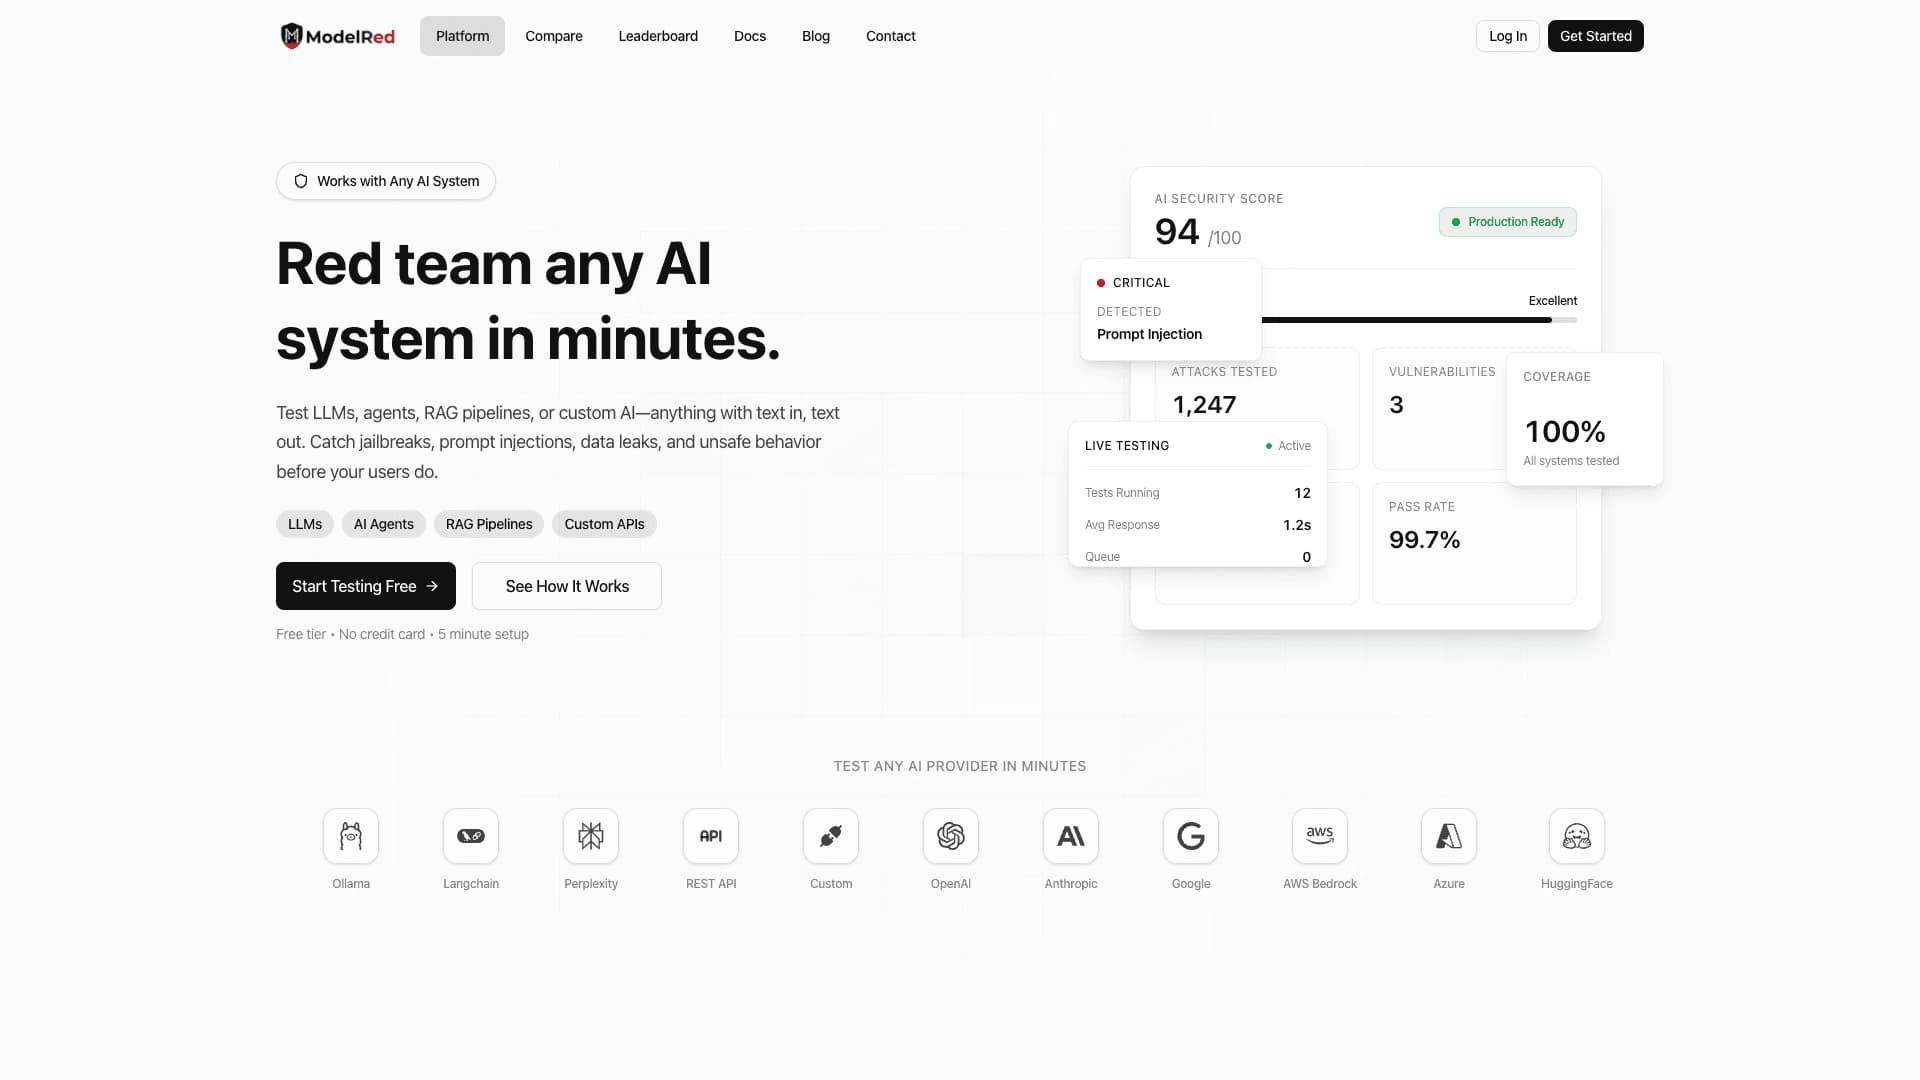
ModelRed é uma plataforma especializada projetada para testes de segurança automatizados de modelos de grande linguagem (LLM), agentes de IA e oleodutos RAG. A ferramenta opera sobre o princípio de "equipe vermelha", ou seja, simula as ações de um atacante para encontrar fraquezas do sistema antes de ser implantado.
O objetivo principal do ModelRed é identificar vulnerabilidades que possam ser usadas para hackear ou manipular um modelo. Para conseguir isso, a plataforma executa uma série de ataques em evolução, incluindo a fuga popular e métodos de injeção rápida. Após a conclusão dos testes, o serviço fornece um relatório detalhado com uma pontuação de segurança de IA e métricas de resiliência, permitindo aos desenvolvedores avaliar objetivamente o quão bem o modelo está preparado para suportar ameaças cibernéticas reais.
Função chave: testar sistemas complexos
Ao contrário de muitas ferramentas que se concentram apenas em testar os próprios modelos, ModelRed também testa produtos orientados para IA. Isso significa que não só os LLMs estão sob ataque, mas também agentes de IA, oleodutos RAG e APIs personalizadas, que podem ter pontos de entrada adicionais para ataques.
ModeloCaracterísticas vermelhas
Abaixo estão os principais parâmetros técnicos e funcionais da plataforma.
| Característica | Valor |
|---|---|
| Tipo | Ferramenta de segurança do sistema IA |
| Categoria | Casos de ensaio e de ensaio, Registos e monitorização |
| Uso primário | Red teaming (teste de penetração) para LLMs e agentes |
| Formato de trabalho | Texto de entrada — texto de saída |
| Sistemas-alvo | LLMs, agentes de IA, gasodutos RAG, APIs personalizadas |
| Saída da chave | AI Security Score e relatórios com métricas de resiliência |
Para quem é o ModelRed adequado?
Desenvolvedores e engenheiros de ML
A ferramenta será útil para equipes que constroem e implementam LLMs. ModelRed ajuda a verificar rapidamente a segurança do modelo antes da liberação da produção, sem exigir experiência em testes de penetração profunda.
Profissionais de segurança
Para equipes responsáveis pela segurança da informação, a plataforma fornece dados estruturados e automatiza processos de descoberta de vulnerabilidade de rotina, permitindo que eles se concentrem em analisar as questões mais críticas.
Equipas de produtos
Se você está lançando chatbots, assistentes de IA ou outros produtos baseados em IA, ModelRed ajuda a garantir que seu sistema não será comprometido pelos usuários após o lançamento.
Como utilizar ModelRed?
Integração rápida
O processo de configuração leva apenas alguns minutos. Nenhuma configuração complexa ou treinamento prolongado é necessário para começar a testar — a plataforma está pronta para funcionar quase imediatamente após o registro e conexão API.
Executar campanhas de teste
Após a conexão, os usuários podem lançar campanhas de teste. O sistema executará uma série de ataques automatizados, e o painel em tempo real permite rastrear o progresso, visualizar testes ativos e ver o tempo médio de resposta do modelo às solicitações.
Análise dos resultados
Após a conclusão da campanha, o serviço gera relatórios detalhados. Os resultados são apresentados como métricas: número total de ataques, número de vulnerabilidades encontradas, nível de criticidade e taxa de passagem (percentagem de testes passados com sucesso).
Principais características do ModelRed
- Equilibramento vermelho automatizado: O plugin automatiza o ciclo completo de teste de segurança para LLMs e agentes de IA.
- Descoberta de vulnerabilidade: Realiza milhares de ataques coordenados para identificar pontos fracos. Em particular, encontra vulnerabilidades para ataques de fuga de cadeia, injeção rápida, vazamentos de dados e geração de respostas inseguras.
- Testes de vários sistemas: Fornece proteção abrangente, trabalhando com modelos individuais e dutos complexos (RAG), agentes de IA e APIs personalizadas.
- Avaliação da segurança: Gera uma pontuação de segurança de IA e reporta com detalhes sobre o número de ataques, vulnerabilidades encontradas, sua criticidade e taxa de passagem.
- Monitorização ao vivo: Capacidade de observar o processo de teste em tempo real, incluindo estatísticas sobre verificações ativas e tempo médio de resposta do sistema.
Vantagens do Modelo Vermelho
- Prontos para ameaças reais: A plataforma mostra como um sistema é resistente aos tipos de ataque atuais, não apenas o cumprimento de padrões básicos.
- Início rápido: Projetado para uma rápida integração no processo de desenvolvimento, não exigindo uma preparação longa.
- Ampla cobertura: Permite testar não só os próprios modelos de linguagem, mas também agentes, oleodutos RAG e APIs, tornando as verificações de segurança abrangentes.
Desvantagens do Modelo Vermelho
As informações sobre os inconvenientes e limitações da plataforma não estão disponíveis nas fontes fornecidas. No entanto, como em qualquer ferramenta especializada, podem incluir dependência da qualidade dos cenários de ataque, dificuldade em interpretar resultados para iniciantes e possíveis requisitos de desempenho ao testar modelos muito grandes. Sem dados oficiais, esses aspectos permanecem especulativos.
Que problemas o ModelRed resolve?
- Testes de segurança de LLMs e agentes: Verificando a proteção dos modelos contra ações maliciosas.
- Identificando vulnerabilidades antes do lançamento: Encontrando questões críticas como jailbreak e injeção rápida antes de os usuários começarem a interagir com o sistema. Isso ajuda a prevenir vazamentos de dados e comportamento de modelo inseguro em estágios iniciais.
ModeloRed pricing
Informações oficiais sobre o custo da utilização da plataforma ModelRed não são divulgadas nos dados de origem. Uma vez que o modelo de distribuição é marcado como desconhecido, é provável que os preços sejam determinados com base no volume de testes e no plano seleccionado. Para informações precisas sobre preços, você precisa contatar representantes oficiais ou solicitar um orçamento comercial.
ModeloRed termos de utilização
Termos de serviço específicos, incluindo aspectos legais, acordos de licença e políticas de privacidade, não são fornecidos nos documentos fonte. Para esclarecer esses aspectos, bem como os requisitos de segurança de armazenamento de dados, recomenda-se consultar as fontes ou documentação oficiais do produto.
ModeloRed disponibilidade
Se a plataforma é um serviço totalmente baseado na nuvem ou oferece opções de implantação no local não podem ser determinadas a partir dos dados fornecidos. As descrições de origem enfatizam facilidade de conexão via API, o que sugere infraestrutura de nuvem. No entanto, a disponibilidade geográfica exata e os requisitos do sistema permanecem desconhecidos.
Como ModelRed difere das alternativas
A principal diferença entre ModelRed e ferramentas na lista de alternativas (como KittySploit ou Stagehand) está em sua abordagem de teste abrangente. A plataforma não só testa modelos individuais, mas abrange todo o ecossistema de produtos: desde os próprios LLMs até agentes, oleodutos RAG e APIs. Isso fornece uma imagem de segurança holística em vez de dados fragmentados.
Além disso, ModelRed coloca forte ênfase na integração no processo de desenvolvimento. A geração rápida e automática de relatórios com métricas (Security Score) são projetadas para que as equipes possam tomar decisões rápidas sobre como corrigir vulnerabilidades sem retardar o ciclo de lançamento do produto.
Conclusão
ModelRed é uma ferramenta para equipes vermelhas e segurança de grandes modelos de linguagem, agentes de IA e oleodutos RAG. Ele permite que desenvolvedores e equipes de segurança encontrem vulnerabilidades antes do lançamento do produto através de ataques automatizados e métricas de segurança claras. A plataforma é adequada para integração em pipelines de desenvolvimento e fornece testes abrangentes do sistema, combinando facilidade de uso com profundidade de análise.
Perguntas mais frequentes
Consulte também
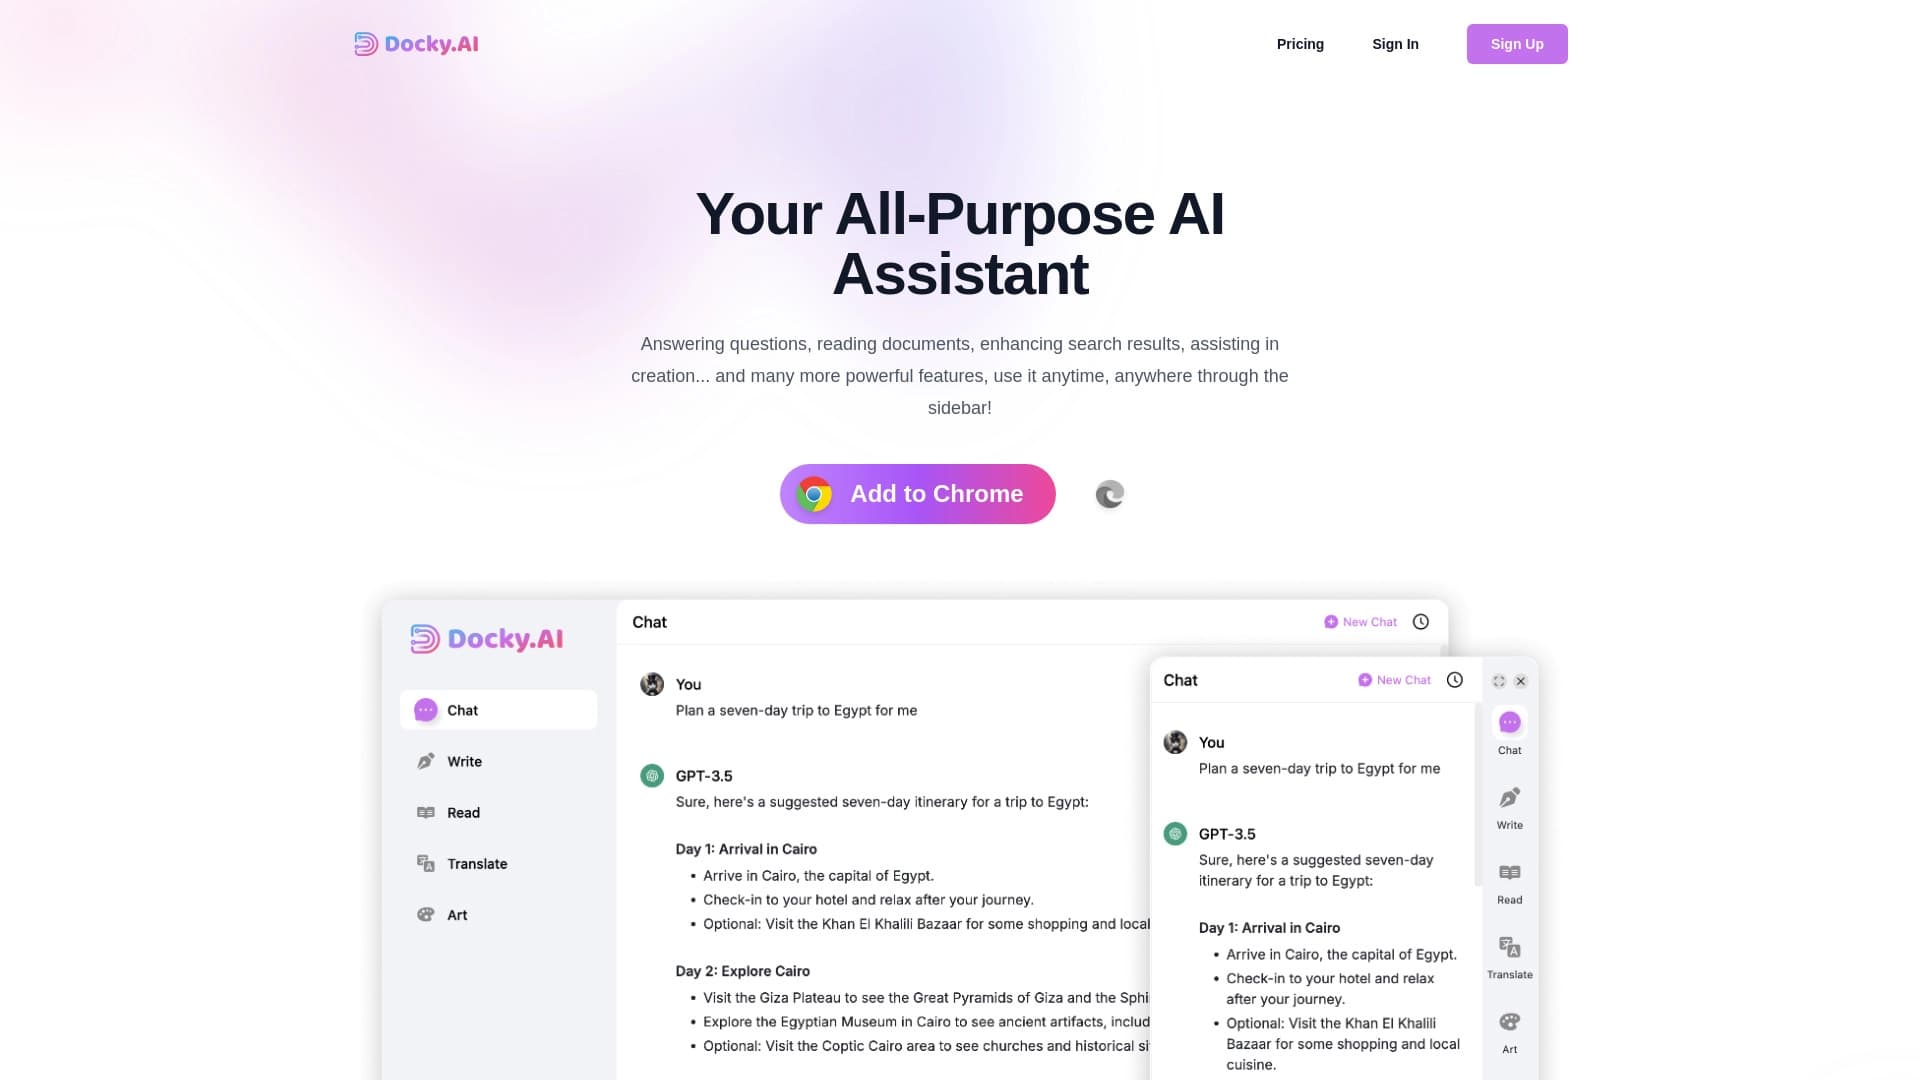
Painel lateral de IA que ajuda a responder perguntas, trabalhar com documentos e gerar imagens.
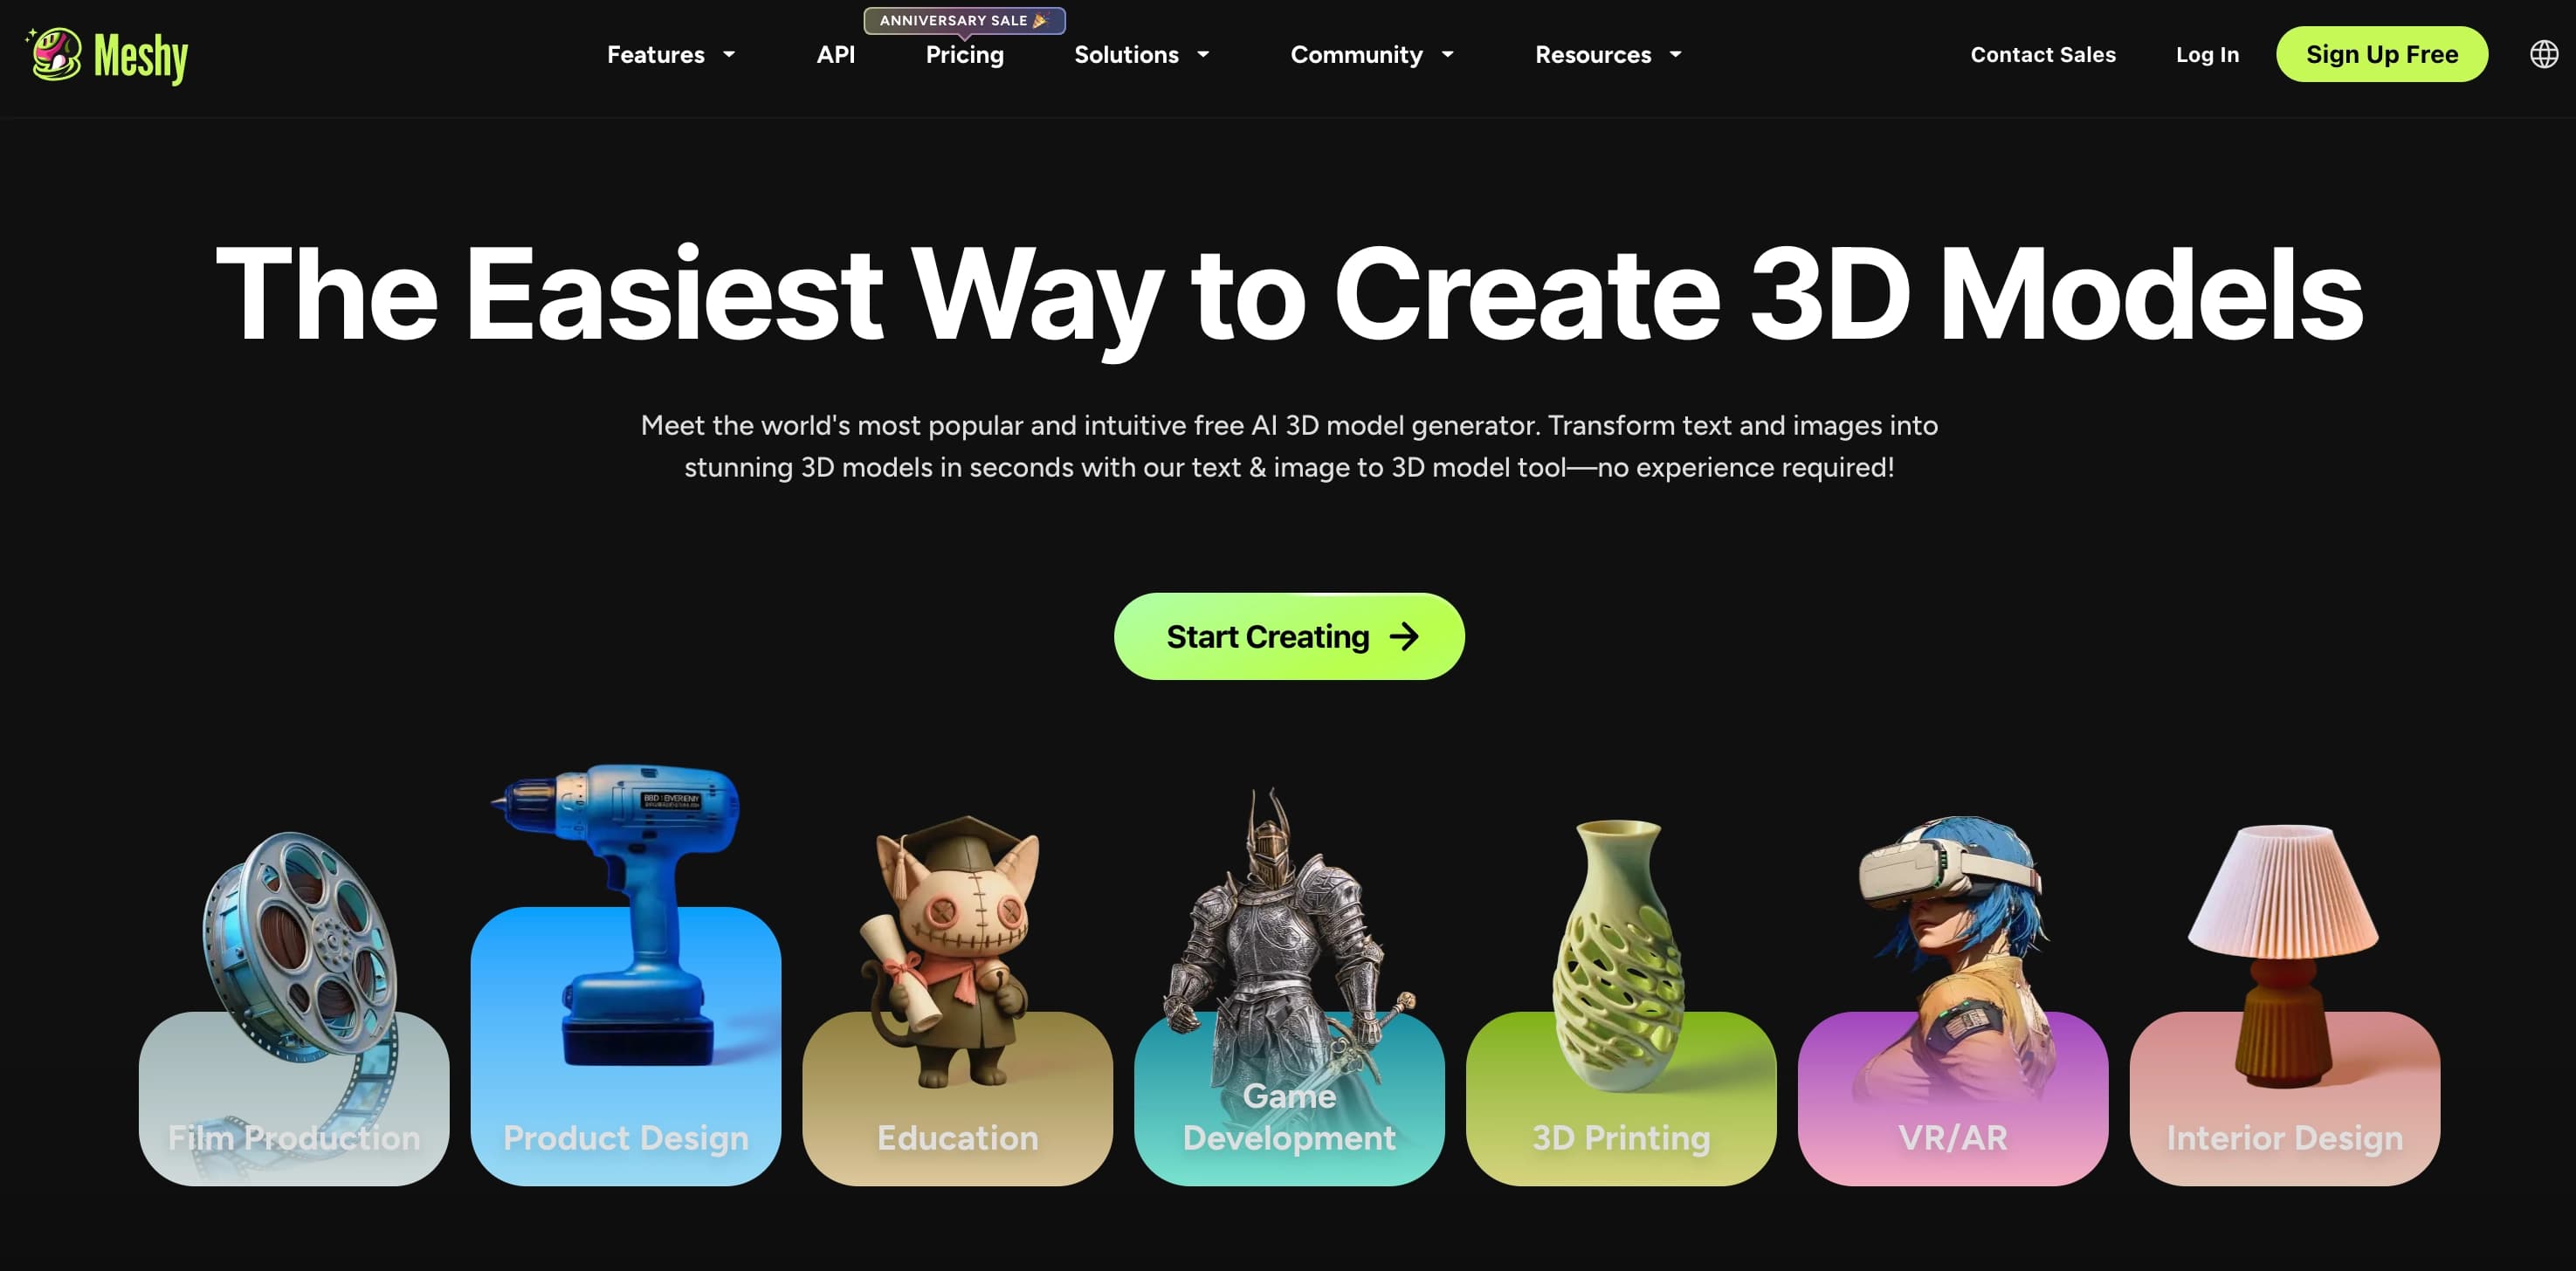
Um serviço de nuvem de rede neural para gerar modelos 3D, texturas e animações de descrições de texto ou imagens.

Conjunto de ferramentas de geração e edição de vídeo com IA, incluindo avatares, sincronização labial e clonagem de voz.

Extensão para Chrome que ajuda a gerenciar abas, histórico e favoritos com um assistente de IA.

Plataforma de gerenciamento de projetos com recursos para definição de tarefas, acompanhamento de tempo e controle da carga de trabalho dos colaboradores.

Plataforma para criar sistemas de IA multi-agente e chatbots para automatizar suporte ao cliente e geração de leads.

Biblioteca TypeScript que lhe permite usar o GPT-4 como um tempo de execução para funções descritas pelos comentários.

Agente de IA para auxiliar na programação e otimizar o fluxo de trabalho de desenvolvimento.