Mengapa WhatsApp kembali menangani keamanan
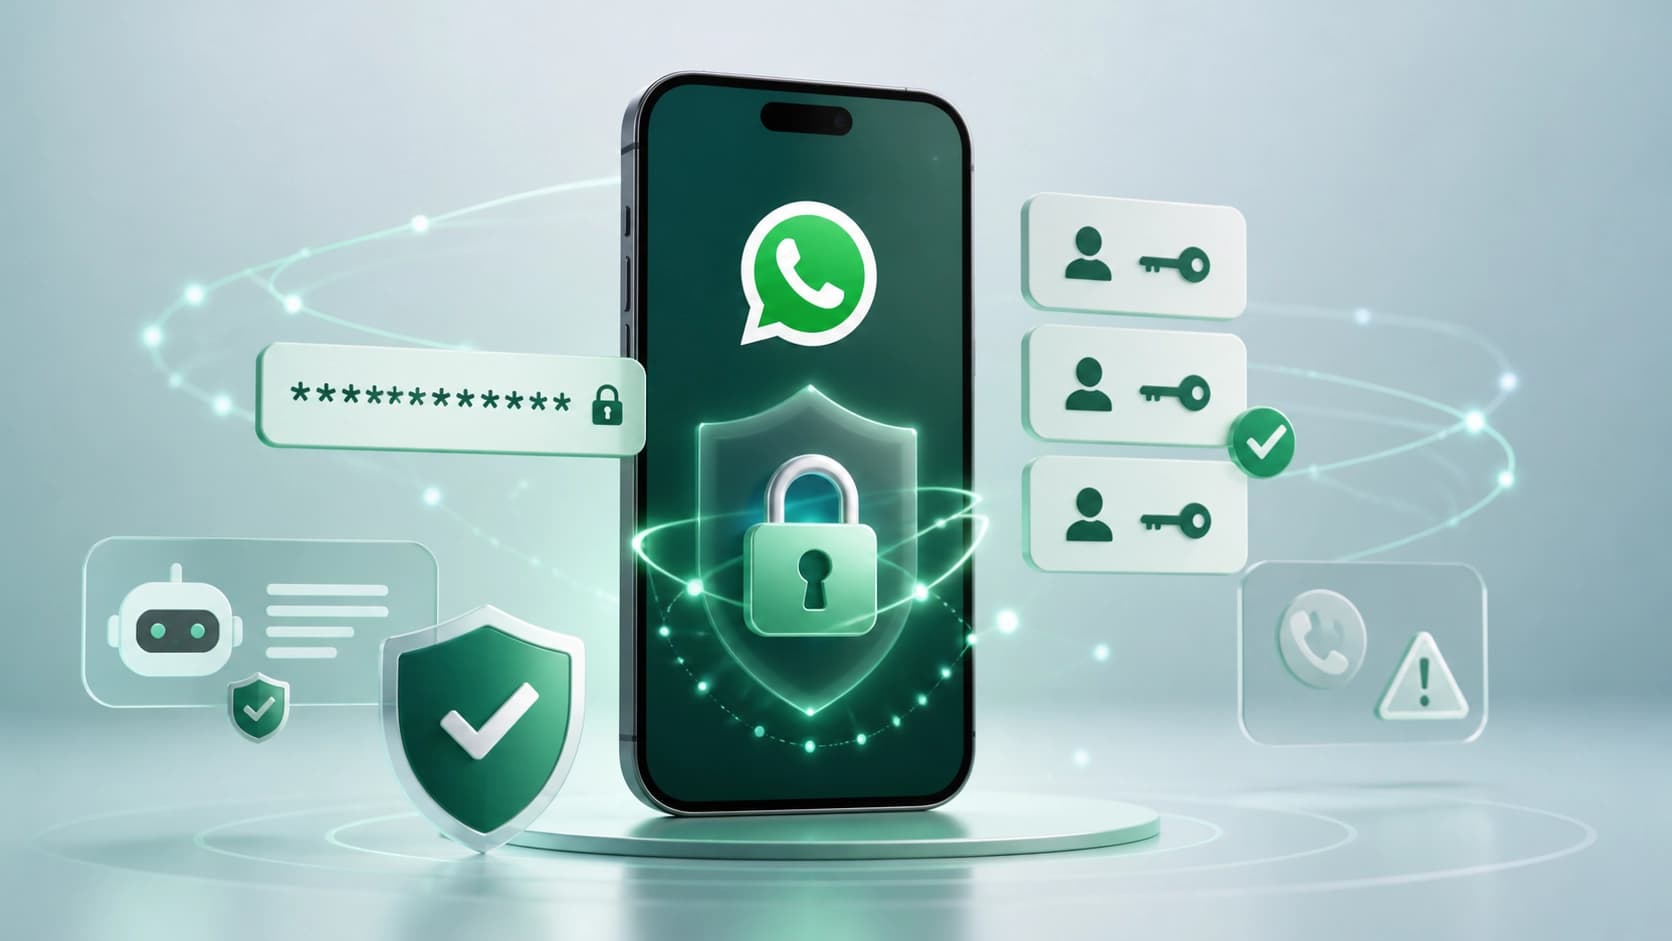
Pembajakan akun di aplikasi pesan adalah salah satu jenis penipuan yang paling menyebalkan: seseorang kehilangan bukan sekadar akses ke percakapan, tetapi praktis kehilangan identitas digitalnya, dan kontak-kontaknya menerima pesan yang meminta uang atas namanya. WhatsApp memutuskan untuk tidak berhenti pada peringatan rutin dan merombak sekaligus beberapa mekanisme perlindungan — dari cara verifikasi masuk hingga analisis panggilan dan pesan yang masuk.
Logika umum perubahannya sederhana: alih-alih sepenuhnya menyerahkan tanggung jawab kepada kewaspadaan pengguna, platform itu sendiri mulai memberi tahu bahwa situasinya tampak mencurigakan.
Verifikasi dua langkah: alih-alih PIN pendek — kata sandi yang utuh
Saat ini perlindungan tambahan untuk masuk dibangun di atas kode PIN enam digit. Ini lebih baik daripada tidak sama sekali, tetapi kode semacam itu punya titik lemah: terlalu pendek, mudah ditebak dengan brute force, dan hampir tidak menyelamatkan jika penipu sudah mengelabui seseorang untuk mendapatkan kode verifikasi via SMS dan mencoba bercokol di akun.
Setelah pembaruan, pengguna dapat mengganti PIN dengan kata sandi yang lebih panjang — dengan huruf, angka, dan karakter khusus. Intinya adalah menciptakan penghalang kedua untuk berjaga-jaga jika penghalang pertama sudah ditembus: bahkan setelah mendapatkan akses ke kode masuk, pelaku akan terbentur lapisan tambahan yang tidak bisa ditebak dalam hitungan menit.
Apa yang berubah dalam praktik
- Peretasan melalui brute force menjadi jauh lebih mahal dari segi waktu — dan karenanya kurang menguntungkan.
- Rekayasa sosial "sebutkan kode dari SMS" tidak lagi berhasil sendirian: masih diperlukan kata sandi yang tidak dimiliki penipu.
- Muncul dorongan untuk akhirnya membuat pengelola kata sandi — menyimpan rangkaian karakter panjang di kepala hampir tidak ada yang mau.
Passkey: sekarang bisa dipasang lebih dari satu
Arah lain — peralihan ke cara masuk tanpa kata sandi. Pengguna di Android maupun iOS dapat menambahkan bukan hanya satu, tetapi beberapa passkey sekaligus ke akun. Teknologi ini sendiri bersandar pada apa yang sudah ada di perangkat: pengenalan wajah, pemindai sidik jari, atau kunci layar.
Menurut data platform, cara masuk ini sudah digunakan lebih dari satu juta orang di seluruh dunia. Logika beberapa kunci sederhana: satu terikat ke ponsel, yang kedua — ke tablet atau perangkat cadangan. Jika gawai hilang, pecah, atau dibawa ke tempat servis, akses tidak ikut hilang bersamanya.
Android akan memberi tahu siapa yang menelepon
Blok perubahan tersendiri menyangkut panggilan. Di Android, aplikasi pesan akan mulai menampilkan lebih banyak konteks tentang penelepon dari nomor tak dikenal: misalnya, apakah orang tersebut menelepon dari negara lain atau apakah ia berada di grup yang sama dengan Anda.
Ini hal kecil yang menutup skenario yang sangat sering terjadi: penipu mengaku sebagai layanan dukungan atau "kenalan dari kantor", sementara korban tidak bisa dengan cepat memeriksa apakah mereka punya titik persinggungan sama sekali. Grup bersama dan geografi — sinyal yang kasar, tetapi berguna.
AI melawan pesan penipuan
Perusahaan Meta menguji fitur Scam Alert di aplikasi pesan, yang dibangun di atas kecerdasan buatan. Fitur ini mampu memeriksa pesan dari kontak tak dikenal dan mencari ciri-ciri khas penipuan di dalamnya.
Detail penting — pemeriksaan berlangsung langsung di perangkat pengguna, bukan di server. Jika sistem melihat sesuatu yang mencurigakan, ia tidak hanya mengeluarkan peringatan, tetapi juga menawarkan tindakan konkret: memblokir obrolan atau mengirim laporan.
Sebelumnya di aplikasi sudah muncul peringatan tentang permintaan mencurigakan untuk menautkan perangkat — justru skenario ketika penipu mencoba menghubungkan akun orang lain ke gawainya.
Pergeseran penekanan — dan apa yang harus Anda lakukan
Hal utama yang perlu dicatat: perang melawan penipuan berpindah dari tingkat "pengguna harus waspada" ke tingkat "platform itu sendiri yang memperingatkan dan memeriksa". Ini pembalikan yang masuk akal. Orang lelah, teralihkan, membaca pesan sambil berjalan — dan justru pada saat itulah mereka tertipu.
Tetapi tidak ada filter otomatis yang menggantikan kebiasaan dasar. Yang paling andal tetap:
- jangan pernah meneruskan kode masuk dan verifikasi kepada siapa pun, apa pun "legenda" kepemilikannya;
- waspadalah jika orang tak dikenal mendesak, menekan emosi, atau meminta Anda mengklik tautan;
- aktifkan verifikasi dua langkah dan, ketika tersedia, pilih kata sandi panjang alih-alih PIN enam digit;
- tambahkan passkey kedua di perangkat cadangan agar tidak bergantung pada satu gawai.
Peningkatan teknis menutup sebagian celah, tetapi langkah terakhir — persetujuan atas tindakan mencurigakan — tetap Anda yang mengambil. Itulah sebabnya ada baiknya meluangkan sepuluh menit untuk pengaturan sekarang, daripada berurusan dengan akun yang dibajak nanti.