
ModelRed
ModelRed adalah platform untuk pengujian keamanan otomatis model bahasa besar, agen AI, dan sistem RAG.
Tinjau
ModelRed adalah platform khusus yang dirancang untuk pengujian keamanan otomatis model bahasa besar (LLM), agen AI, dan jaringan pipa RAG. Alat ini beroperasi pada prinsip "Merah bekerja sama", yang berarti itu mensimulasikan tindakan penyerang untuk menemukan kelemahan sistem sebelum digunakan.
ModelRed 's tujuan utama adalah untuk mengidentifikasi kerentanan yang dapat digunakan untuk hack atau memanipulasi model. Untuk mencapai ini, platform menjalankan serangkaian serangan berkembang, termasuk jailbreak populer dan cepat metode injeksi. Setelah menyelesaikan pengujian, layanan menyediakan laporan rinci dengan Skor Keamanan AI dan metrik ketahanan, memungkinkan pengembang untuk secara obyektif menilai seberapa baik model siap untuk menahan ancaman cyber nyata.
Fitur kunci: sistem pengujian kompleks
Tidak seperti banyak alat yang hanya fokus pada pengujian model sendiri, ModelRed juga menguji seluruh produk AI- berorientasi. Ini berarti bahwa tidak hanya LLM diserang, tetapi juga agen AI, jaringan pipa RAG, dan APIs custom, yang mungkin memiliki titik masuk tambahan untuk serangan.
Karakter ModelRed
Di bawah ini adalah parameter teknis dan fungsional utama dari platform.
| Karakter | Nilai |
|---|---|
| Tipe | Alat keamanan sistem AI |
| Kategori | Tes dan tes kasus, Log dan pemantauan |
| Penggunaan primer | Merah bekerja sama (penetrasi pengujian) untuk LLM dan agen |
| Format pekerjaan | Teks dalam - teks keluar |
| Sistem target | LLM, agen AI, jaringan pipa RAG, APIs gubahan |
| Keluaran kunci | Nilai Keamanan AI dan laporan dengan metrik ketahanan |
Siapa ModelRed yang cocok?
Pengembang dan insinyur ML
Alat ini akan berguna bagi tim yang membangun dan menyebarkan LLM. ModelRed membantu dengan cepat memverifikasi model keamanan sebelum rilis produksi, tanpa memerlukan penetrasi mendalam keahlian pengujian.
Keamanan profesional
Bagi tim yang bertanggung jawab untuk keamanan informasi, platform menyediakan data terstruktur dan otomatisasi proses kerentanan rutin, memungkinkan mereka untuk fokus pada menganalisis masalah yang paling kritis.
Tim produksi
Jika Anda meluncurkan chatbot, asisten AI, atau produk berbasis-lainnya, ModelRed membantu memastikan sistem Anda tidak akan dikompromikan oleh pengguna setelah rilis.
Bagaimana menggunakan ModelRed?
Integrasi cepat
Proses pengaturan hanya memakan waktu beberapa menit. Tidak ada konfigurasi kompleks atau pelatihan panjang yang diperlukan untuk memulai pengujian - platform siap untuk bekerja hampir segera setelah pendaftaran dan koneksi API.
Menjalankan kampanye tes
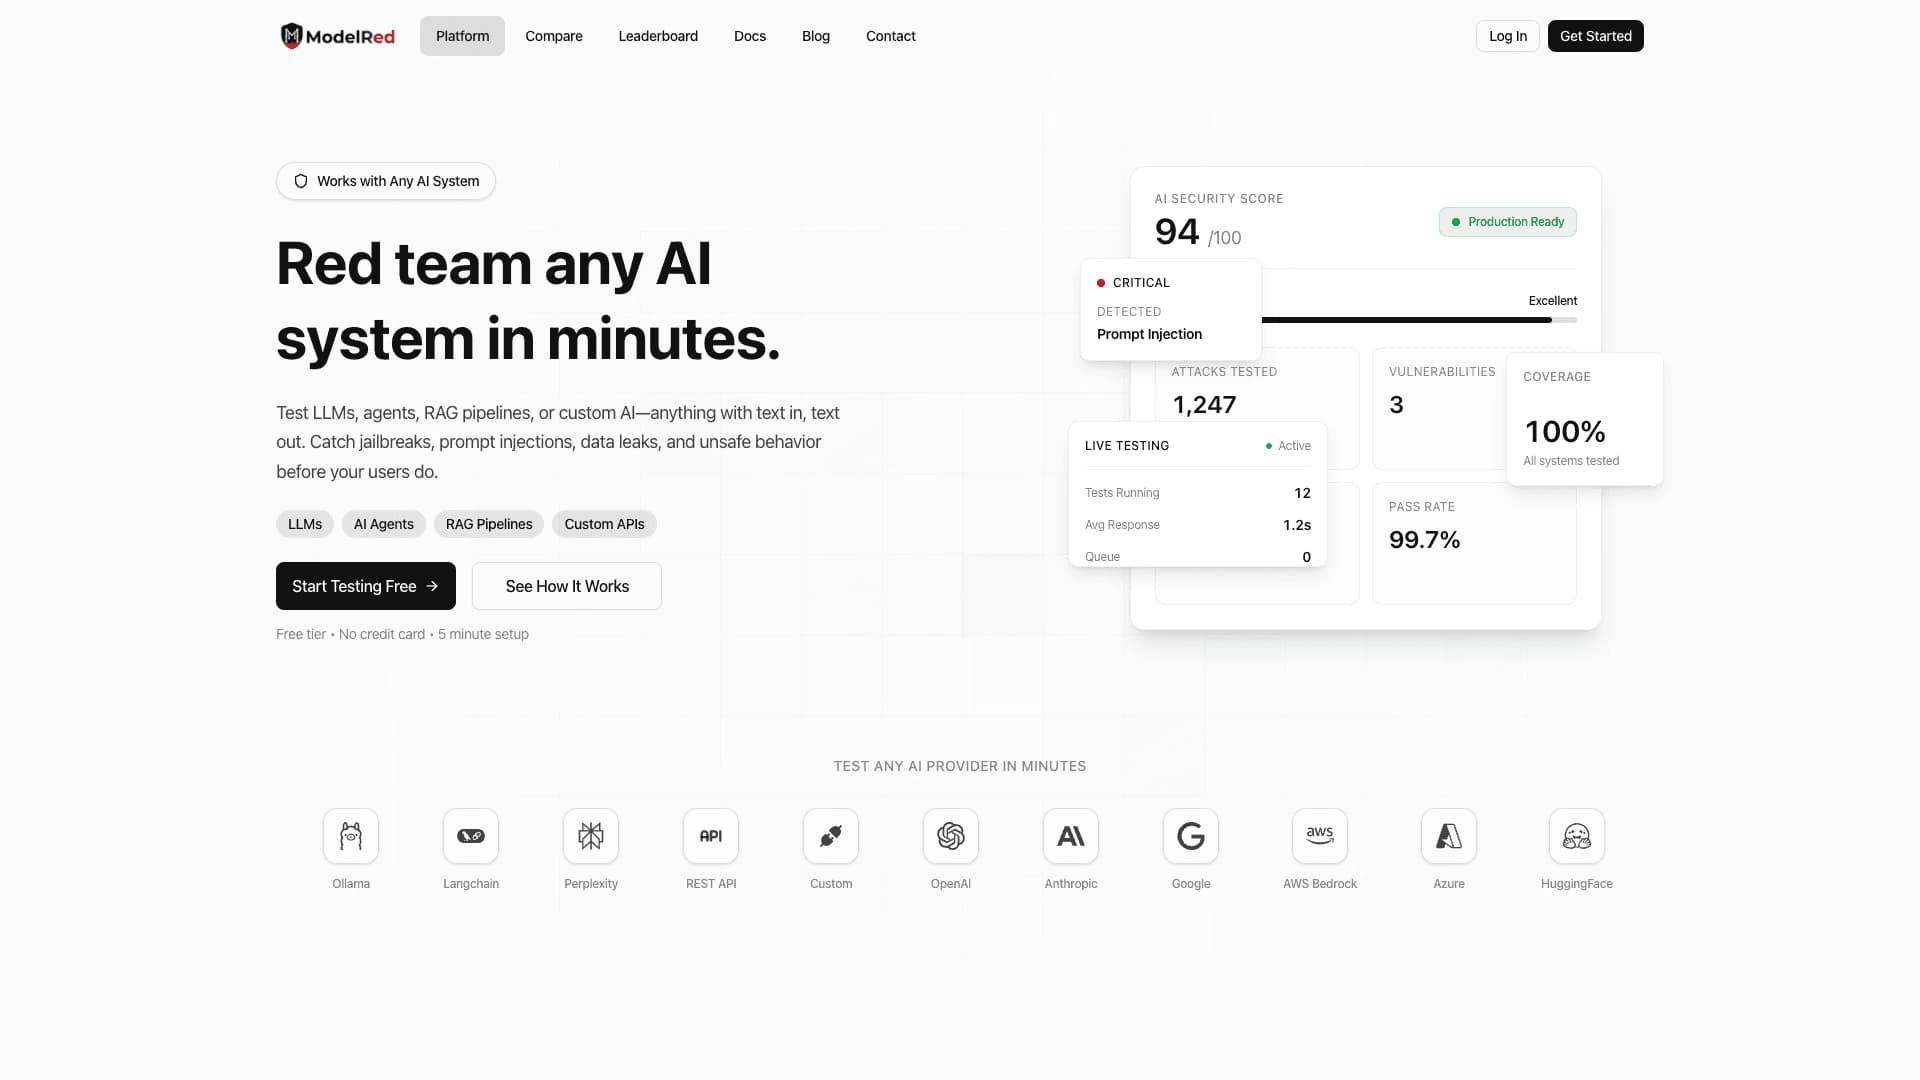
Setelah terhubung, pengguna dapat meluncurkan kampanye pengujian. Sistem akan menjalankan serangkaian serangan otomatis, dan dasbor waktu nyata memungkinkan Anda melacak kemajuan cek, melihat tes aktif, dan melihat rata-rata waktu respon permintaan.
Menganalisa hasil
Setelah penyelesaian kampanye, layanan menghasilkan laporan rinci. Hasil disajikan sebagai metrik: jumlah total serangan, jumlah kerentanan ditemukan, tingkat kritis, dan tingkat lulus (persentase tes lulus berhasil).
Fitur kunci dari ModelRed
- Merah otomatis bekerja sama: Plugin otomatis siklus pengujian keamanan penuh untuk LLM dan agen AI.
- Penemuan vulnerbilityMenjalankan ribuan serangan terkoordinasi untuk mengidentifikasi titik lemah. Secara khusus, ia menemukan kerentanan untuk serangan jailbreak, cepat injeksi, kebocoran data, dan generasi respon tidak aman.
- Menguji berbagai sistem: Menyediakan perlindungan komprehensif, bekerja dengan baik model individu dan jaringan pipa kompleks (RAG), agen AI, dan APIs custom.
- Penilaian keamananMenghasilkan nilai keamanan AI dan melaporkan dengan rincian tentang jumlah serangan, kerentanan ditemukan, kritik mereka, dan laju lulus.
- Pemantauan langsungKemampuan untuk mengamati proses pengujian secara real time, termasuk statistik pada pemeriksaan aktif dan waktu respon sistem rata-rata.
Kemajuan ModelRed
- Siap untuk ancaman nyataPlatform ini menunjukkan bagaimana daya tahan sistem terhadap tipe serangan saat ini, tidak hanya sesuai dengan standar dasar.
- Cepat mulai: Dirancang untuk integrasi cepat ke dalam proses pembangunan, tidak memerlukan persiapan panjang.
- cakupan broadMemungkinkan pengujian tidak hanya model bahasa sendiri, tetapi juga agen, jaringan pipa RAG, dan APIs, membuat pemeriksaan keamanan komprehensif.
Kesedihan ModelRed
Informasi tentang kelemahan dan keterbatasan platform tidak tersedia di sumber yang tersedia. Namun, seperti dengan alat khusus, mereka mungkin termasuk ketergantungan pada kualitas skenario serangan, potensi kesulitan dalam menafsirkan hasil untuk pemula, dan mungkin persyaratan kinerja ketika pengujian model yang sangat besar. Tanpa data resmi, aspek-aspek ini tetap spekulatif.
Masalah apa yang diselesaikan ModelRed?
- Pengujian keamanan LLM dan agen: Memeriksa perlindungan model 'terhadap tindakan berbahaya.
- Mengidentifikasi kerentanan sebelum rilisMencari isu-isu penting seperti jejaring dan suntikan prompt sebelum pengguna mulai berinteraksi dengan sistem. Hal ini membantu mencegah kebocoran data dan perilaku model yang tidak aman pada tahap awal.
Harga ModelRed
Informasi resmi tentang biaya penggunaan platform ModelRed tidak diungkapkan dalam sumber data. Karena model distribusi ditandai sebagai tidak diketahui, harga kemungkinan ditentukan berdasarkan volume pengujian dan rencana yang dipilih. Untuk informasi harga yang akurat, Anda perlu menghubungi perwakilan layanan resmi atau meminta kutipan komersial.
Istilah ModelRed digunakan
Layanan khusus, termasuk aspek hukum, perjanjian lisensi, dan kebijakan privasi, tidak disediakan dalam dokumen sumber. Untuk mengklarifikasi aspek-aspek ini, serta persyaratan penyimpanan data keamanan, disarankan untuk merujuk produk sumber resmi atau dokumentasi.
ketersediaan ModelRed
Apakah platform adalah layanan berbasis awan penuh atau menawarkan pada-tempat pilihan penyebaran tidak dapat ditentukan dari data yang diberikan. Deskripsi sumber menekankan kemudahan koneksi melalui API, yang menunjukkan infrastruktur awan. Namun, ketersediaan geografis dan persyaratan sistem yang tepat tetap tidak diketahui.
Bagaimana ModelRed berbeda dari alternatif
Perbedaan kunci antara ModelRed dan alat-alat dalam daftar alternatif (seperti KittySploit atau Stagehand) terletak pada pendekatan pengujian komprehensif. Platform ini tidak hanya menguji model individu tapi mencakup seluruh ekosistem produk: dari LLM sendiri menjadi agen, jaringan pipa RAG, dan APIs. Ini menyediakan gambar keamanan holistik daripada fragmentasi data.
Selain itu, ModelRed menempatkan penekanan kuat pada integrasi ke dalam proses pembangunan. Awal cepat dan pembuatan laporan otomatis dengan metrik (Skor Keamanan) dirancang sehingga tim dapat membuat keputusan cepat tentang memperbaiki kerentanan tanpa memperlambat siklus rilis produk.
Kesimpulan
ModelRed adalah alat untuk bekerja sama dan mengamankan model bahasa besar, agen AI, dan jaringan pipa RAG. Hal ini memungkinkan pengembang dan tim keamanan untuk menemukan kerentanan sebelum rilis produk melalui serangan otomatis dan aman metrik keamanan. Platform ini cocok untuk integrasi ke jaringan pipa pengembangan dan menyediakan pengujian sistem komprehensif, menggabungkan kemudahan penggunaan dengan kedalaman analisis.
Pertanyaan yang sering ditanyakan
Lihat juga
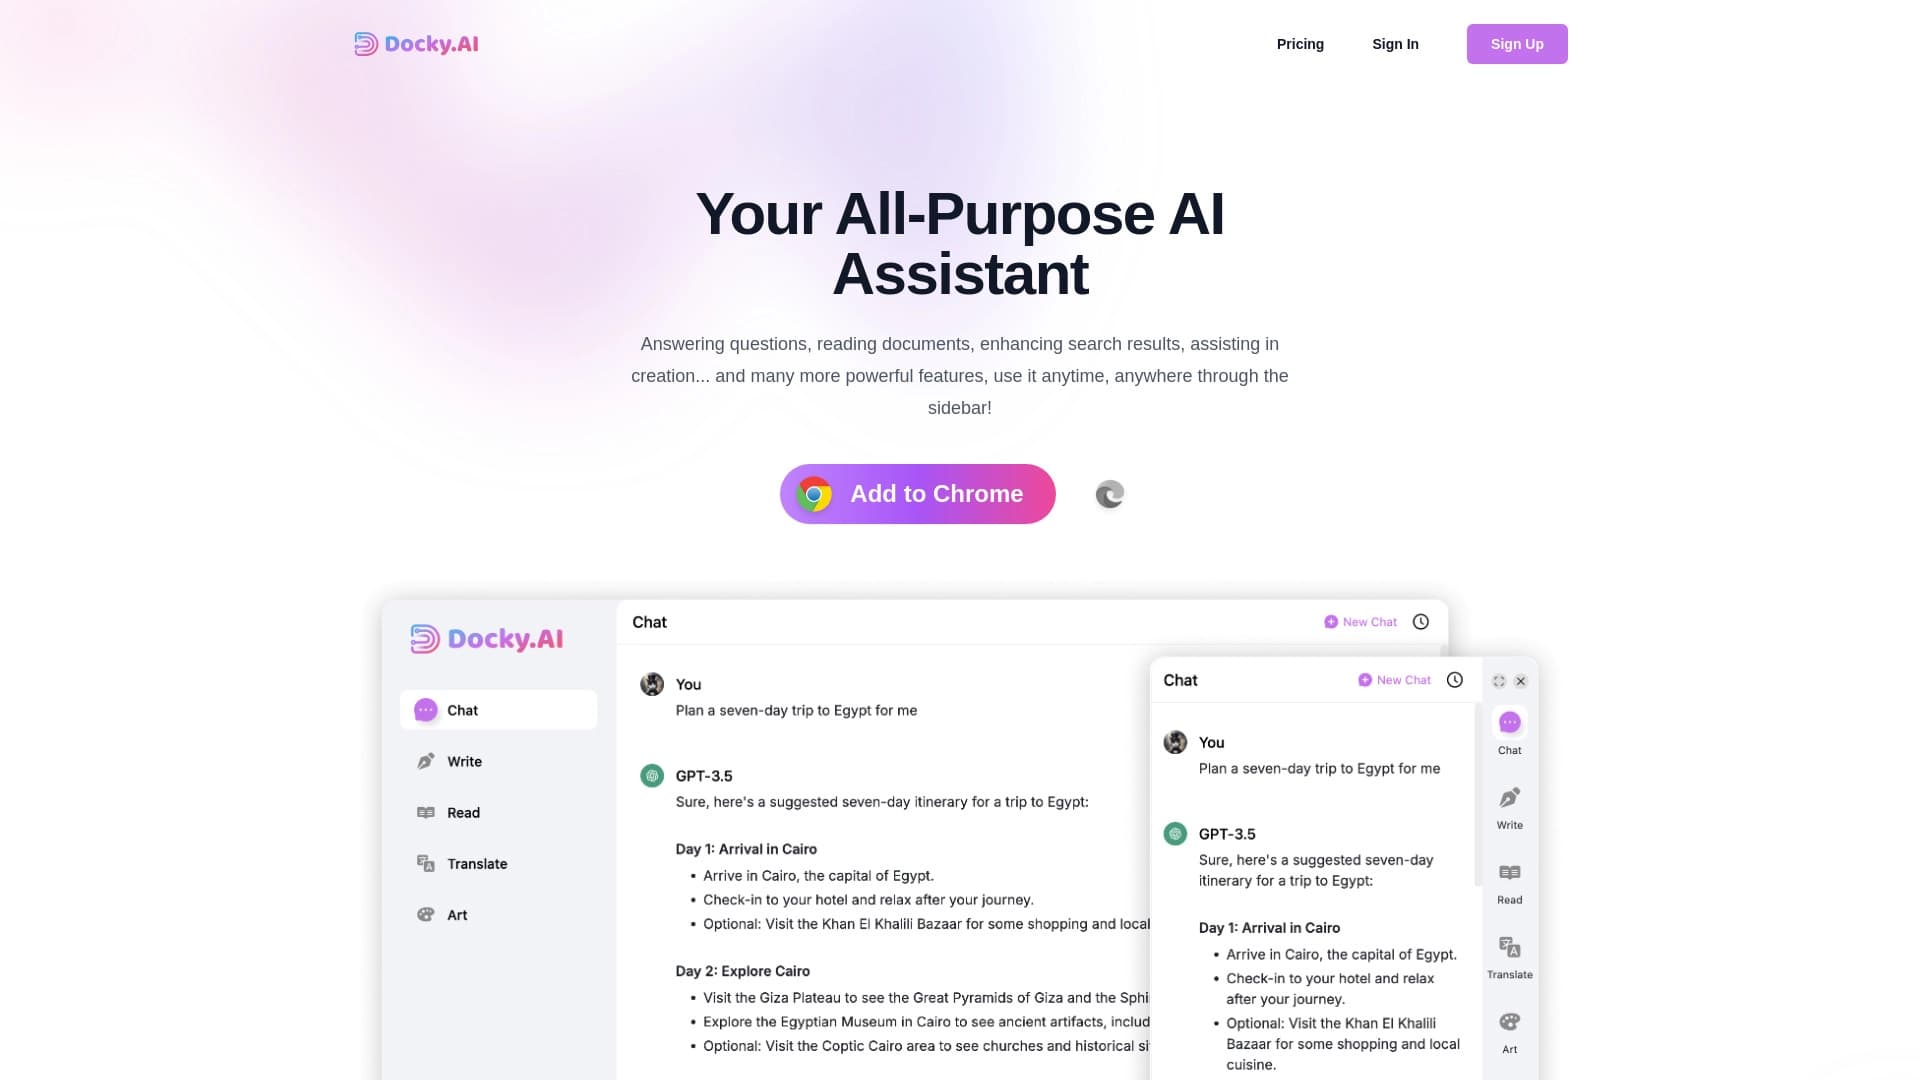
Panel AI sisi yang membantu menjawab pertanyaan, bekerja dengan dokumen, dan menghasilkan gambar.
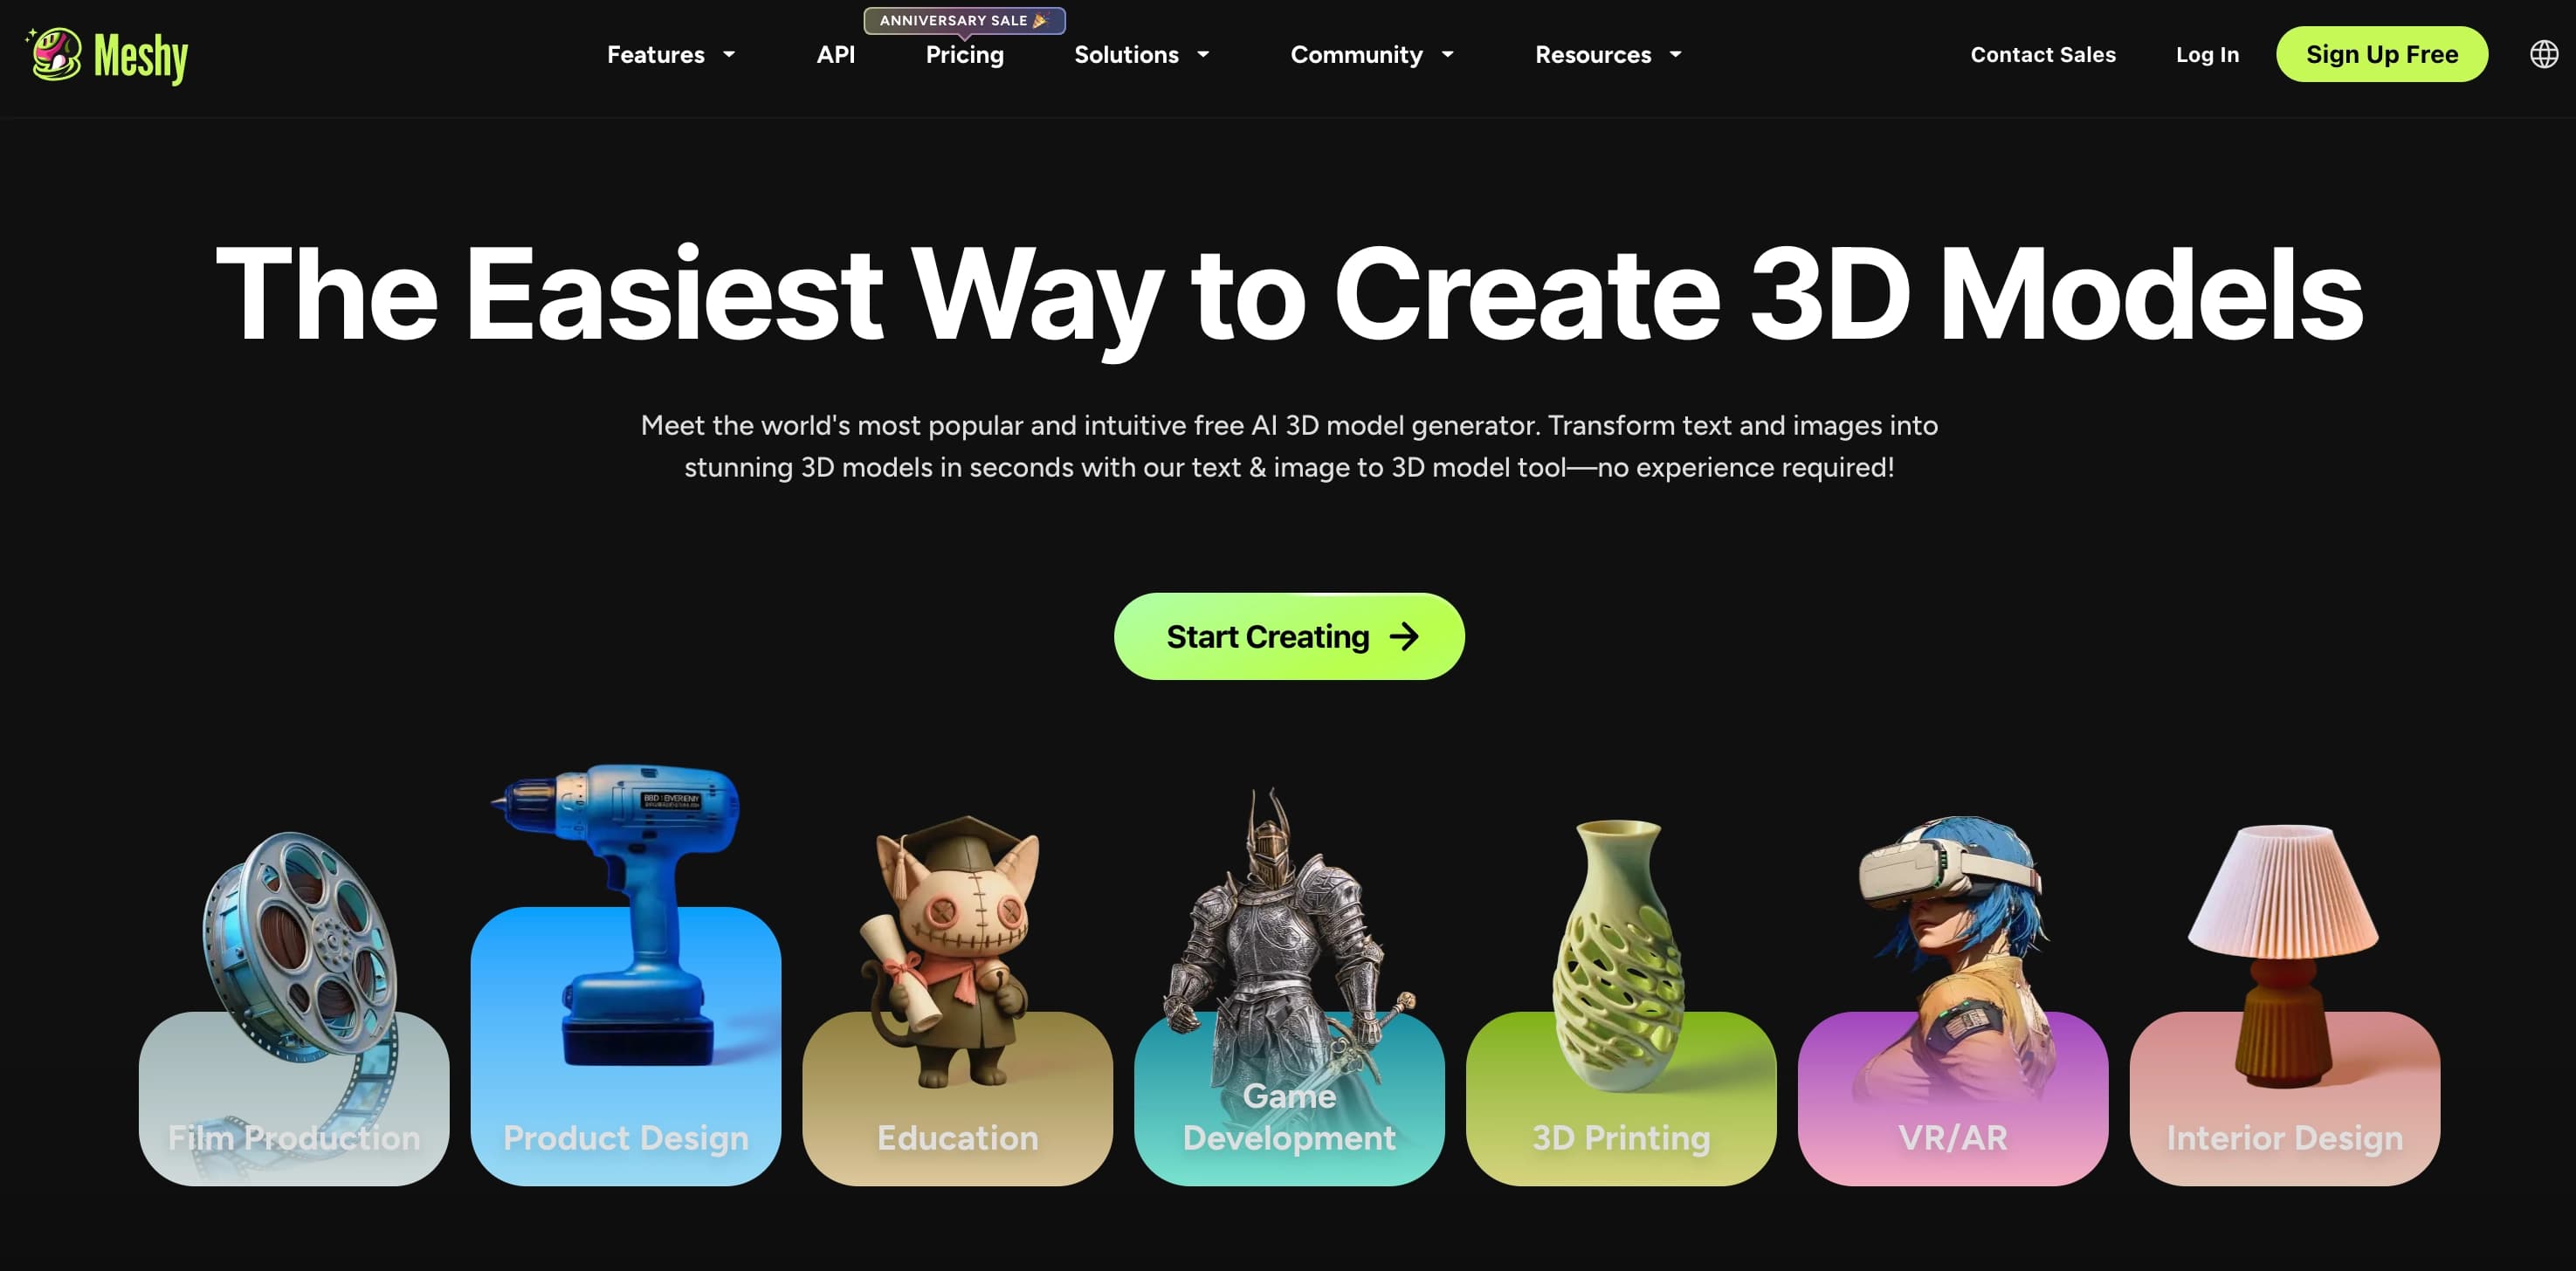
Jaringan saraf yang didukung oleh cloud service untuk menghasilkan model 3D, tekstur, dan animasi dari deskripsi teks atau gambar.

Al toolkit untuk pembuatan video dan editing, termasuk avatar, lip- sync, and voice cloning.

Krom ekstensi yang membantu mengelola tab, sejarah, dan penanda dengan asisten AI.

Platform manajemen projek dengan tugas, pelacakan waktu, dan fitur pemantauan pekerja.

Platform untuk menciptakan multi- agen sistem AI dan chatbots untuk otomatis dukungan pelanggan dan generasi memimpin.

Perpustakaan TypeScript yang memungkinkan Anda menggunakan GPT-4 sebagai waktu jalan untuk fungsi yang dijelaskan oleh komentar.

Agen AI untuk membantu pemrograman dan mengoptimalkan alur kerja pembangunan.