WhatsApp ने सुरक्षा पर फिर से ध्यान क्यों दिया
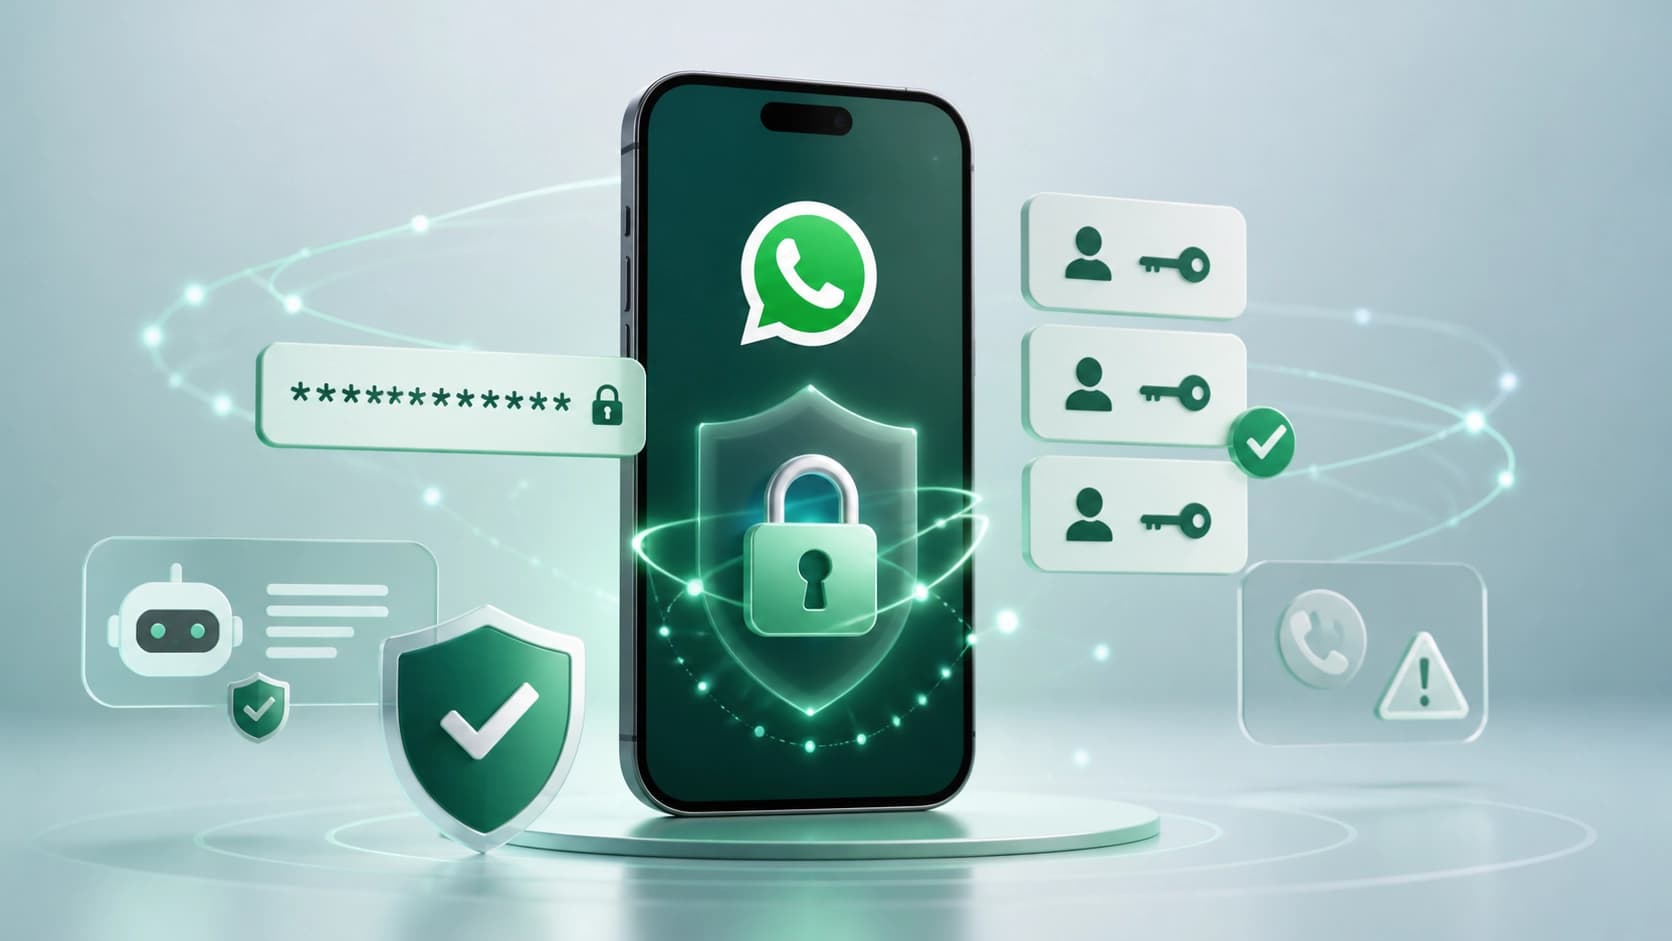
मैसेंजर में अकाउंट हैक होना सबसे unpleasant तरह की धोखाधड़ी में से एक है: व्यक्ति सिर्फ अपनी चैट तक पहुंच नहीं खोता, बल्कि असल में अपनी डिजिटल पहचान खो देता है, और उसके संपर्कों को उसके नाम से पैसे मांगने वाले संदेश मिलने लगते हैं। WhatsApp ने सिर्फ एक और चेतावनी देकर रुकने के बजाय सुरक्षा के कई तंत्रों को एक साथ नया रूप दिया है — लॉगिन की पुष्टि के तरीके से लेकर आने वाली कॉल और संदेशों के विश्लेषण तक।
बदलावों का सामान्य तर्क सरल है: पूरी जिम्मेदारी उपयोगकर्ता की सतर्कता पर डालने के बजाय, प्लेटफ़ॉर्म खुद संकेत देने लगता है कि स्थिति संदिग्ध लग रही है।
दो-चरणीय सत्यापन: छोटे PIN के बजाय पूरा पासवर्ड
अभी अतिरिक्त लॉगिन सुरक्षा छह अंकों के PIN कोड पर आधारित है। यह कुछ न होने से बेहतर है, लेकिन इस कोड में एक कमजोरी है: यह छोटा है, इसे ब्रूट-फोर्स से आसानी से तोड़ा जा सकता है, और अगर धोखेबाज़ पहले ही किसी से SMS द्वारा सत्यापन कोड निकलवा चुका है और अकाउंट में जमने की कोशिश कर रहा है, तो यह लगभग कोई मदद नहीं करता।
अपडेट के बाद उपयोगकर्ता PIN को एक लंबे पासवर्ड से बदल सकेंगे — जिसमें अक्षर, अंक और विशेष चिह्न हों। मकसद यह है कि अगर पहली बाधा टूट भी जाए तो एक दूसरी रुकावट बनी रहे: लॉगिन कोड मिलने के बाद भी हमलावर एक अतिरिक्त दीवार से टकराएगा, जिसे मिनटों में तोड़ना मुमकिन नहीं।
व्यवहार में इससे क्या बदलता है
- ब्रूट-फोर्स से हैक करना समय के हिसाब से कहीं ज़्यादा महंगा हो जाता है — यानी कम फायदेमंद।
- "SMS से कोड बता दीजिए" वाली सोशल इंजीनियरिंग अकेले काम नहीं करती: अब पासवर्ड भी चाहिए, जो धोखेबाज़ के पास नहीं है।
- आखिरकार पासवर्ड मैनेजर अपनाने की प्रेरणा मिलती है — चिह्नों की लंबी स्ट्रिंग याद रखने को कोई तैयार नहीं होता।
Passkey: अब इन्हें कई जोड़ सकते हैं
एक और दिशा है — पासवर्ड-रहित लॉगिन की ओर बढ़ना। Android और iOS दोनों पर उपयोगकर्ता अपने अकाउंट से एक नहीं, बल्कि कई passkey जोड़ सकेंगे। यह तकनीक उसी चीज़ पर आधारित है जो डिवाइस में पहले से है: चेहरा पहचान, फिंगरप्रिंट स्कैनर या स्क्रीन लॉक।
प्लेटफ़ॉर्म के अनुसार, दुनिया भर में दस लाख से ज़्यादा लोग पहले से इस तरह से लॉगिन करते हैं। कई कुंजियों का तर्क सरल है: एक फ़ोन से जुड़ी, दूसरी टैबलेट या बैकअप डिवाइस से। अगर गैजेट खो गया, टूट गया या मरम्मत के लिए चला गया, तो पहुंच उसके साथ खत्म नहीं होती।
Android बताएगा कि कॉल कौन कर रहा है
बदलावों का एक अलग हिस्सा कॉल से जुड़ा है। Android पर मैसेंजर अनजान नंबर से आने वाली कॉल के बारे में ज़्यादा जानकारी दिखाने लगेगा: जैसे कि कॉल करने वाला किसी दूसरे देश से है या आपके साथ किसी एक ही ग्रुप में है।
यह छोटी सी बात एक बहुत आम परिदृश्य को रोकती है: धोखेबाज़ खुद को सपोर्ट टीम या "काम के जान-पहचान वाले" के रूप में पेश करता है, और पीड़ित तुरंत जांच नहीं पाता कि उनके बीच कोई साझा आधार है या नहीं। साझा ग्रुप और भौगोलिक स्थान — मोटे, लेकिन उपयोगी संकेत हैं।
AI बनाम धोखाधड़ी वाले संदेश
कंपनी Meta मैसेंजर में कृत्रिम बुद्धिमत्ता पर आधारित Scam Alert सुविधा का परीक्षण कर रही है। यह अनजान संपर्कों से आए संदेशों को देखकर उनमें धोखाधड़ी के विशिष्ट संकेत खोज सकती है।
एक ज़रूरी बात — जांच सर्वर पर नहीं, बल्कि सीधे उपयोगकर्ता के डिवाइस पर होती है। अगर सिस्टम को कुछ संदिग्ध दिखता है, तो वह सिर्फ चेतावनी नहीं देता, बल्कि ठोस कदम भी सुझाता है: चैट ब्लॉक करें या शिकायत भेजें।
पहले भी ऐप में संदिग्ध डिवाइस लिंकिंग अनुरोधों की चेतावनी आ चुकी है — ठीक वही परिदृश्य जब धोखेबाज़ किसी और के अकाउंट को अपने गैजेट से जोड़ने की कोशिश करता है।
ज़ोर का बदलाव — और आपको क्या करना चाहिए
सबसे बड़ी बात जो ध्यान देने योग्य है: धोखाधड़ी से लड़ाई "उपयोगकर्ता को सतर्क रहना चाहिए" के स्तर से "प्लेटफ़ॉर्म खुद चेतावनी देता है और जांच करता है" के स्तर पर पहुंच रही है। यह एक समझदार मोड़ है। लोग थक जाते हैं, ध्यान भटक जाता है, चलते-फिरते संदेश पढ़ते हैं — और ठीक उसी वक्त फंस जाते हैं।
लेकिन कोई भी स्वचालित फ़िल्टर बुनियादी आदतों की जगह नहीं ले सकता। अब भी सबसे भरोसेमंद यही है:
- लॉगिन और सत्यापन कोड किसी को न भेजें, चाहे वे किसी की भी "होने" का दावा करें;
- सतर्क हो जाएं अगर कोई अनजान व्यक्ति जल्दबाज़ी कर रहा हो, भावनाओं पर दबाव डाल रहा हो या लिंक पर जाने को कह रहा हो;
- दो-चरणीय सत्यापन चालू करें और जब मौका मिले, छह अंकों के PIN के बजाय लंबा पासवर्ड चुनें;
- बैकअप डिवाइस पर दूसरा passkey जोड़ें, ताकि एक ही गैजेट पर निर्भर न रहें।
तकनीकी सुधार कुछ खामियां बंद कर देते हैं, लेकिन आखिरी कदम — किसी संदिग्ध कार्रवाई पर सहमति देना — फिर भी आप ही करते हैं। इसीलिए अभी सेटिंग्स पर दस मिनट खर्च करना बेहतर है, बजाय बाद में चोरी हुए अकाउंट को संभालने के।