
ModelRed
ModelRed est une plate-forme pour les tests de sécurité automatisés des grands modèles de langage, des agents d'IA et des systèmes RAG.
Aperçu général
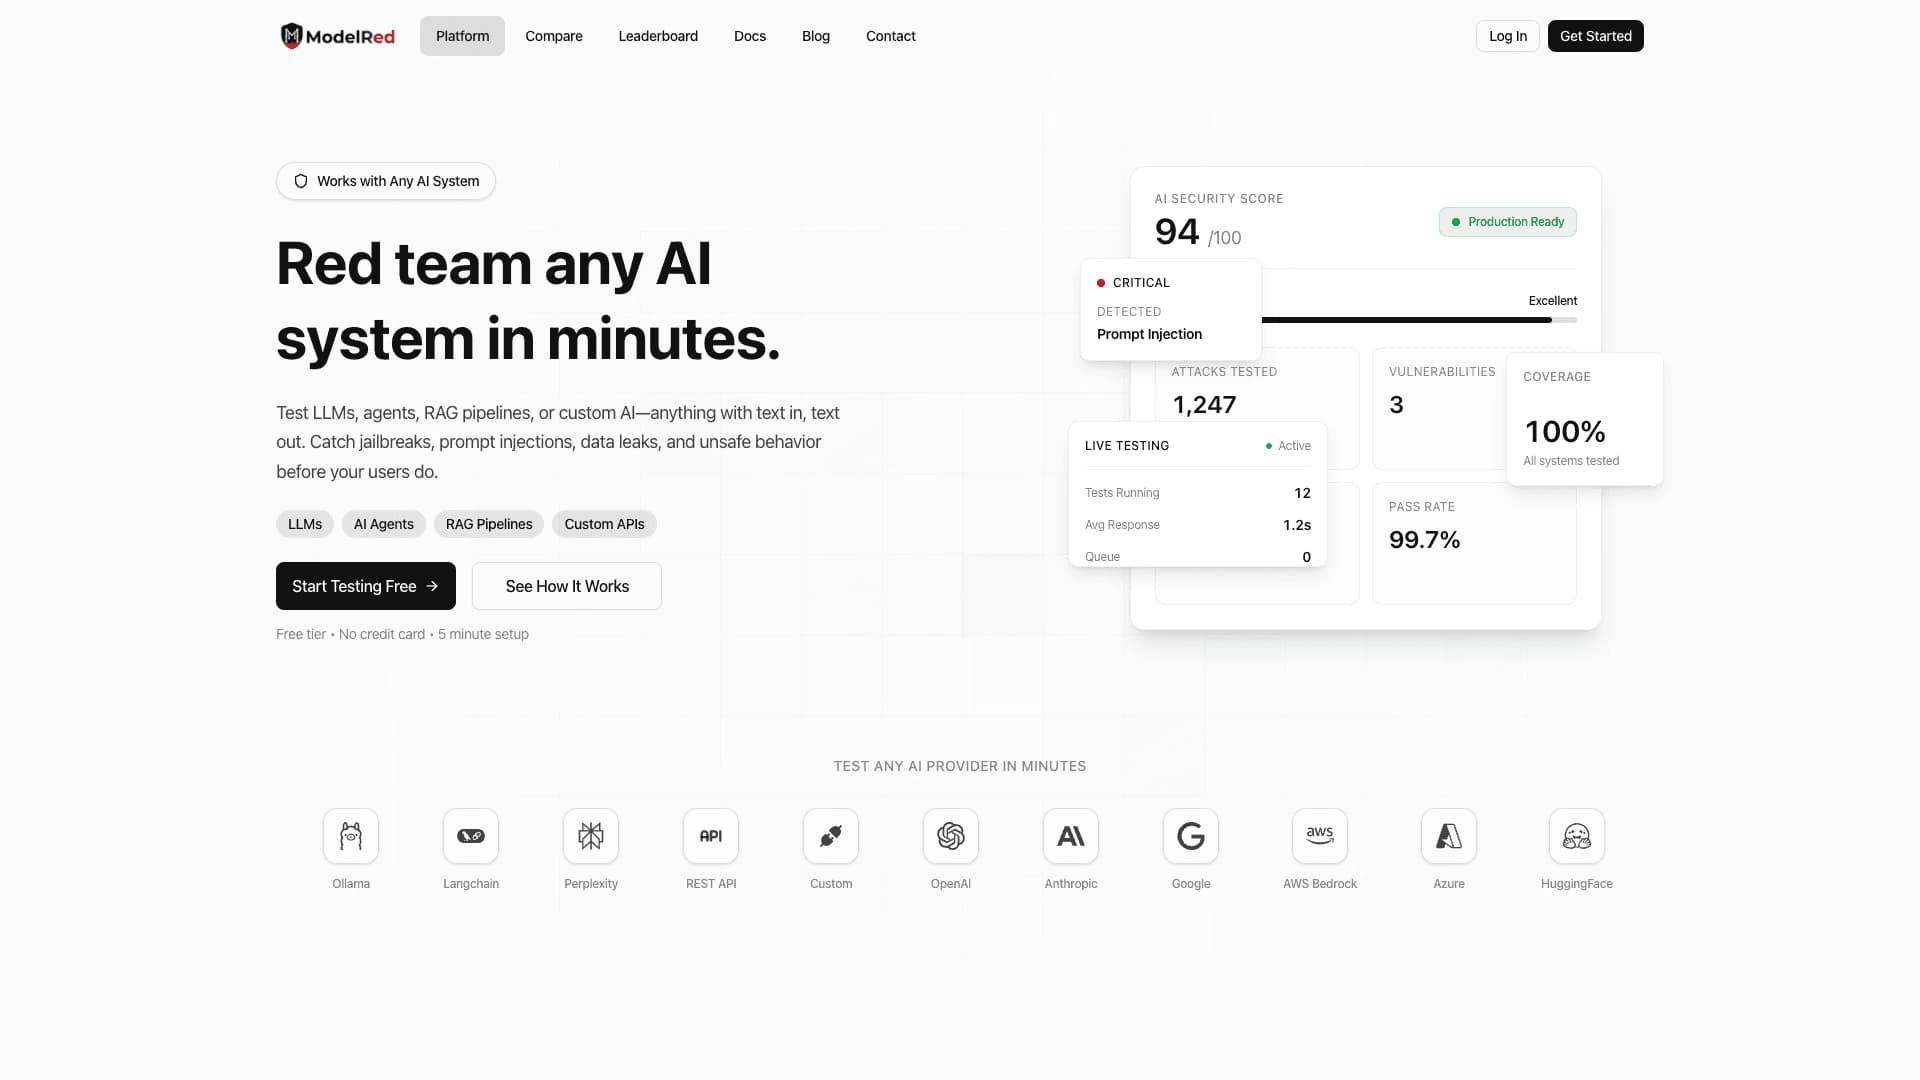
ModelRed est une plateforme spécialisée conçue pour les tests de sécurité automatisés des grands modèles de langage (LLM), des agents d'IA et des pipelines RAG. L'outil fonctionne sur le principe de l'équipement rouge, ce qui signifie qu'il simule les actions d'un attaquant pour trouver des faiblesses du système avant son déploiement.
ModelRed a pour objectif principal d'identifier les vulnérabilités qui pourraient être utilisées pour pirater ou manipuler un modèle. Pour y parvenir, la plate-forme lance une série d'attaques en évolution, y compris un jailbreak populaire et des méthodes d'injection rapide. Une fois les tests terminés, le service fournit un rapport détaillé avec un score de sécurité AI et des mesures de résilience, permettant aux développeurs d'évaluer objectivement dans quelle mesure le modèle est prêt à résister aux cybermenaces réelles.
Caractéristiques principales: essais de systèmes complexes
Contrairement à de nombreux outils qui se concentrent uniquement sur l'essai des modèles eux-mêmes, ModelRed teste également des produits entièrement orientés AI. Cela signifie que non seulement les LLM sont attaqués, mais aussi les agents AI, les pipelines RAG et les API personnalisées, qui peuvent avoir des points d'entrée supplémentaires pour les attaques.
Caractéristiques du modèleRed
Voici les principaux paramètres techniques et fonctionnels de la plateforme.
| Caractéristiques | Valeur |
|---|---|
| Type | Outil de sécurité du système AI |
| Catégorie | Cas d'essais, de logs et de surveillance |
| Utilisation primaire | Equipe rouge (test de pénétration) pour les LLM et les agents |
| Format de travail | Texte en — texte en dehors |
| Systèmes cibles | LLM, agents AI, pipelines RAG, API personnalisées |
| Produit clé | Score de sécurité AI et rapports avec des mesures de résilience |
Pour qui ModelRed convient-il?
Développeurs et ingénieurs ML
L'outil sera utile aux équipes qui construisent et déploient des LLM. ModelRed aide à vérifier rapidement la sécurité du modèle avant la sortie de la production, sans nécessiter une expertise de test de pénétration profonde.
Professionnels de la sécurité
Pour les équipes responsables de la sécurité de l'information, la plate-forme fournit des données structurées et automatise les processus courants de découverte de vulnérabilité, leur permettant de se concentrer sur l'analyse des questions les plus critiques.
Équipes de produits
Si vous lancez des chatbots, des assistants AI ou d'autres produits basés sur l'IA, ModelRed vous aide à ne pas compromettre votre système après la sortie.
Comment utiliser ModelRed?
Intégration rapide
Le processus de configuration prend quelques minutes. Aucune configuration complexe ou longue formation n'est nécessaire pour commencer à tester — la plate-forme est prête à fonctionner presque immédiatement après l'enregistrement et la connexion API.
Campagnes d ' essai
Après la connexion, les utilisateurs peuvent lancer des campagnes de test. Le système lancera une série d'attaques automatisées, et le tableau de bord en temps réel vous permet de suivre les progrès, de voir les tests actifs et de voir le temps de réponse moyen du modèle aux demandes.
Analyse des résultats
Une fois la campagne terminée, le service produit des rapports détaillés. Les résultats sont présentés sous forme de mesures : nombre total d'attaques, nombre de vulnérabilités trouvées, niveau de criticité et taux de réussite (pourcentage de tests réussis).
Principales caractéristiques de ModelRed
- Equipe rouge automatisée: Le plugin automatise le cycle complet de tests de sécurité pour les LLM et les agents AI.
- Découverte de vulnérabilité: Lance des milliers d'attaques coordonnées pour identifier les points faibles. En particulier, il trouve des vulnérabilités aux attaques par jailbreak, aux injections rapides, aux fuites de données et à la production de réponses dangereuses.
- Essai de divers systèmes: Fournit une protection complète, en travaillant avec des modèles individuels et des pipelines complexes (RAG), des agents d'IA et des API personnalisées.
- Évaluation de la sécurité: Génère un score de sécurité AI et des rapports avec des détails sur le nombre d'attaques, les vulnérabilités trouvées, leur criticité et le taux de passage.
- Surveillance en directCapacité d'observer le processus d'essai en temps réel, y compris des statistiques sur les contrôles actifs et le temps moyen de réponse du système.
Avantages de ModelRed
- Prêt pour de vraies menaces: La plate-forme montre à quel point un système est résistant aux types d'attaque actuels, et pas seulement au respect des normes de base.
- Début rapide: Conçu pour une intégration rapide dans le processus de développement, ne nécessitant aucune longue préparation.
- Couverture générale: Permet de tester non seulement les modèles de langage eux-mêmes, mais aussi les agents, les pipelines RAG et les API, rendant les contrôles de sécurité complets.
Inconvénients de ModelRed
Les sources fournies ne contiennent aucune information sur les inconvénients et les limites de la plateforme. Cependant, comme pour tout outil spécialisé, ils peuvent inclure la dépendance à la qualité des scénarios d'attaque, la difficulté potentielle à interpréter les résultats pour les débutants, et les exigences de performance possibles lors de l'essai de modèles très importants. Sans données officielles, ces aspects restent spéculatifs.
Quels problèmes ModelRed résout-il ?
- Essais de sécurité des LLM et des agents: Vérifier la protection des modèles contre les actions malveillantes.
- Identifier les vulnérabilités avant la publication: Trouver des problèmes critiques tels que jailbreak et injection rapide avant que les utilisateurs commencent à interagir avec le système. Cela aide à prévenir les fuites de données et le comportement de modèle dangereux aux premiers stades.
ModèlePrix rouge
Les informations officielles sur le coût de l'utilisation de la plateforme ModelRed ne sont pas divulguées dans les données sources. Comme le modèle de distribution n'est pas connu, le prix est probablement déterminé en fonction du volume d'essais et du plan choisi. Pour obtenir des renseignements précis sur les prix, vous devez communiquer avec les représentants du service officiel ou demander un devis commercial.
Conditions d'utilisation du modèleRed
Les conditions de service spécifiques, y compris les aspects juridiques, les accords de licence et les politiques de confidentialité, ne sont pas fournies dans les documents sources. Pour clarifier ces aspects, ainsi que les exigences en matière de sécurité du stockage des données, il est recommandé de se référer aux sources ou documents officiels du produit.
ModèleDisponibilité rouge
Les données fournies ne permettent pas de déterminer si la plate-forme est un service entièrement cloud ou offre des options de déploiement sur site. Les descriptions des sources mettent l'accent sur la facilité de connexion via l'API, ce qui suggère une infrastructure cloud. Toutefois, on ne connaît toujours pas la disponibilité géographique exacte et les exigences du système.
Comment ModelRed diffère des alternatives
La principale différence entre ModelRed et les outils de la liste des solutions de rechange (comme KittySploy ou Stagehand) réside dans son approche d'essai complète. La plate-forme ne teste pas seulement des modèles individuels, mais couvre l'ensemble de l'écosystème du produit : des LLM eux-mêmes aux agents, aux pipelines RAG et aux API. Cela fournit une image globale de la sécurité plutôt que des données fragmentées.
En outre, ModelRed met fortement l'accent sur l'intégration dans le processus de développement. Le démarrage rapide et la génération automatique de rapports avec des métriques (Score de sécurité) sont conçus pour que les équipes puissent prendre rapidement des décisions sur la correction des vulnérabilités sans ralentir le cycle de sortie du produit.
Conclusion
ModelRed est un outil pour équiper et sécuriser les grands modèles de langage, les agents d'IA et les pipelines RAG. Il permet aux développeurs et aux équipes de sécurité de trouver des vulnérabilités avant la libération du produit par des attaques automatisées et des mesures de sécurité claires. La plate-forme est adaptée à l'intégration dans les pipelines de développement et fournit des essais complets du système, combinant facilité d'utilisation et profondeur d'analyse.
Foire aux questions
Voir aussi
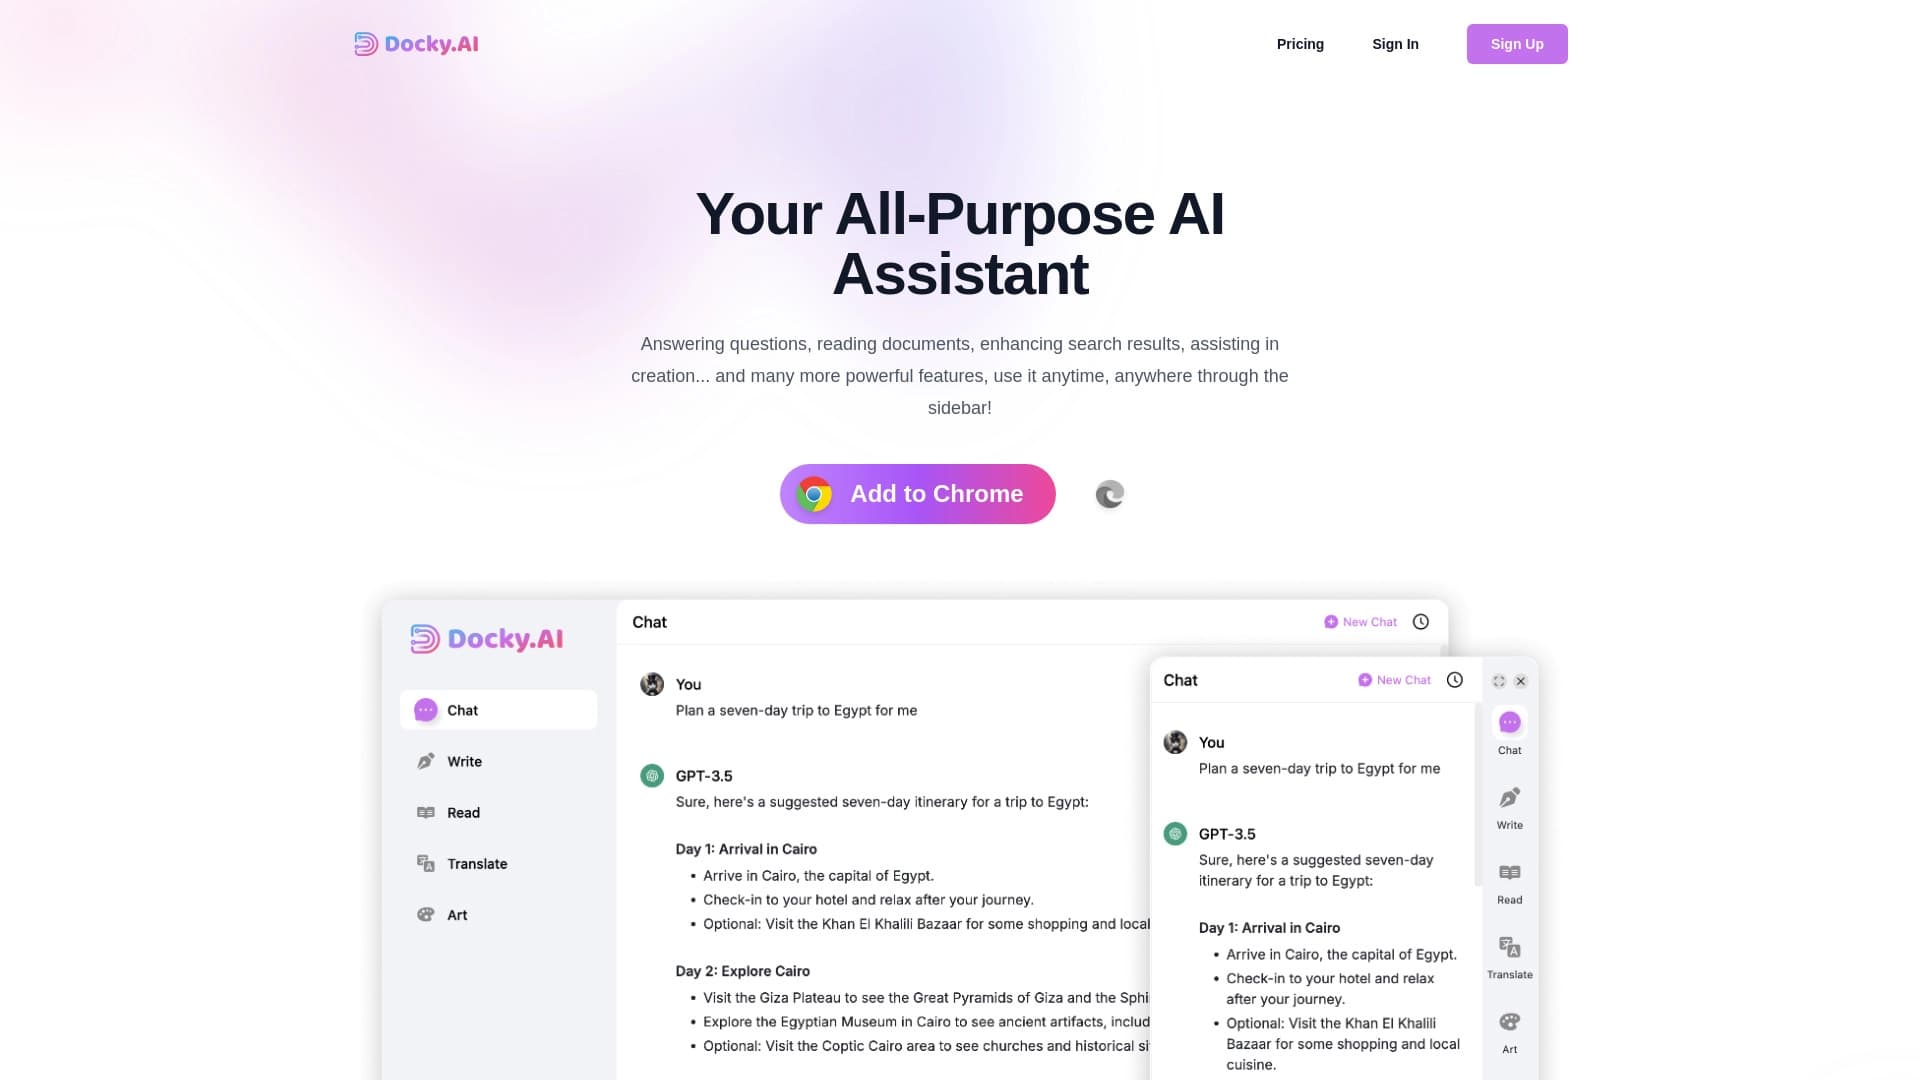
Panneau d'IA latéral qui aide à répondre aux questions, à travailler avec les documents et à générer des images.
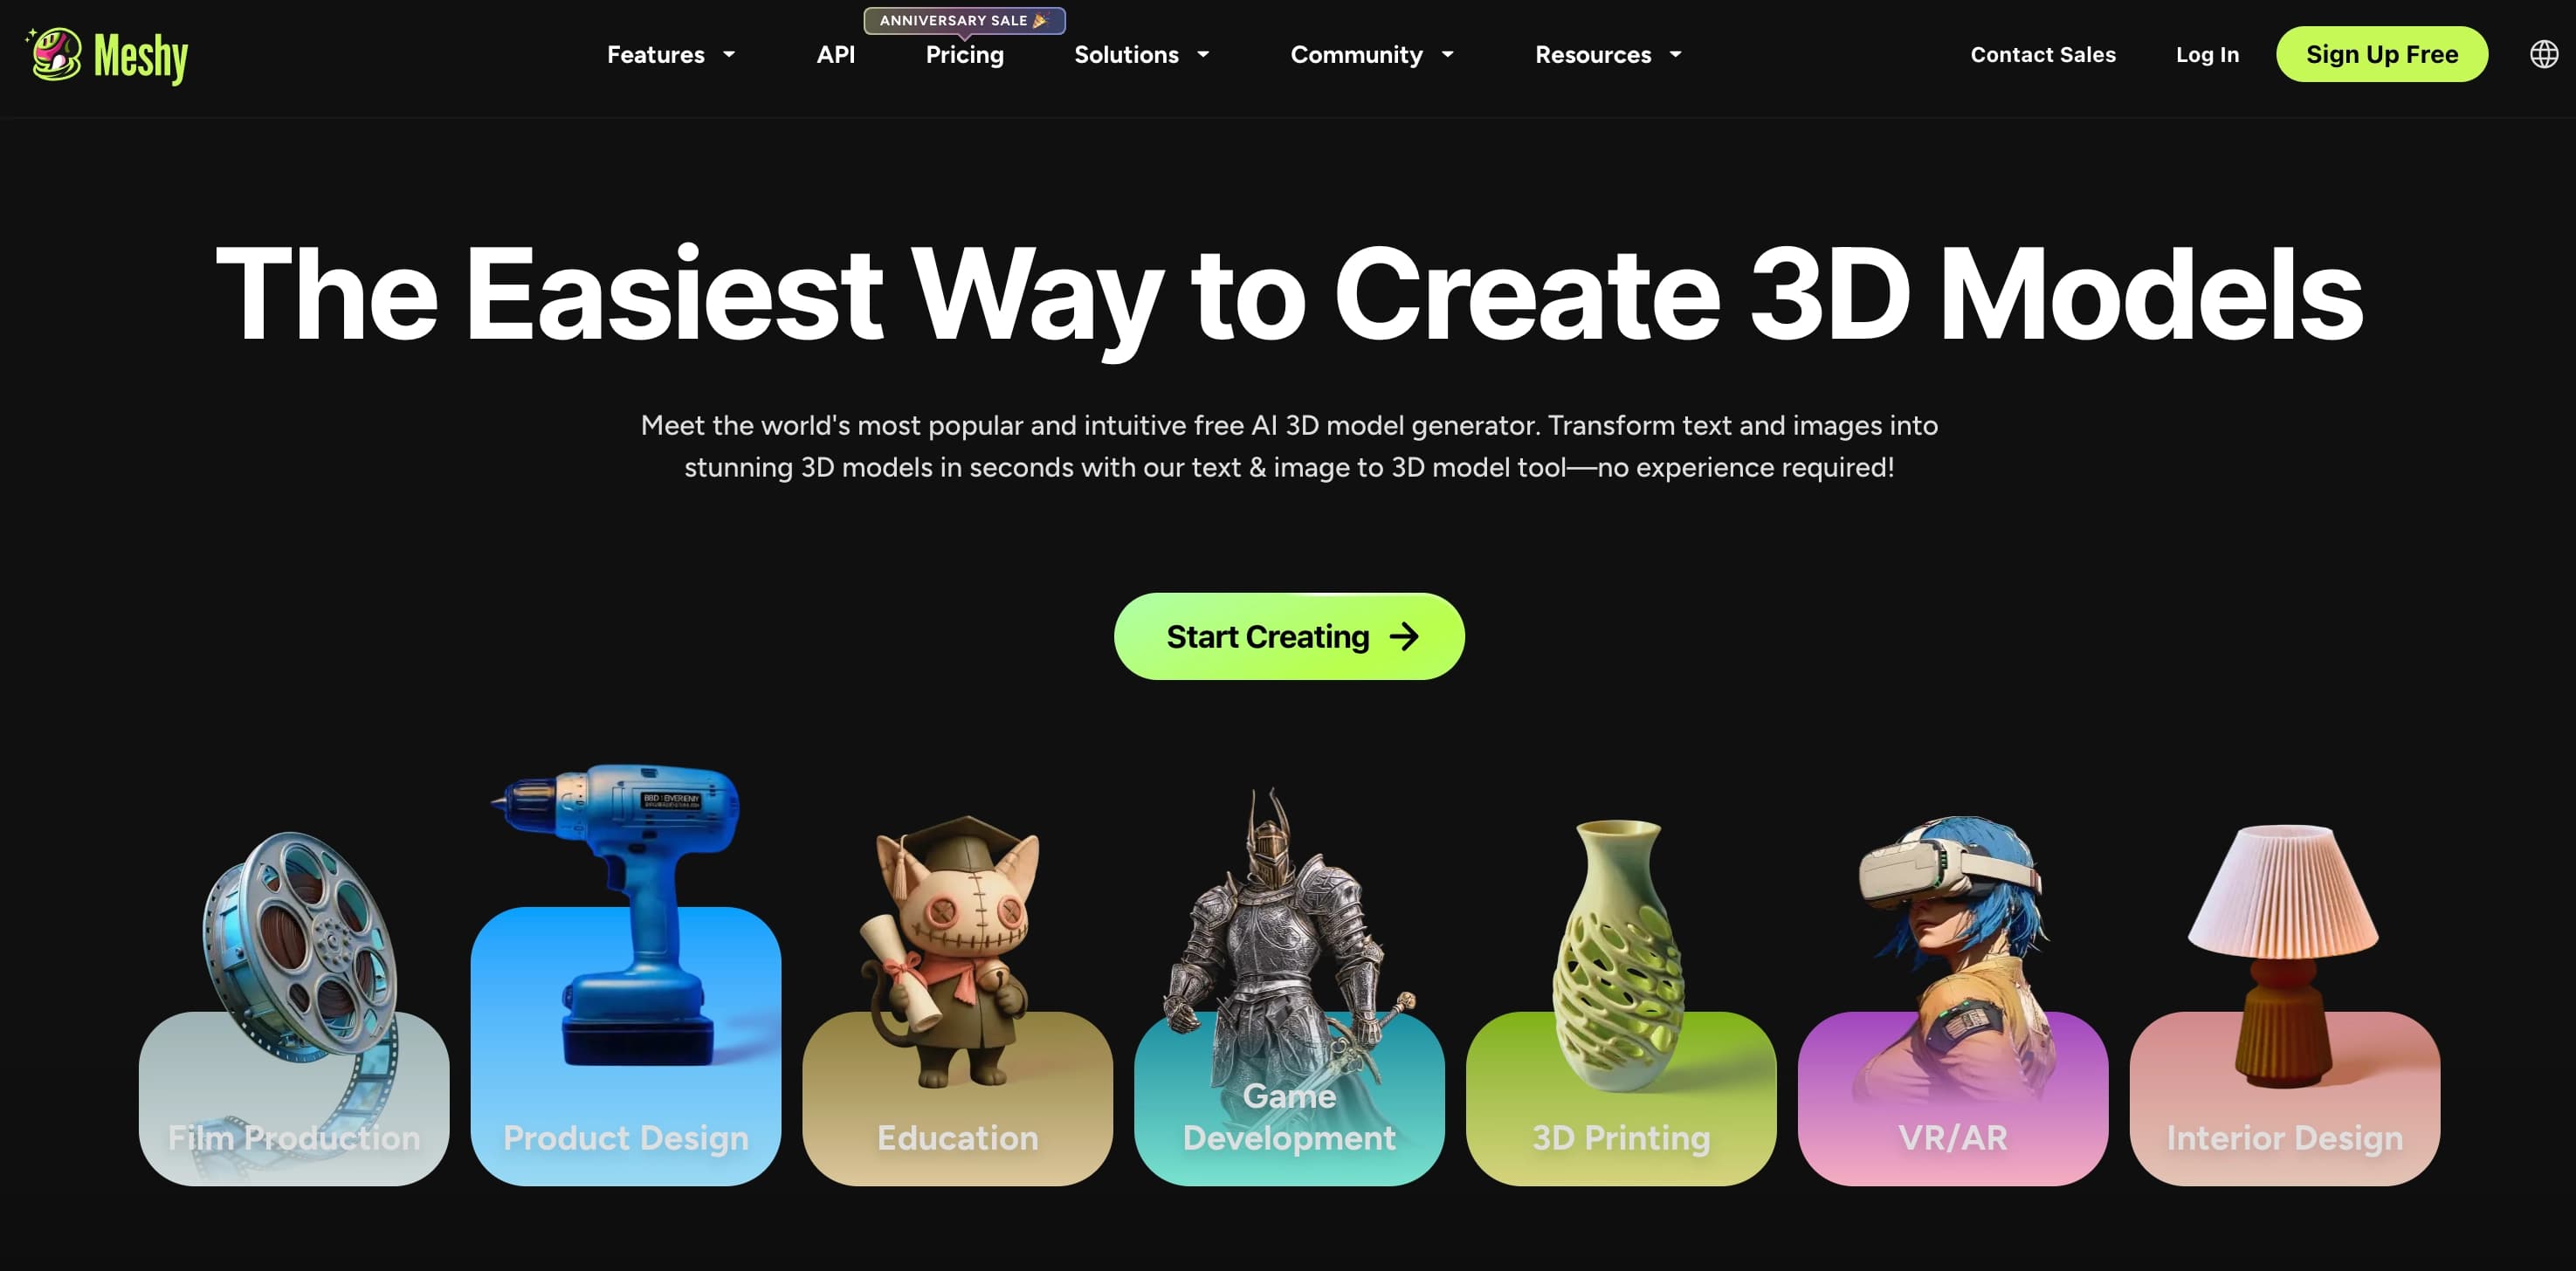
Un service cloud réseau neuronal pour générer des modèles, textures et animations 3D à partir de descriptions de texte ou d'images.

Boîte à outils AI pour la production et l'édition de vidéos, y compris les avatars, les lip-sync et le clonage vocal.

Extension Chrome qui aide à gérer les onglets, l'historique, et les signets avec un assistant AI.

Plateforme de gestion de projet avec affectation des tâches, suivi du temps et fonctions de surveillance de la charge de travail des employés.

Plateforme pour la création de systèmes d'IA multi-agents et de chatbots pour automatiser le support client et la production de plomb.

Bibliothèque TypeScript qui vous permet d'utiliser GPT-4 comme un runtime pour les fonctions décrites par les commentaires.

Agent d'IA pour aider à la programmation et optimiser le flux de travail de développement.