Por qué WhatsApp volvió a ocuparse de la seguridad
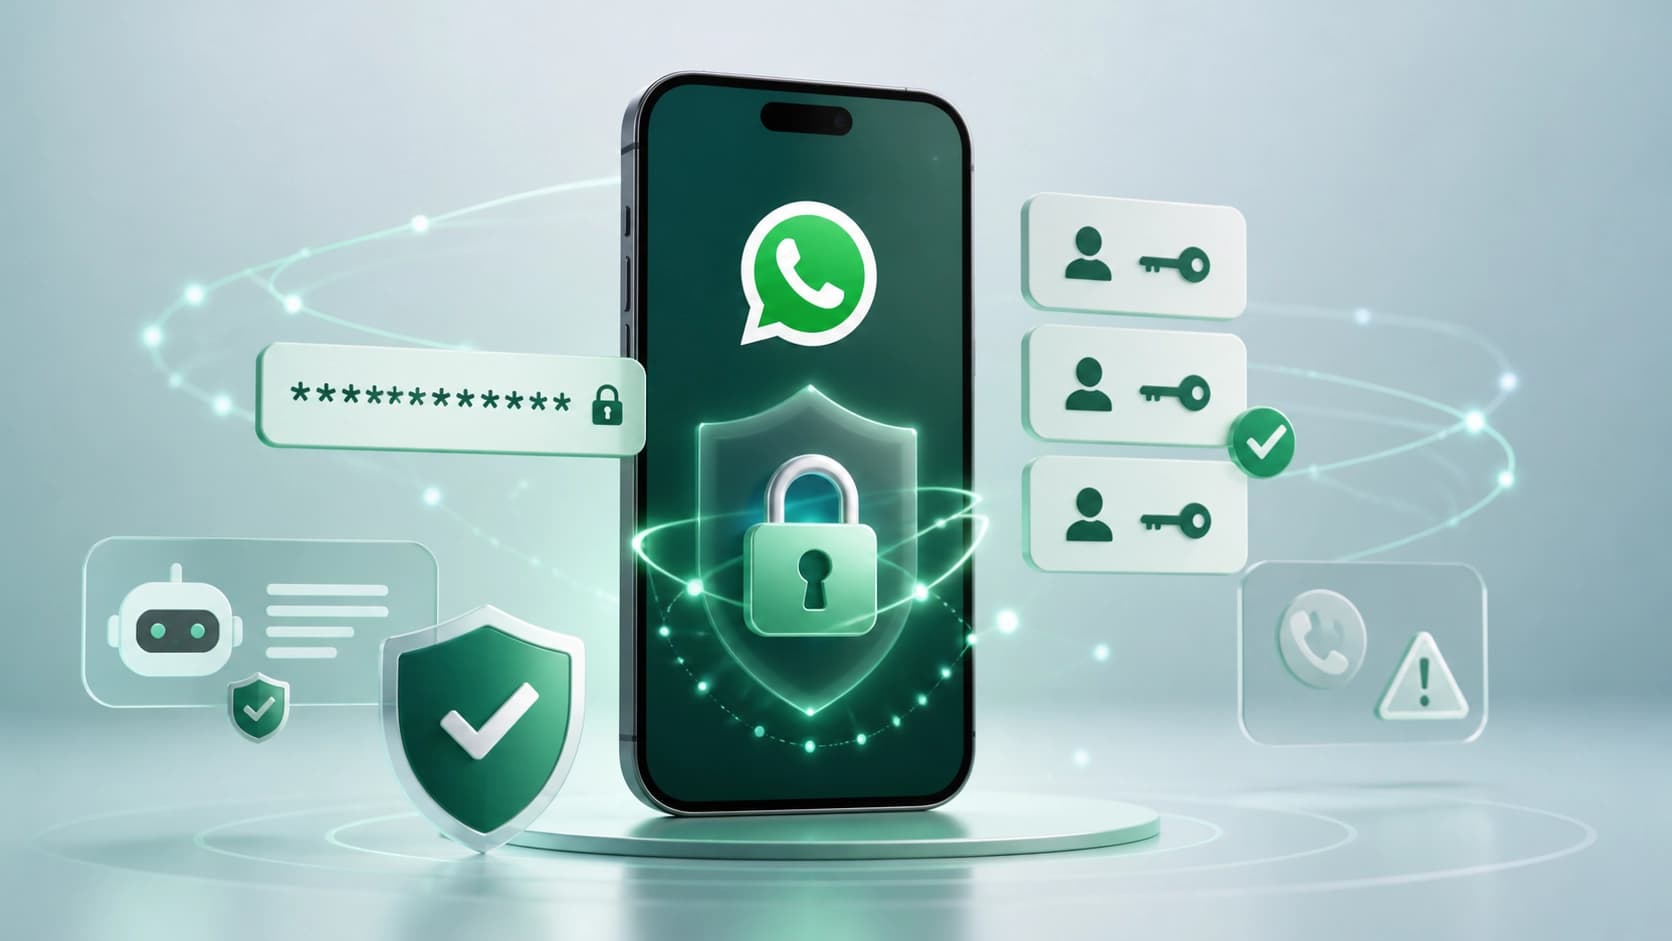
El robo de una cuenta en una aplicación de mensajería es uno de los fraudes más desagradables: la persona pierde no solo el acceso a sus conversaciones, sino prácticamente su identidad digital, y sus contactos reciben mensajes pidiendo dinero en su nombre. WhatsApp decidió no limitarse a otra advertencia y reestructuró varios mecanismos de protección a la vez: desde la forma de confirmar el inicio de sesión hasta el análisis de llamadas y mensajes entrantes.
La lógica general de los cambios es simple: en lugar de trasladar toda la responsabilidad a la atención del usuario, la plataforma misma empieza a avisar de que la situación parece sospechosa.
Verificación en dos pasos: en lugar de un PIN corto, una contraseña completa
Actualmente, la protección adicional del inicio de sesión se basa en un código PIN de seis dígitos. Es mejor que nada, pero ese código tiene un punto débil: es corto, fácil de adivinar por fuerza bruta y apenas ayuda si el estafador ya ha conseguido que la persona le revele el código de confirmación por SMS e intenta afianzarse en la cuenta.
Tras la actualización, los usuarios podrán sustituir el PIN por una contraseña más larga, con letras, números y caracteres especiales. La idea es crear una segunda barrera por si la primera ya ha sido superada: incluso habiendo obtenido acceso al código de inicio de sesión, el delincuente se topará con una defensa adicional que no se descifra en minutos.
Qué cambia esto en la práctica
- El hackeo por fuerza bruta se vuelve mucho más costoso en tiempo, y por lo tanto menos rentable.
- La ingeniería social del tipo «dícteme el código del SMS» deja de funcionar por sí sola: también hace falta la contraseña, que el estafador no tiene.
- Aparece un incentivo para por fin crear un gestor de contraseñas: pocos están dispuestos a memorizar una cadena larga de caracteres.
Passkey: ahora se pueden vincular varias
Otra línea de trabajo es la transición a métodos de inicio de sesión sin contraseña. Los usuarios, tanto en Android como en iOS, podrán añadir a su cuenta no una, sino varias passkey a la vez. La tecnología en sí se apoya en lo que ya tiene el dispositivo: reconocimiento facial, escáner de huellas o bloqueo de pantalla.
Según datos de la plataforma, ya más de un millón de personas en todo el mundo utilizan este método de inicio de sesión. La lógica de varias claves es simple: una vinculada al teléfono, otra a la tableta o a un dispositivo de respaldo. Si el gadget se pierde, se rompe o se va a reparar, el acceso no se pierde junto con él.
Android avisará de quién está llamando exactamente
Un bloque aparte de cambios afecta a las llamadas. En Android, la aplicación empezará a mostrar más contexto sobre quien llama desde un número desconocido: por ejemplo, si la persona llama desde otro país o si comparte algún grupo con usted.
Es un detalle que cubre un escenario muy frecuente: el estafador se hace pasar por el servicio de atención al cliente o por un «conocido del trabajo», y la víctima no puede comprobar rápidamente si tienen algún punto de contacto en común. Los grupos compartidos y la geografía son señales toscas, pero útiles.
IA contra los mensajes fraudulentos
La empresa Meta está probando en la aplicación de mensajería una función llamada Scam Alert, basada en inteligencia artificial. Es capaz de revisar los mensajes de contactos desconocidos y buscar en ellos los indicios característicos de un engaño.
Un detalle importante: la comprobación se realiza directamente en el dispositivo del usuario, no en los servidores. Si el sistema detecta algo sospechoso, no solo emite una advertencia, sino que también propone acciones concretas: bloquear el chat o enviar una denuncia.
Antes ya habían aparecido en la aplicación advertencias sobre solicitudes sospechosas de vinculación de dispositivos, justo el escenario en el que un estafador intenta conectar la cuenta de otra persona a su propio gadget.
Un cambio de enfoque, y qué hacer usted
Lo principal que conviene notar: la lucha contra el fraude se traslada del nivel de «el usuario debe estar atento» al nivel de «la plataforma misma advierte y comprueba». Es un giro razonable. Las personas se cansan, se distraen, leen mensajes sobre la marcha, y es justo en ese momento cuando caen.
Pero ningún filtro automático sustituye los hábitos básicos. Sigue siendo lo más fiable:
- no reenviar a nadie los códigos de inicio de sesión y confirmación, sin importar a quién «pertenezcan» según la historia que cuenten;
- desconfiar si un desconocido mete prisa, juega con las emociones o pide entrar en un enlace;
- activar la verificación en dos pasos y, cuando exista la posibilidad, elegir una contraseña larga en lugar de un PIN de seis dígitos;
- añadir una segunda passkey en un dispositivo de respaldo para no depender de un solo gadget.
Las mejoras técnicas cierran parte de las brechas, pero el último paso —aceptar una acción sospechosa— lo da usted de todos modos. Por eso conviene dedicar diez minutos a la configuración ahora, en lugar de lidiar después con una cuenta robada.