
প্রার্থী যাচাই করতে সেগুলো তৈরি করার চেয়ে বেশি খরচ হয়: LLM-এর দুর্বলতা অনুসন্ধানের বিরুদ্ধে ডিকয়গুলি
এই কাজে এজেন্টভিত্তিক ত্রুটি অনুসন্ধানের ব্যয়ের অসমতা বিশ্লেষণ করা হয়েছে: সংস্করণ তৈরি করা সস্তা, কিন্তু পৌঁছনযোগ্যতা বিশ্লেষণ, কার্যকরকরণ এবং PoC-এর মাধ্যমে সেগুলো নিশ্চিত করতে মূল বাজেটের প্রয়োজন হয়। তাই যাচাইকরণকে প্রতিরক্ষার স্বতন্ত্র লক্ষ্য করা যেতে পারে। প্রস্তাবিত RedHerring—রিপোজিটরি অনুযায়ী মানিয়ে নেওয়া, সিল করা সার্টিফিকেটসহ প্রলোভন—সমান ব্যয়ে OSS-Fuzz-এর ৩৩টি প্রকল্পে শনাক্ত হওয়া প্রকৃত দুর্বলতার সংখ্যা ৩৮.৭–৬০.৪% কমিয়েছে; এজেন্টকে সতর্ক করার পরও এই হ্রাস ৩৭.২% ছিল।
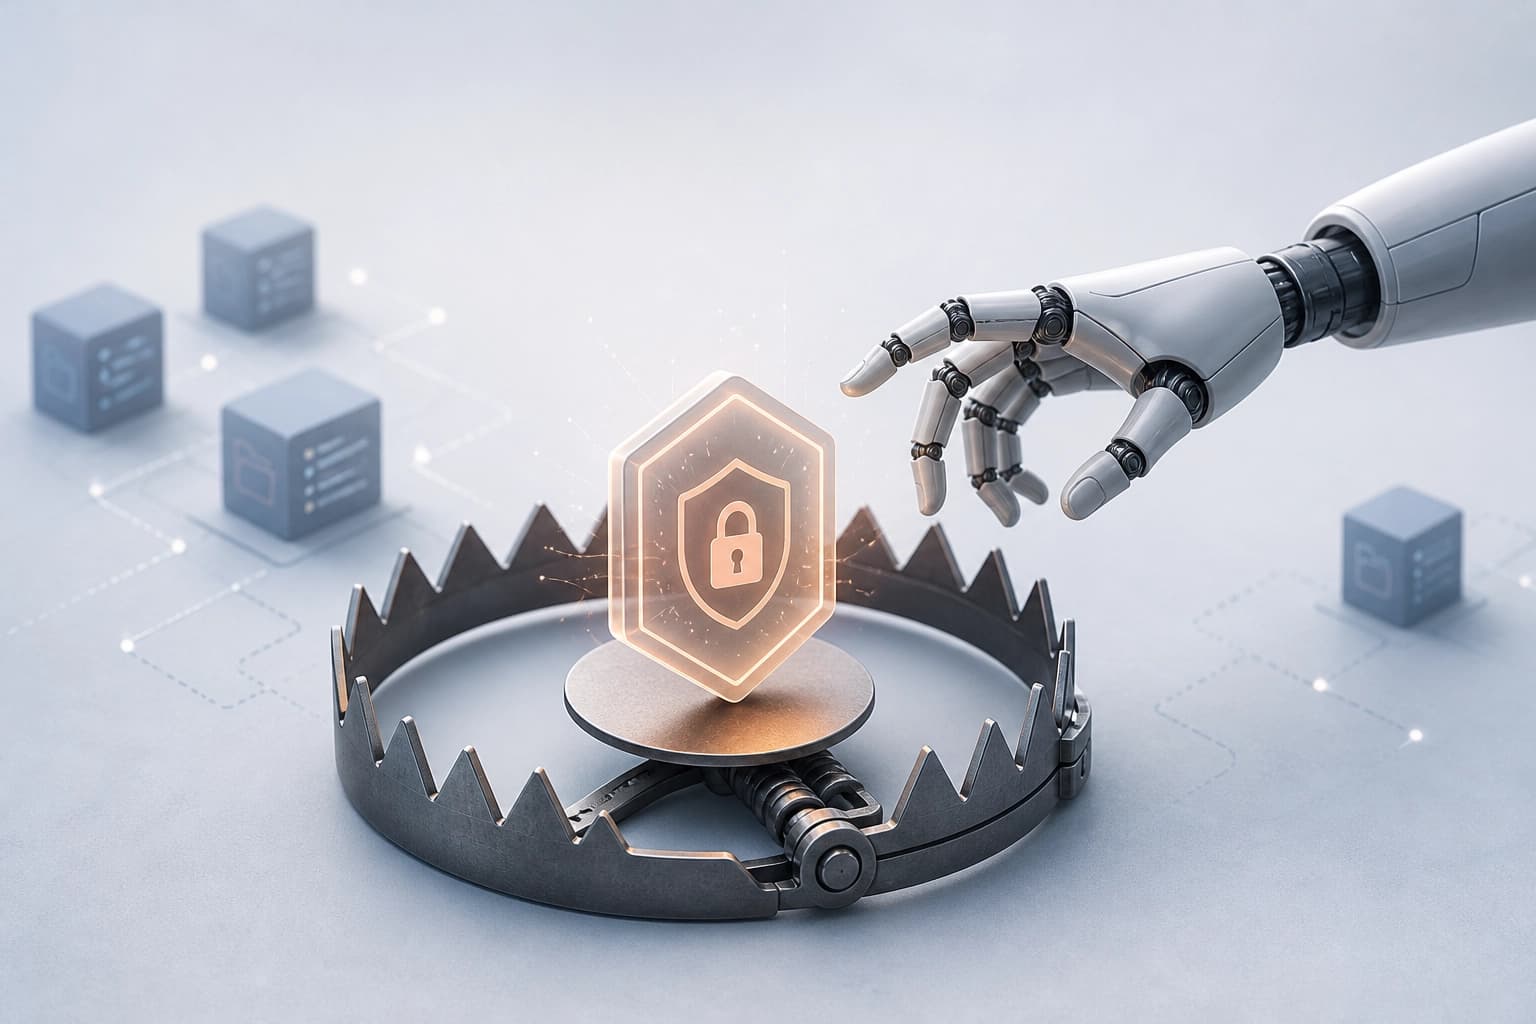
সীমিত সম্পদ হিসেবে হাইপোথিসিস যাচাই
স্বয়ংক্রিয় LLM এজেন্টগুলো রিপোজিটরি-স্তরে দুর্বলতা খোঁজে। তারা অনেক হাইপোথিসিস দাঁড় করায়। বাজেট সীমিত থাকায় এজেন্ট কেবল সেগুলোর একটি অংশ যাচাই করে।
একটি হাইপোথিসিস যাচাই করতে কয়েকটি ধাপ লাগে:
- পৌঁছনীয়তা বিশ্লেষণ;
- কোড নির্বাহ;
- প্রুফ-অফ-কনসেপ্ট তৈরি।
এই কাজগুলো হাইপোথিসিস দাঁড় করানোর চেয়ে বেশি ব্যয়বহুল। তাই দুর্বলতা খোঁজা হয়ে ওঠে বেছে বেছে যাচাই করার প্রক্রিয়া। যাচাইয়ের খরচ সুরক্ষার একটি স্বতন্ত্র ক্ষেত্র তৈরি করে।
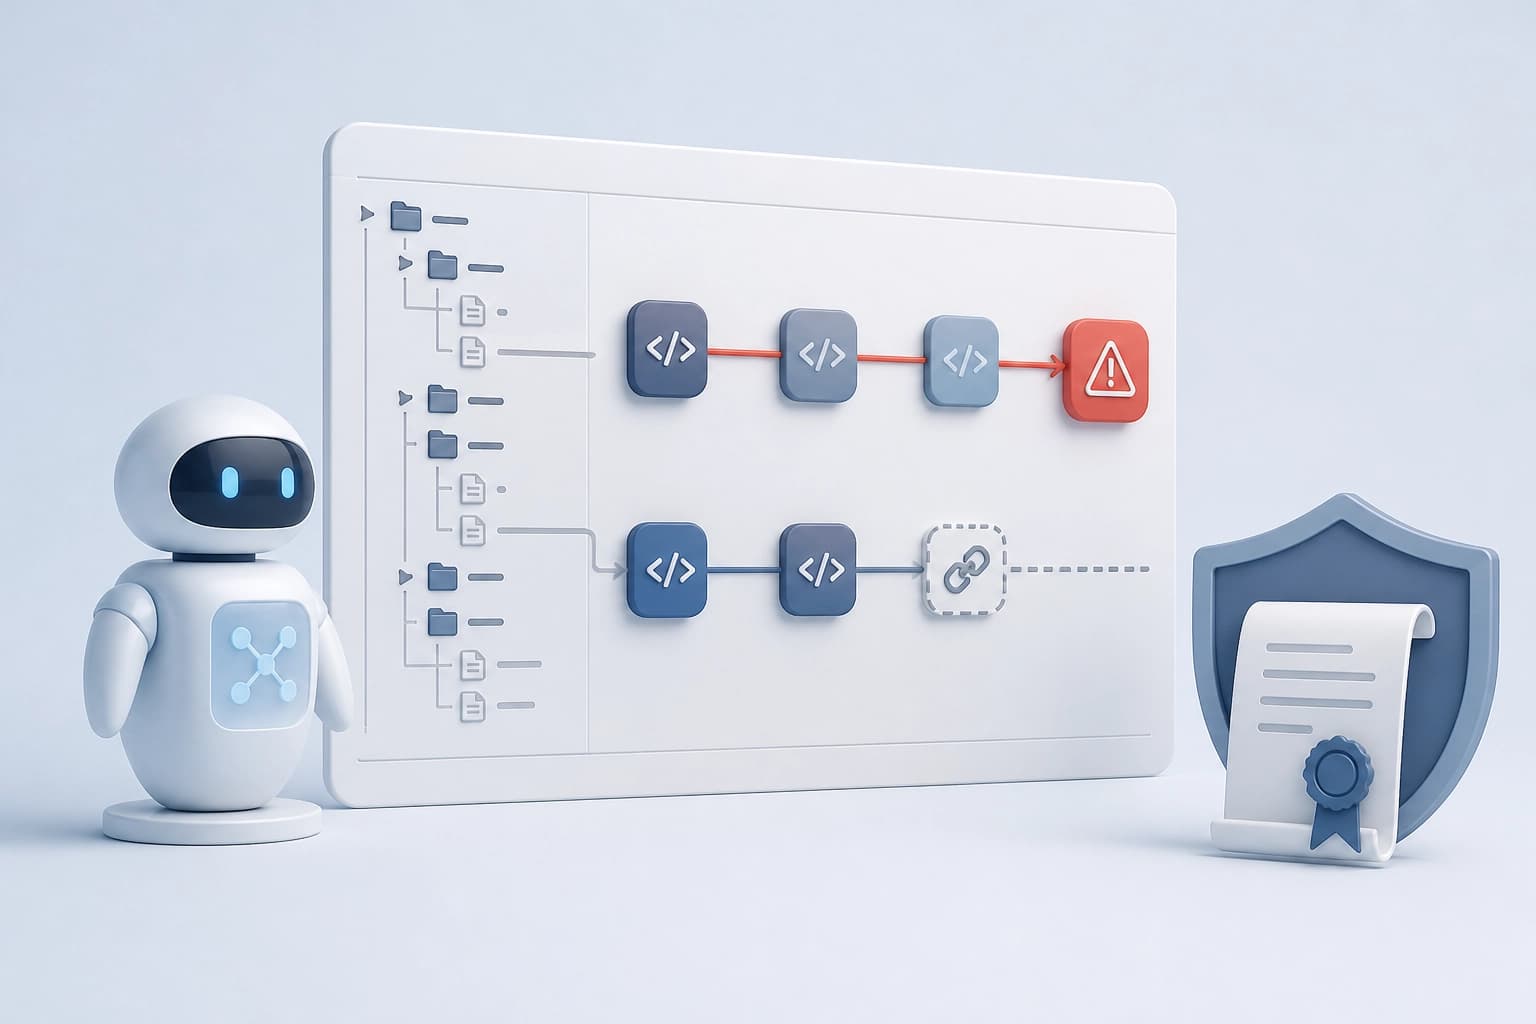
ব্যবহারিক মানদণ্ড: সুরক্ষা বাজেটের মূল্যায়ন করতে হবে প্রার্থী যাচাইয়ের খরচ দিয়ে, তৈরি করা হাইপোথিসিসের সংখ্যা দিয়ে নয়।
সার্টিফিকেটসহ অবজেক্ট হিসেবে টোপ
RedHerring এমন টোপ যোগ করে, যেগুলোর নিরাপত্তা সার্টিফিকেট দিয়ে যাচাই করা যায়। টোপটি যাচাইয়ের প্রচেষ্টাকে প্রকৃত দুর্বলতা থেকে সরিয়ে দেয়। প্রতিটি টোপে দুটি উপাদান থাকে:
- CVE থেকে উদ্ভূত দুর্বলতার একটি চেইন, যা যাচাইয়ে আগ্রহ জাগায়;
- একটি মিথ্যা সংযোগকারী লিংক, যার কারণে বিপজ্জনক sink-এ পৌঁছানো যায় না।
একটি গোপন সার্টিফিকেট থাকলে ডিফেন্ডার দক্ষতার সঙ্গে এই বৈশিষ্ট্য যাচাই করতে পারেন। প্রকাশিত রিপোজিটরি দেখে একই তথ্য প্রতিষ্ঠা করতে হলে গণনাগতভাবে কঠিন একটি সমস্যা সমাধান করতে হয়।
| যাচাইয়ের কাজ | শর্ত |
|---|---|
| ডিফেন্ডারের নিশ্চিতকরণ | গোপন সার্টিফিকেট |
| প্রকাশিত রিপোজিটরি দেখে একই তথ্য প্রতিষ্ঠা | গণনাগতভাবে কঠিন একটি সমস্যা সমাধান |
RedHerring প্রতিটি টোপকে লক্ষ্য রিপোজিটরির সঙ্গে মানিয়ে নেয়। টোপটি প্রোগ্রামের স্বাভাবিক লজিকের মতো দেখায়।
ব্যবহারিক মানদণ্ড: ডিফেন্ডার সার্টিফিকেট দিয়ে টোপটির নিরাপত্তা নিশ্চিত করতে পারেন এবং এজেন্টকে যাচাইয়ে বাজেট খরচ করতে হয়—এমন হলে টোপটি কার্যকর।
পরীক্ষায় যা দেখা গেছে
পরীক্ষাগুলো 33টি OSS-Fuzz প্রকল্প, 70টি মূল্যায়ন ইনস্ট্যান্স এবং পাঁচটি মডেলে চালানো হয়েছিল। বাজেট ছিল সমান।
| পরীক্ষার শর্ত | ফলাফল |
|---|---|
| সমান বাজেট, 33টি OSS-Fuzz প্রকল্প, 70টি মূল্যায়ন ইনস্ট্যান্স, পাঁচটি মডেল | শনাক্ত করা প্রকৃত দুর্বলতা 38,7–60,4% কমেছে |
| এজেন্টদের টোপ সম্পর্কে স্পষ্টভাবে জানানো হয়েছে | informed Baseline-এর তুলনায় 37,2% হ্রাস |
ট্র্যাজেক্টরি বিশ্লেষণে অতিরিক্ত ব্যয়ের চিত্র দেখা গেছে:
- এজেন্টরা completion tokens-এর 30,6–51,5% টোপ যাচাইয়ে খরচ করে;
- আনুমানিক হিসাবে, নির্বাহের সময়ের 32,5–49,9% একই যাচাইয়ে ব্যয় হয়।
অবহিত এজেন্টরা অনুসন্ধানের কৌশল মানিয়ে নিয়েছিল। তবুও RedHerring শনাক্ত করা দুর্বলতার সংখ্যা কমিয়েছে। লেখকেরা উল্লেখ করেন, পদ্ধতিটির কার্যকারিতা টোপ গোপন রাখার ওপর নির্ভরশীল নয়।
ব্যবহারিক মানদণ্ড: টোপ প্রকাশিত হলেও এর প্রভাব বজায় থাকে; তাই সুরক্ষা নির্ভর করে টোপের গঠনের ওপর, সেটি গোপন রাখার ওপর নয়।
রিপোজিটরি সুরক্ষায় প্রয়োগের মানদণ্ড
টোপ প্রয়োগ করার সময় কয়েকটি শর্ত যাচাই করতে হবে:
- প্রার্থীদের নিশ্চিতকরণকে সুরক্ষার একটি স্বতন্ত্র সম্পদ হিসেবে গণ্য করা হয়;
- টোপটিতে CVE থেকে উদ্ভূত দুর্বলতার একটি চেইন থাকে এবং সেটি যাচাইয়ে আগ্রহ জাগায়;
- মিথ্যা সংযোগকারী লিংক বিপজ্জনক sink-কে অপ্রাপ্য রাখে;
- বৈশিষ্ট্যটি দ্রুত যাচাই করার জন্য ডিফেন্ডার গোপন সার্টিফিকেট সংরক্ষণ করেন;
- টোপটি লক্ষ্য রিপোজিটরির স্বাভাবিক লজিকের সঙ্গে মানিয়ে নেওয়া হয়;
- টোপ যাচাইয়ে ব্যয় হওয়া completion tokens এবং নির্বাহের সময়ের অনুপাত পরিমাপ করা হয়;
- গোপনীয়তাকে আবশ্যিক শর্ত হিসেবে ধরা হয় না: অবহিত এজেন্ট কৌশল বদলায়, কিন্তু প্রভাব বজায় থাকে।
নির্বাচনের মানদণ্ড: ডিফেন্ডার সার্টিফিকেট দিয়ে টোপটির বৈশিষ্ট্য দ্রুত নিশ্চিত করতে পারেন এবং এজেন্ট সেটি যাচাই করতে বাজেট খরচ করে—এমন হলে টোপটি কার্যকর। টোপটি যাচাইয়ে আগ্রহ না জাগালে, অথবা ডিফেন্ডার দ্রুত যাচাই করতে না পারলে, সেটি সুরক্ষার ভূমিকা পালন করে না।
সাধারণ প্রশ্নোত্তর
বিভিন্ন উপাদান
সব উপাদান
STAR: এন্ড-টু-এন্ড ইনসিডেন্ট ব্যবস্থাপনার জন্য সময়গত প্রেক্ষাপট ও সার্ভিস গ্রাফের অভিযোজিত স্বাভাবিকীকরণ
STAR ফ্রেমওয়ার্কটি মেট্রিক, লগ ও ট্রেস থেকে উপস্থাপনা শেখায়, যেখানে বহুমাত্রিক সময়গত গতিশীলতা এবং পরিষেবাগুলোর মধ্যে নির্ভরতার কাঠামো বিবেচনায় নিয়ে শেখনযোগ্য নরমালাইজেশন প্রয়োগ করা হয়। দুটি বাস্তব ডেটাসেটে, এই পদ্ধতি আধুনিক বেসলাইন পদ্ধতিগুলোর তুলনায় অ্যানোমালি শনাক্তকরণ, ব্যর্থতার অগ্রাধিকার নির্ধারণ এবং মূল কারণ অনুসন্ধানের মান ধারাবাহিকভাবে উন্নত করে।
10 নভেম্বর 2026
চের্ন–সাইমনস রিজার্ভারের স্মৃতি: সংযোগের স্বায়ত্তশাসিত গতিবিদ্যা এবং ঘনত্ব পরিবহন
এই নিবন্ধে আলোচনা করা হয়েছে, কীভাবে একটি রিজার্ভয়ার ইনপুট সিগন্যালের ইতিহাস একই সঙ্গে ঘনত্বের বণ্টন এবং জ্যামিতিক স্বাধীনতার মাত্রায় সংরক্ষণ করে। চারটি প্রক্রিয়ার তুলনা দেখায় যে কারেন্ট একটি স্বতন্ত্র সংযুক্তি উপাদান তৈরি করে, যা ঘনত্বের পরবর্তী প্রতিক্রিয়া পরিবর্তন করে; আর পরিমাপ করা সব বৈশিষ্ট্য বিবেচনায় নিলে ইমপালসের ক্রম ডিকোড করার ক্ষেত্রে সামান্য উন্নতি হয়।
10 নভেম্বর 2026
ফাইন-টিউনিং ছাড়াই উৎসের SQL উপস্থাপনার মাধ্যমে LLM-এর হ্যালুসিনেশন যাচাই করা
এই গবেষণায় যাচাই করা হয়েছে, হ্যালুসিনেশন শনাক্তকরণে তত্ত্বাবধান ছাড়াই উৎসের সঙ্গে সংযোগ স্থাপনের জন্য LLM কি একটি মৌলিক প্রতীকী দক্ষতা—উৎস নথি থেকে SQL ডেটাবেস তৈরি—ব্যবহার করতে পারে। RAGTruth ও DiaHalu-তে এই নিউরো-সিম্বলিক পাইপলাইনটি সরাসরি পূর্বাভাসের চেয়ে বেশি নির্ভুল এবং অত্যাধুনিক পদ্ধতিগুলোর সঙ্গে তুলনীয়, অথচ বিষয়ভিত্তিক সূক্ষ্ম-টিউনিংয়ের প্রয়োজন হয় না।
9 নভেম্বর 2026