
ModelRed
ModelRed is a platform for automated security testing of large language models, AI agents, and RAG systems.
لمحة عامة
ModelRed is a specialized platform designed for automated security testing of large language models (LLM), AI agents, and RAG pipelines. الأداة تعمل على مبدأ "التكفير" بمعنى أنها تحاكي أعمال المهاجم لإيجاد نقاط ضعف النظام قبل نشره
الهدف الرئيسي للنموذج هو تحديد نقاط الضعف التي يمكن استخدامها لإختراق أو التلاعب بنموذج ولتحقيق ذلك، يدير المنبر سلسلة من الهجمات المتطورة، بما في ذلك الطرق الشائعة لكسر السجون والحقن الفوري. وعند الانتهاء من الاختبارات، تقدم الدائرة تقريرا مفصلا يتضمن مقياسا للأمن والقدرة على الصمود، يتيح للمطورين تقييم مدى استعداد النموذج لمواجهة التهديدات الإلكترونية الحقيقية تقييما موضوعيا.
السمة الرئيسية: نظم الاختبار المعقدة
وخلافاً للعديد من الأدوات التي تركز فقط على اختبار النماذج نفسها، يختبر النموذج أيضاً المنتجات ذات المنحى الأقصى. This means that not only LLMs come under attack, but also AI agents, RAG pipelines, and custom APIs, which may have additional entry points for attacks.
الخصائص النموذجية
وفيما يلي البارامترات التقنية والوظيفية الرئيسية للمنبر.
| الخصائص | القيمة |
|---|---|
| النوع | الأداة الأمنية لنظام المعلومات الإدارية المتكامل |
| الفئة | حالات الاختبار والاختبار، والسحب والرصد |
| الاستخدام الابتدائي | فريق أحمر (اختبارات الإنترنت) للآليات والوكلاء |
| شكل العمل | النص الوارد - النص |
| النظم المستهدفة | LLMs, AI agents, RAG pipelines, custom APIs |
| الناتج الرئيسي | AI Security Score and reports with resilience metrics |
لمن هو (موزيريد) المناسب؟
مطورون ومهندسون من طراز ML
وستكون الأداة مفيدة للأفرقة التي تقوم ببناء ونشر الألغام البرية المضادة للأفراد. ويساعد النموذج على التحقق بسرعة من الأمن النموذجي قبل الإفراج عن الإنتاج، دون الحاجة إلى خبرة عميقة في اختبار الاختراق.
المهنيون الأمنيون
وبالنسبة للأفرقة المسؤولة عن أمن المعلومات، يوفر المنبر بيانات منظمة وعمليات لاكتشاف أوجه الضعف الروتينية، مما يتيح لها التركيز على تحليل أهم المسائل.
أفرقة المنتجات
إذا كنتِ تطلقين قنابل دردشة أو مساعدين أو منتجات أخرى مقرها (أو آي) تساعد (نموذج ريد) على ضمان عدم تعرض نظامك للخطر من قبل المستخدمين بعد إطلاق سراحهم
كيف أستخدم "مودريد"؟
التكامل السريع
عملية التجهيز تستغرق بضع دقائق فقط ولا يلزم أي تشكيل معقد أو تدريب مطوّل لبدء الاختبار - فالمنبر جاهز للعمل فوراً تقريباً بعد تسجيله وربطه.
تنظيم حملات اختبار
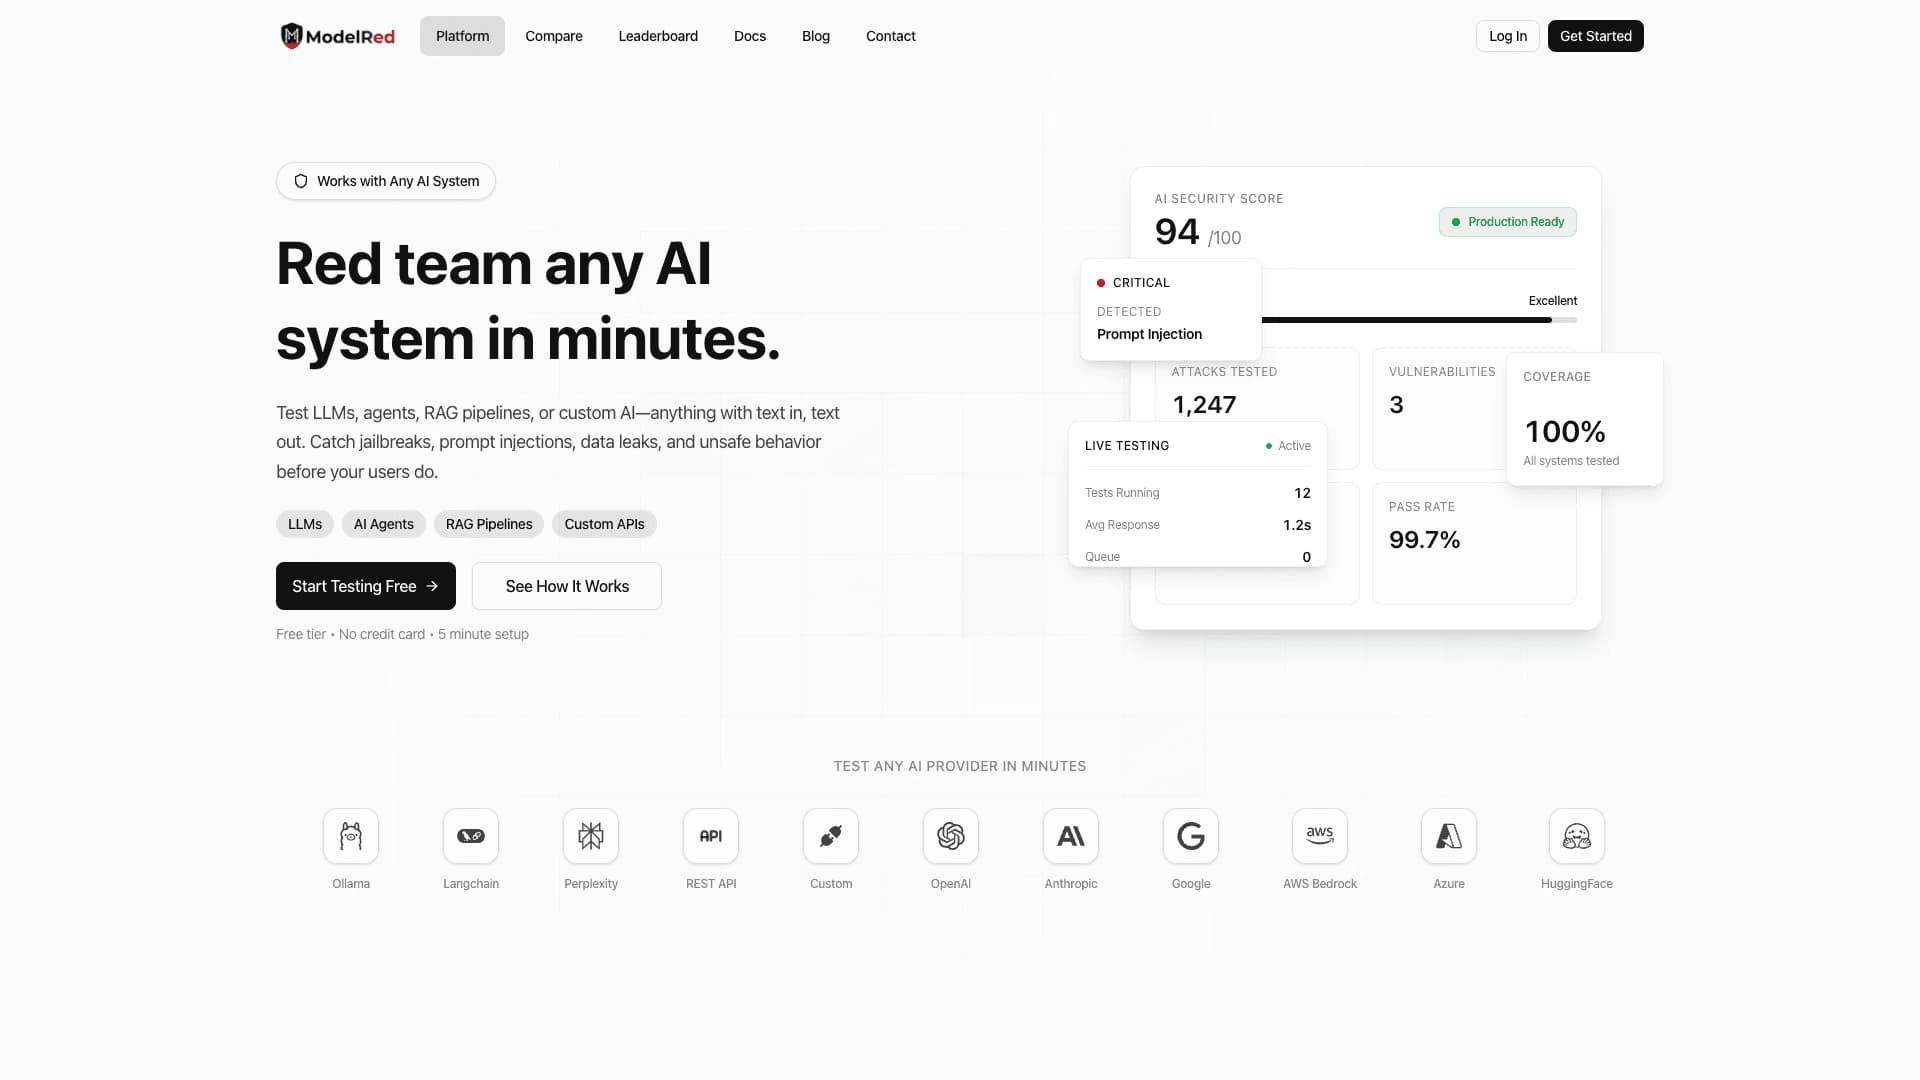
وبعد التواصل، يمكن للمستعملين إطلاق حملات اختبار. النظام سيقوم بسلسلة من الهجمات الآلية و لوحة المتابعة في الوقت الحقيقي تسمح لك بتتبع التقدم
تحليل النتائج
وعند الانتهاء من الحملة، تقدم الدائرة تقارير مفصلة. وتُعرض النتائج على أنها مقاييس: العدد الإجمالي للهجمات، وعدد أوجه الضعف التي تم العثور عليها، ومستوى الأهمية الحاسمة، ومعدل النجاح (نسبة مئوية من الاختبارات نجحت).
السمات الرئيسية للنموذج
- فريق أحمر مؤتمت: The plugin automates the full security testing cycle for LLMs and AI agents.
- اكتشاف الضعف: يدير آلاف الهجمات المنسقة لتحديد نقاط الضعف. In particular, it finds vulnerabilities to jailbreak attacks, prompt injection, data leaks, and generation of unsafe responses.
- اختبار مختلف النظم: Provides comprehensive protection, working with both individual models and complex pipelines (RAG), AI agents, and custom APIs.
- التقييم الأمني: Generates an AI Security Score and reports with details on the number of attacks, vulnerabilities found, their criticality, and pass rate.
- الرصد الحيالقدرة على مراقبة عملية الاختبار في الوقت الحقيقي، بما في ذلك إحصاءات عن عمليات التفتيش النشطة ومتوسط وقت استجابة النظام.
مزايا النموذج
- جاهزون للتهديدات الحقيقية: The platform shows how resilient a system is to current attack types, not just compliance with basic standards.
- البداية السريعة: Designed for fast integration into the development process, requiring no lengthy preparation.
- التغطية الواسعة: لا يسمح باختبار نماذج اللغات نفسها فحسب، بل أيضاً العملاء، وخطوط الأنابيب التابعة لشبكة RAG، وأجهزة الإنذار المبكر، مما يجعل عمليات التفتيش الأمني شاملة.
أوجه القصور في النموذج
المعلومات عن عيوب المنصّة وقيودها غير متاحة في المصادر المقدّمة غير أنها، شأنها شأن أي أداة متخصصة، قد تشمل الاعتماد على نوعية سيناريوهات الهجوم، والصعوبة المحتملة في تفسير النتائج للمبتدئين، ومتطلبات الأداء المحتملة عند اختبار نماذج كبيرة جدا. وبدون بيانات رسمية، تظل هذه الجوانب مضاربة.
ما هي المشاكل التي حلها (النموذج)؟
- اختبار أمني للآليات والوكلاءالتحقق من حماية النماذج ضد الأفعال الخبيثة
- تحديد أوجه الضعف قبل الإفراج: Finding critical issues such as jailbreak and prompt injection before users begin interacting with the system. وهذا يساعد على منع تسرب البيانات والسلوك النموذجي غير المأمون في المراحل المبكرة.
التسعير النموذجي
ولا ترد في بيانات المصدر معلومات رسمية عن تكلفة استخدام المنبر النموذجي. ولما كان نموذج التوزيع غير معروف، فمن المرجح أن يحدد التسعير على أساس حجم الاختبار والخطة المختارة. للحصول على معلومات دقيقة للتسعير، عليك الاتصال بممثلي الخدمة الرسمية أو طلب اقتباس تجاري.
شروط الاستخدام النموذجية
ولا ترد في وثائق المصدر شروط محددة للخدمة، بما في ذلك الجوانب القانونية، واتفاقات الترخيص، وسياسات الخصوصية. لتوضيح هذه الجوانب، بالإضافة إلى متطلبات أمن تخزين البيانات، يوصى بالإحالة إلى مصادر المنتج الرسمية أو وثائقه.
التوافر النموذجي
ولا يمكن تحديد ما إذا كان المنبر خدمة قائمة على الغيوم تماماً أو يعرض خيارات النشر في إطار الحد الأقصى من البيانات المقدمة. The source descriptions emphasize easy of connection via API, which suggests cloud infrastructure. غير أن التوافر الجغرافي الدقيق ومتطلبات النظام لا تزال غير معروفة.
كيف يختلف النموذج عن البدائل
ويكمن الفرق الرئيسي بين النموذج والأدوات في قائمة البدائل (مثل شركة كيتي سبورت أو ستاغيد) في نهجها الشامل للاختبار. The platform does not just test individual models but covers the entire product ecosystem: from the LLMs themselves to agents, RAG pipelines, and APIs. وهذا يوفر صورة أمنية شاملة بدلا من البيانات المجزأة.
وعلاوة على ذلك، يشدد النموذج على الاندماج في عملية التنمية. ويتم تصميم نظام البداية السريعة وإعداد التقارير التلقائية مع القياسات (الكشافة الأمنية) بحيث تتمكن الأفرقة من اتخاذ قرارات فورية بشأن تحديد أوجه الضعف دون إبطاء دورة إطلاق المنتجات.
خاتمة
ModelRed is a tool for red teaming and securing large language models, AI agents, and RAG pipelines. It enables developers and security teams to find vulnerabilities before product release through automated attacks and clear security metrics. والمنبر مناسب لإدماجه في خطوط الأنابيب الإنمائية ويوفر اختبارا شاملا للنظام، يجمع بين سهولة الاستخدام وعمق التحليل.
الأسئلة المتكررة
انظر أيضا
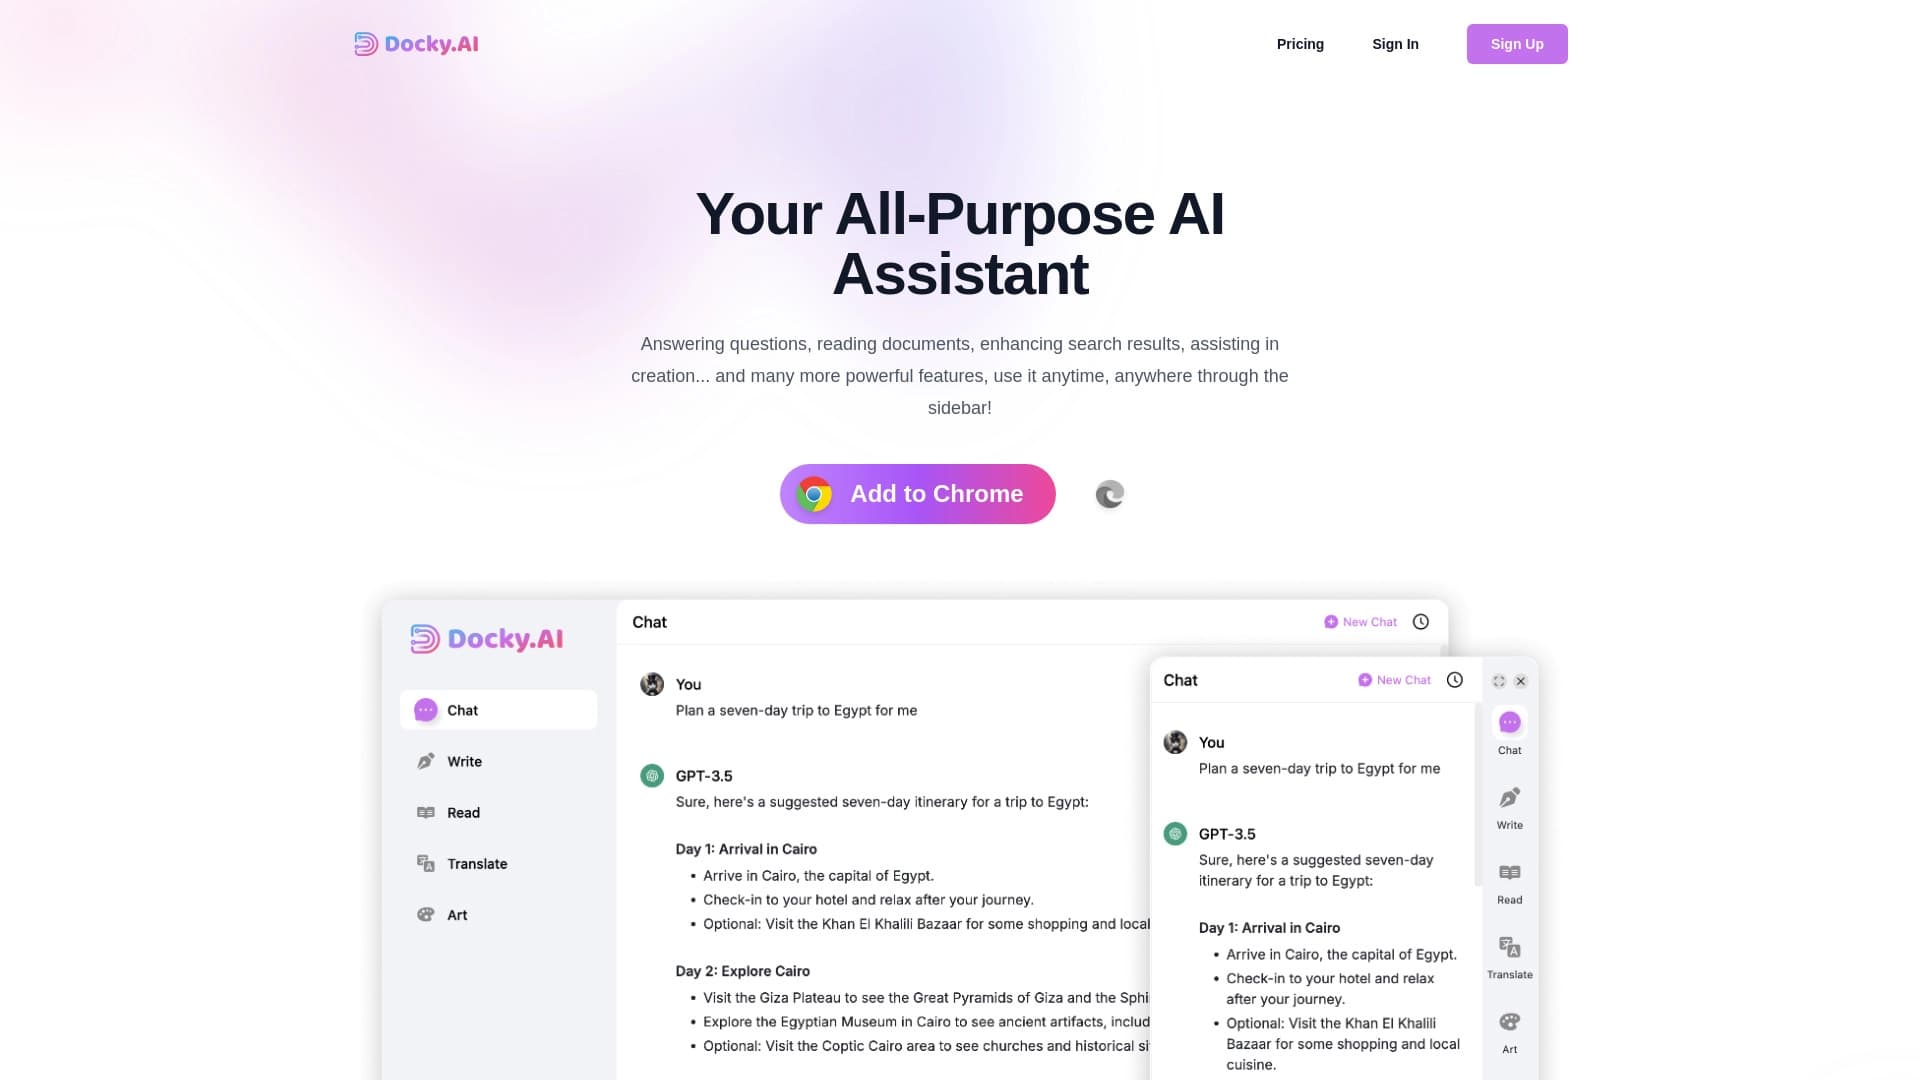
فريق (سايد آي) الذي يساعد على الإجابة عن الأسئلة والعمل مع الوثائق وتوليد الصور.
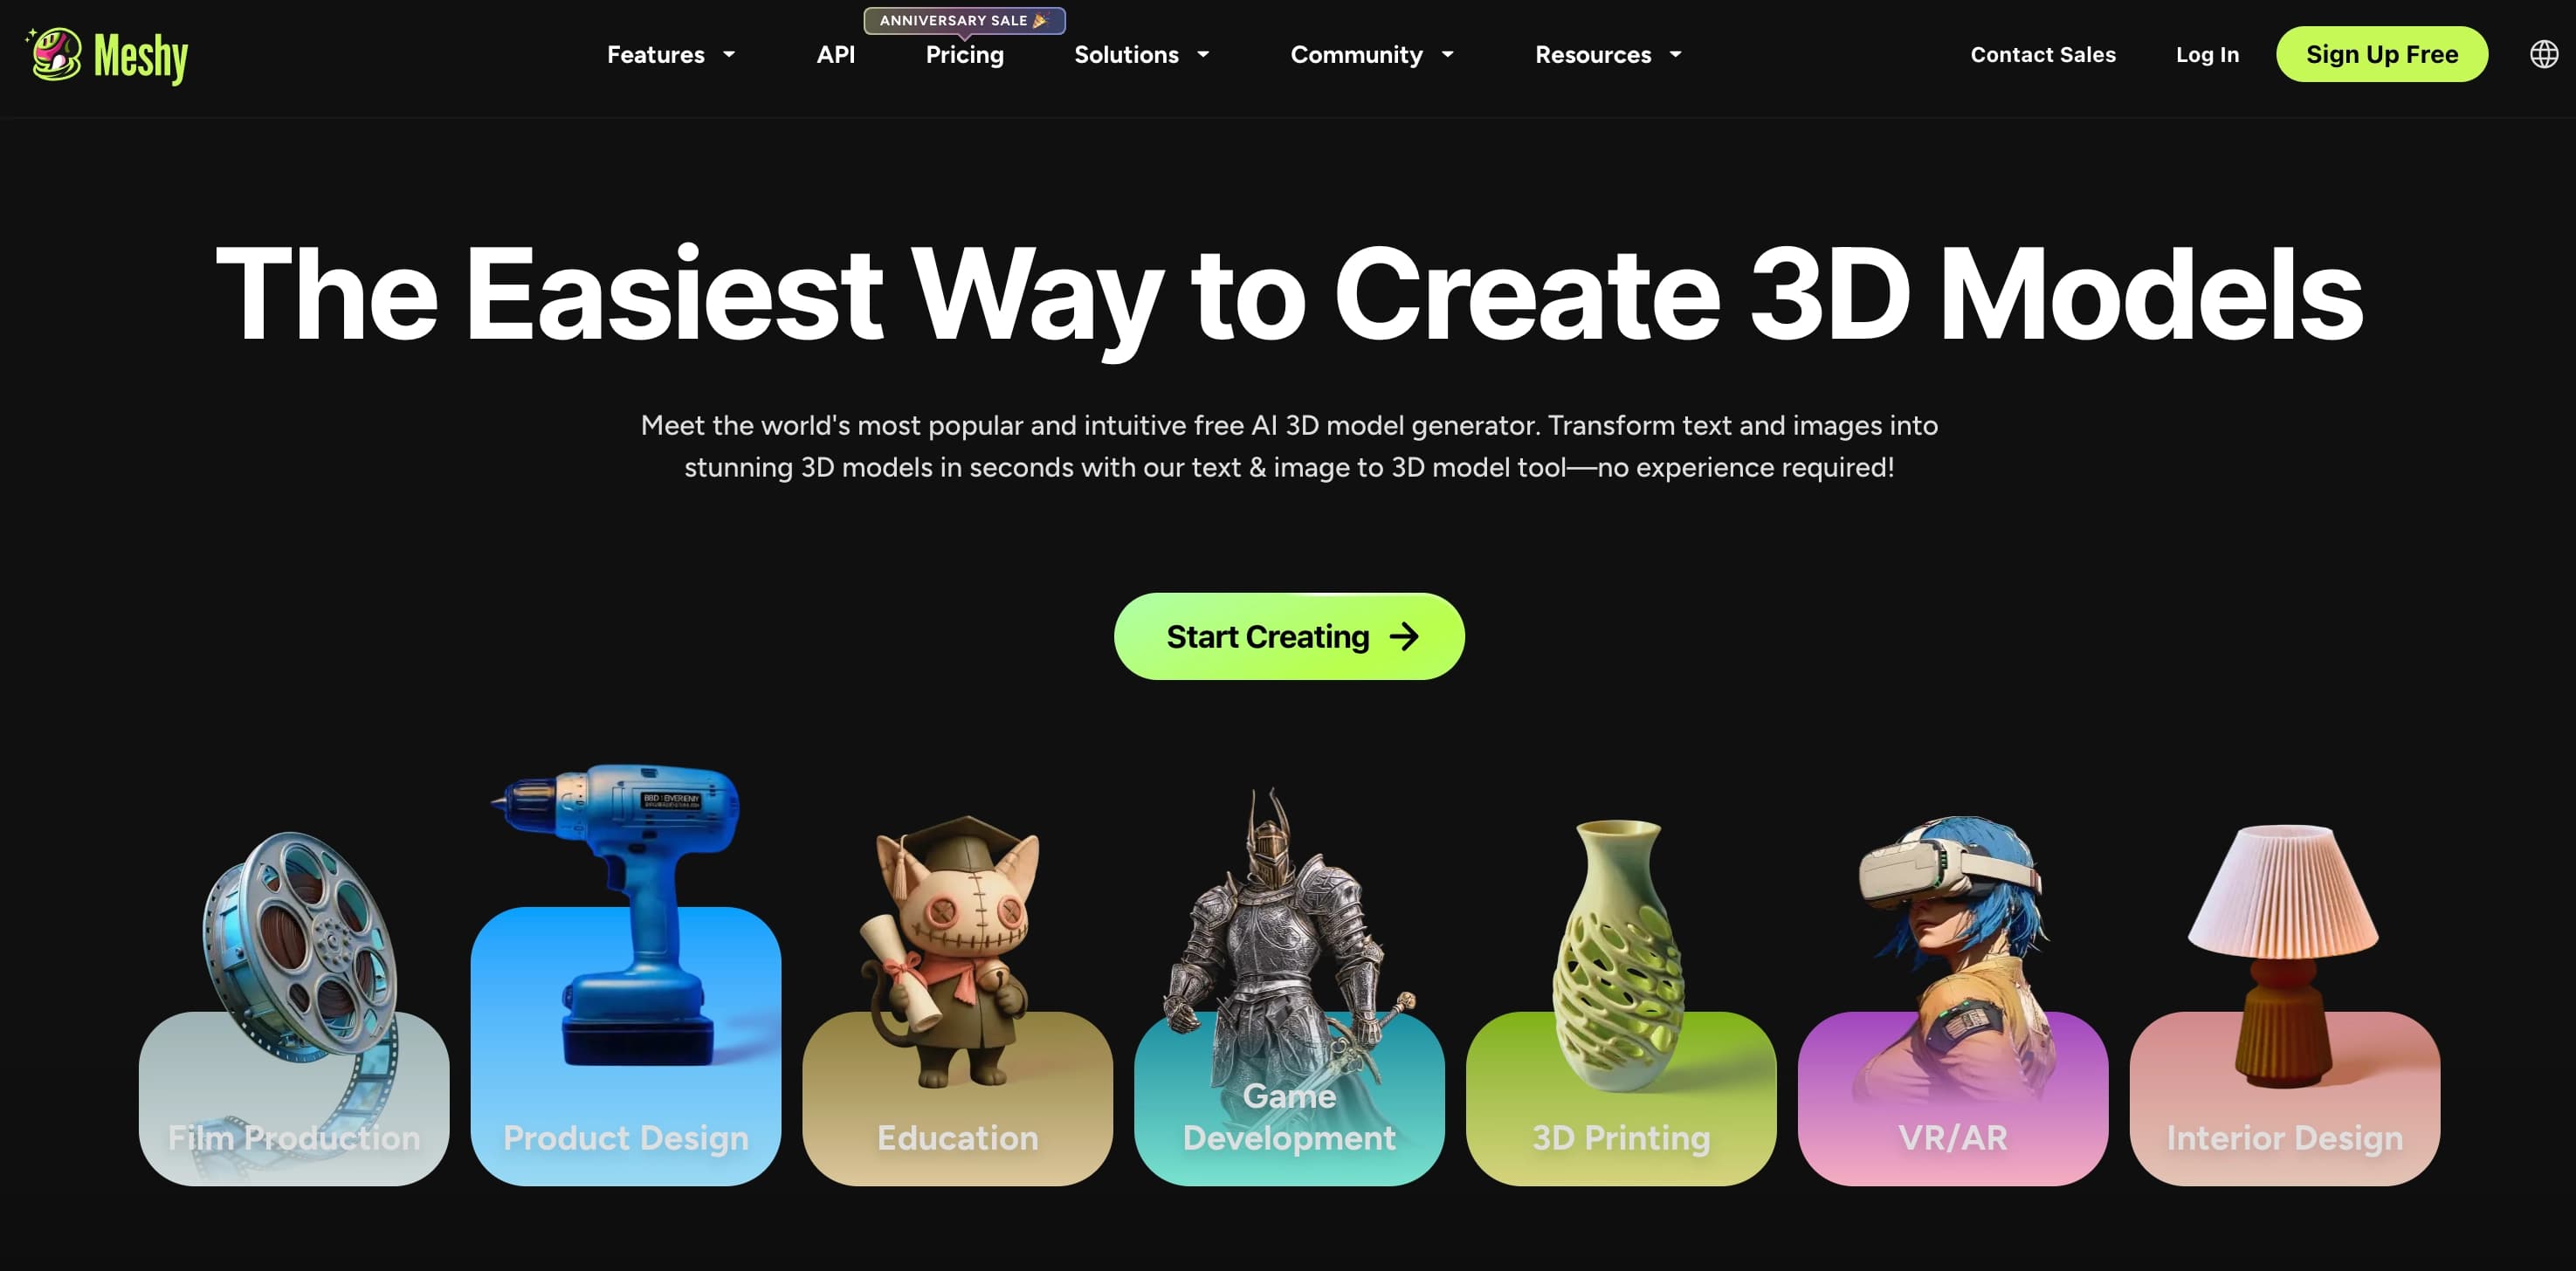
خدمة سحابية مجهزة بالشبكة العصبية لتوليد 3D نماذج وأجهزة نصية وصور متحركة.

مجموعة أدوات AI لتوليد الفيديو والتحرير، بما في ذلك الأفاتار، ونظام الشفاه، وإستنساخ الصوت.

تمديد الكروم الذي يساعد على إدارة التذاكر، والتاريخ، والعلامات الكتابية مع مساعد آي.

منبر إدارة المشاريع مع تخصيص المهام، وتتبع الوقت، وملامح رصد عبء العمل على الموظفين.

منبر لإنشاء نظم متعددة الوكلاء وأجهزة دردشة لدعم العملاء الآليين وتوليد الرصاص.

مكتبة (النوع) التي تسمح لك باستخدام (جي بي تي 4) كوقت عمل للمهام التي تصفها التعليقات.

AI agent for assisting with programming and optimizing the development work flow.